


Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

В интернете зафиксированы мощные всплески нелегитимного трафика с миллионов ложных IP-адресов. Кто-то с неясной целью флудит конкретных интернет-провайдеров — Cogent, Lumen, Hurricane Electric, обделяя вниманием другие веб-сервисы, в частности, AWS.

В GreyNoise наблюдают подобные явления в Сети (так называемые шумовые бури, noise storm) с 2020 года. Из-за спуфинга IP установить источник мусорных потоков и причину избирательно созданного фона очень трудно, и ИБ-сообщество каждый раз теряется в догадках, пытаясь оценить степень угрозы.

Новые волны «шума», на первый взгляд, исходят из Бразилии, при этом используется в основном TCP на порту 443, иногда — ICMP. Проведенный в GreyNoise анализ ICMP-трафика показал, что ассоциированная AS связана с CDN-сетью, которую используют QQ, WeChat, WePay и другие китайские платформы.

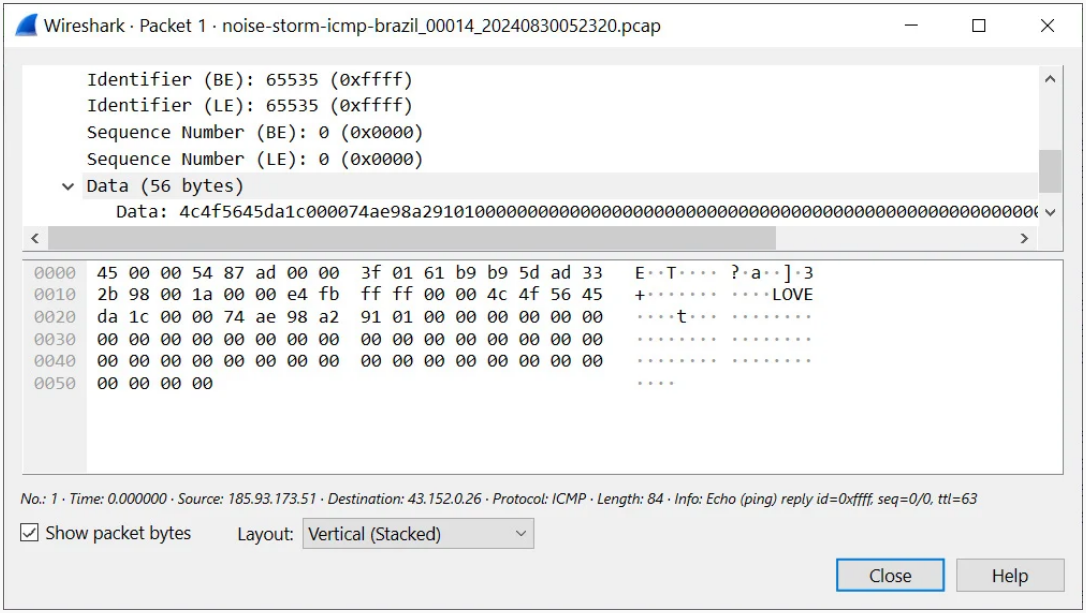
В пакетах ICMP была обнаружена загадочная ASCII-строка LOVE:


Примечательно, что шумовой TCP-трафик пытаются через подмену размеров окна выдать за легитимные запросы различных ОС. Время жизни пакетов (значение TTL, определяет максимальное количество хопов) в IP-заголовках выставлено в диапазоне от 120 до 200 — видимо, тоже с целью маскировки.

Не исключено, что это следствие какой-то ошибки в конфигурации роутеров, однако все вместе больше похоже на умышленное сокрытие трафика — коммуникаций заговорщиков, попыток провести DDoS-атаку, обмена вредоносов с C2. Конечную цель шумовой бури выяснить пока не удалось; исследователи выложили пару PCA-файлов на GitHub для поиска истины всем миром.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru