


Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Лишь треть россиян предпринимает меры по защите персданных

Институт статистических исследований и экономики знаний НИУ ВШЭ провел масштабный опрос в рамках регулярного Мониторинга цифровой трансформации экономики и общества. Предметом изучения стали риски потери сохранности информации и методы защиты.

В опросе участвовало более 10 тысяч жителей России от 14 лет. Из них более 8500 пользовались интернетом в течение 3 месяцев к моменту проведения опроса.

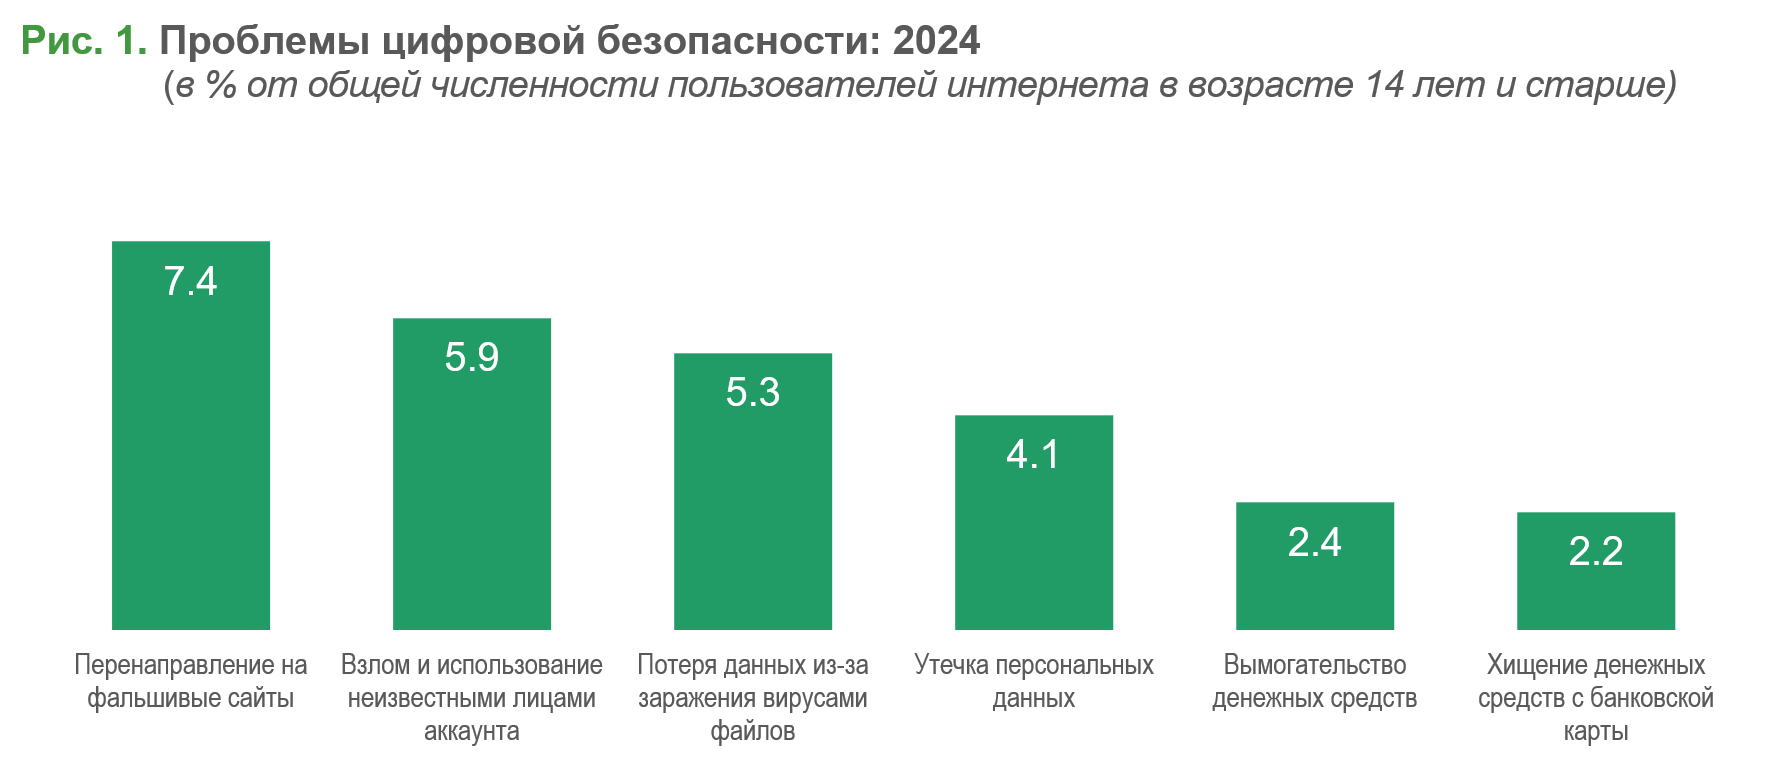
Наиболее распространенными инцидентами, с которыми сталкивались респонденты, стали перенаправления на фишинговые ресурсы (7,4%), 5,9% столкнулись со взломом личной учетной записи, 5,3% — с заражением вредоносными программами и 4,1% — с утечкой данных с сайта или платформы (рис. 1).

Как отмечают авторы, по сравнению с предыдущим исследованием 2022 года значительно выросла доля жертв фишинга и личных учетных записей — в 1,5 и 2 раза соответственно.


При этом, по данным опроса, лишь треть респондентов предпринимает какие-либо меры для обеспечения безопасности и сохранности личных данных. Впрочем, как отмечает автор отчета по исследованию, научный сотрудник Института статистических исследований и экономики знаний НИУ ВШЭ Евгений Попов, в 2022 году таких было еще меньше: около четверти.

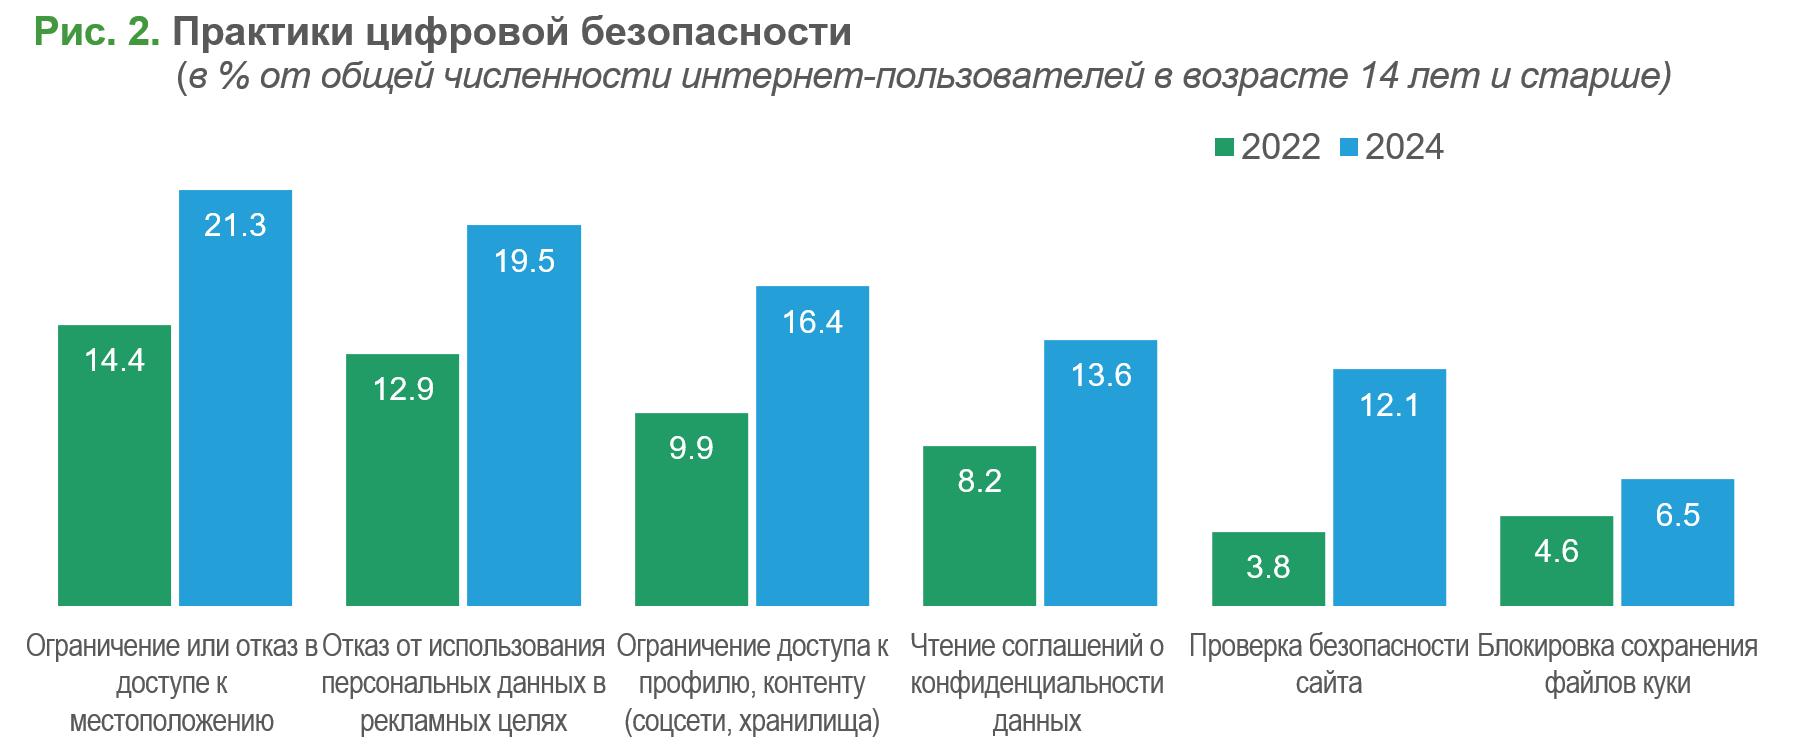
Чаще всего, как показал опрос, россияне ограничивают приложениям (сервисам) доступ к местоположению (21,3%), к профилю или контенту в соцсетях или хранилищах (16,4%), а также запрещают использование персональных данных в рекламных целях (19,5%) (рис. 2). Эти показатели в 2-2,5 раза ниже, чем в странах ЕС.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru