


Google Chrome блокирует нотификации мошенников, отзывая разрешения

Google Chrome блокирует нотификации мошенников, отзывая разрешения

Google Chrome блокирует нотификации мошенников, отзывая разрешения

В браузере Google усовершенствован механизм Safety Check, добавлена возможность одноразовых разрешений для сайтов, облегчен отказ от непрошеных нотификаций в Android. Нововведения уже начали развертываться в виде очередной версии Chrome.

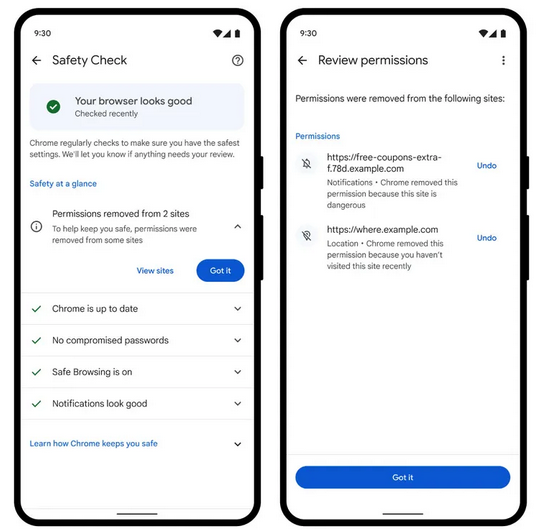
Обновленная защита Chrome Safety Check теперь автоматически аннулирует получение уведомлений с ресурсов, занесенных в базу Google Safe Browsing как мошеннические.


Работая в фоновом режиме, защитная функция также реагирует на новые типы угроз:

  • напоминает о требующих внимания проблемах безопасности / приватности;
  • предупреждает о сомнительных нотификациях и потенциально опасных плагинах (перенаправляя на список для удаления);
  • отзывает разрешения для сайтов, которые юзер перестал посещать.

При этом Safety Check информирует пользователя обо всех своих действиях.

Для пользователей десктопных и Android-версии Chrome расширен контроль над данными, которыми они обмениваются с веб-ресурсами. Опция одноразовых разрешений позволяет открыть доступ сайту к микрофону или камере лишь на время визита; при уходе разрешение отзывается, и при повторном посещении его снова придется выдавать.

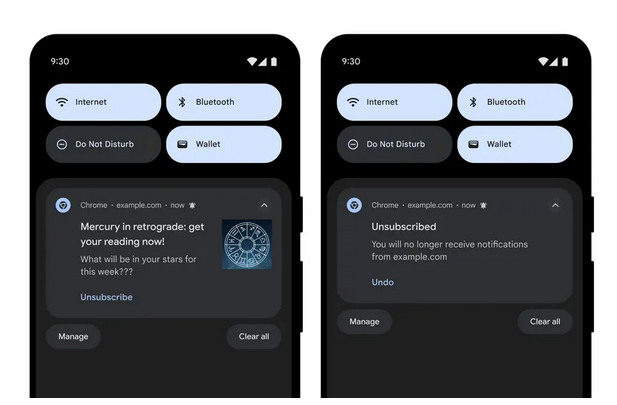
Нежелательные уведомления сайтов не только раздражают, но и могут оказаться зловредными. Браузер теперь предлагает в один клик отписаться от получения подобного мусора, нажав кнопку «Unsubscribe». Новинка, по словам Google, уже помогла на 30% сократить объемы нотификаций на Pixel и скоро появится и на других Android-устройствах.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru