

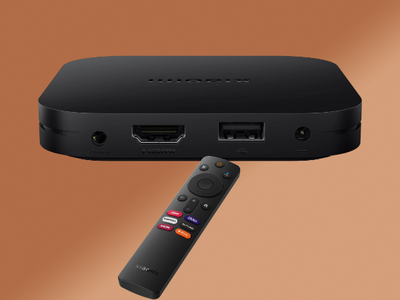

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Специалисты «Доктор Веб» обнаружили массовое заражение телеприставок, работающих на устаревших версиях ОС Android. По оценкам вендора, заражено зловредом не менее 1,3 миллиона устройств в 197 странах, включая Россию.

Как отметили в «Доктор Веб», новый зловред был обнаружен еще в августе. Антивирус DrWeb на трех моделях телеприставок на Android обнаружил несанкционированные обращения к файловой системе.

Таким образом, был обнаружен бэкдор Vo1d, который маскировался под системный компонент void. Данный зловред скрытно загружает и устанавливает в систему другое ПО.

Это далеко не первый случай обнаружения зловредов для телеприставок и SmartTV на платформе Android. Ровно год назад «Доктор Веб» обнаружил зловред Pandora, который делал зараженные устройства частью DDoS-ботнетов.

«Возможной причиной того, что распространяющие Android.Vo1d злоумышленники выбрали своей целью именно ТВ-приставки, является то, что такие устройства часто работают на базе устаревших версий Android, в которых не закрыты уязвимости и для которых уже не выходят обновления. Например, модели у обратившихся к нам пользователей работают на базе Android 7.1 несмотря на то, что для некоторых из них в конфигурации указаны версии намного новее — Android 10 и Android 12. К сожалению, это нередкая практика, когда производители бюджетных устройств используют старые версии ОС и выдают их за более актуальные, чтобы повысить их привлекательность», — отметили в «Доктор Веб».

Проведенное аналитиками «Доктор Веб» исследование показало, что бэкдор Android.Vo1d заразил около 1 300 000 устройств, а география его распространения охватила почти 200 стран. Больше всего заражений было выявлено в Бразилии, Марокко, Пакистане, Саудовской Аравии, России, Аргентине, Эквадоре, Тунисе, Малайзии, Алжире и Индонезии.

Тем не менее источник вредоносной программы остается неизвестным. Он может быть связан с деятельностью других зловредов, которые эксплуатируют уязвимости операционной системы, особенно устаревших версий или тех, где пользователи получили права суперпользователя (так называемое «рутование»). В «Доктор Веб» не исключили и того, что бэкдор мог быть внедрен в прошивку, что также является довольно распространенной практикой.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru