


В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

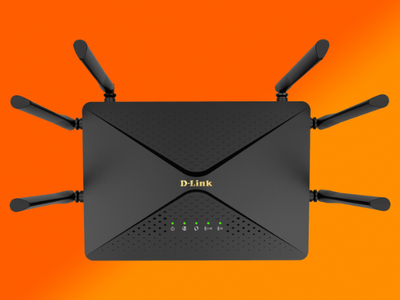
В маршрутизаторах D-Link DIR-846W нашли четыре опасные уязвимости, которые можно использовать для удалённого выполнения кода. Проблема затрагивает все модели и прошивки устройства. Производитель при этом не хочет патчить бреши, поскольку эти роутеры больше не поддерживаются.

Три из четырёх обнаруженных уязвимостей получили статус критических, для их эксплуатации не требуется проходить аутентификацию.

Дыры нашёл исследователь под ником yali-1002, выложивший на GitHub лишь часть деталей, чтобы не спровоцировать волну атак. Демонстрационный эксплойт (proof-of-concept, PoC) пока недоступен, что, конечно же, к лучшему.

На данный момент уязвимости получили следующие идентификаторы и описания:

  • CVE-2024-41622 — возможность удалённого выполнения команд с помощью параметра tomography_ping_address в интерфейсе /HNAP1/. По шкале CVSS получила 9,8 балла — критическая.
  • CVE-2024-44340 — тоже RCE, эксплуатируется через параметры smartqos_express_devices и smartqos_normal_devices в SetSmartQoSSettings. По шкале CVSS получила 8,8 балла — высокая степень риска.
  • CVE-2024-44341 — RCE через параметр lan(0)_dhcps_staticlist, эксплуатируется с помощью специально созданного POST-запроса. 9,8 балла по шкале CVSS — критическая.
  • CVE-2024-44342 — RCE через параметр wl(0).(0)_ssid. 9,8 балла по шкале CVSS.

«С прекращением поддержки отдельных устройств мы перестаём выпускать новые версии прошивки. Рекомендуем отказаться от использования устаревших продуктов», — пишет в официальном заявлении D-Link.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru