


Бреши в macOS-версиях Word, Excel позволяют добраться до ваших данных

Бреши в macOS-версиях Word, Excel позволяют добраться до ваших данных

Бреши в macOS-версиях Word, Excel позволяют добраться до ваших данных

Исследователи нашли восемь новых уязвимостей в macOS-версиях приложений от Microsoft (Outlook, Teams, Word, Excel, PowerPoint и OneNote), которые в случае эксплуатации позволяют злоумышленникам повысить права и добраться до конфиденциальных данных.

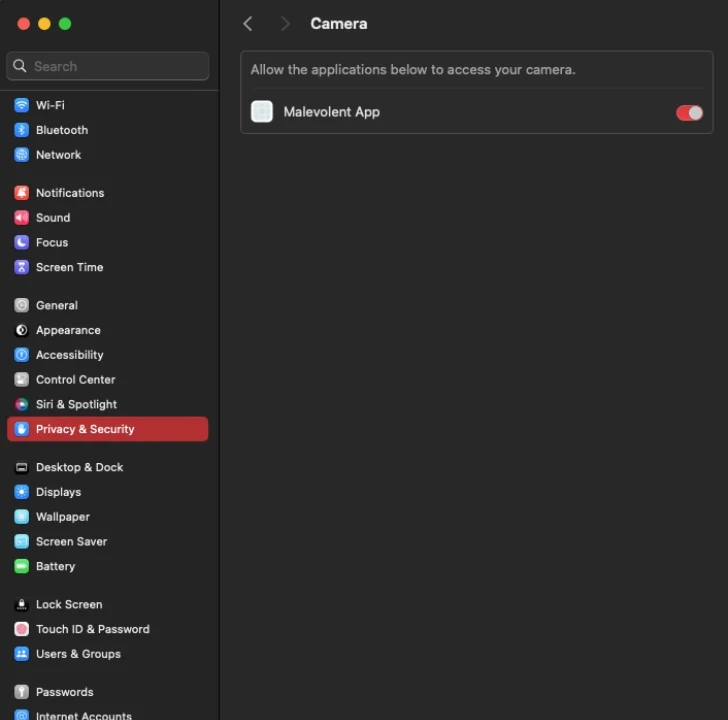
Согласно описанию от Cisco Talos, выявленные бреши помогают обойти настройки конфиденциальности в операционной системе, строящиеся на фреймворке TCC (Transparency, Consent, and Control).

«Если условный атакующий воспользуется обнаруженными уязвимостями, он сможет заполучить любые права, выданные затронутым приложениям от Microsoft», — пишут специалисты.

«Например, злоумышленник сможет отправлять электронные письма с аккаунта жертвы, а также записывать аудио и видео без какого-либо взаимодействия с целевым пользователем».


Проблемы затрагивают программы Outlook, Teams, Word, Excel, PowerPoint и OneNote. В теории атакующий может внедрить вредоносные библиотеки в любое из этих приложений, что позволит ему не только получить права последних, но и вытащить ряд конфиденциальных данных.

Как отмечают специалисты, для успешной эксплуатации у злоумышленника уже должен быть определённый доступ к системе жертвы.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru