


В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

По словам разработчиков, сократить время реагирования в новой версии Гарда Deception под номером 1.10.0 удалось за счет интеграции с брокером сообщений Apache Kafka.

Теперь система автоматически создает инцидент в информационной безопасности с уведомлением ответственных лиц при попытке подозрительных попытках авторизации.

Гарда Deception относится к DDP-платформам (Distributed Deception Platform, распределенная платформа ложных целей). Она создаёт фиктивный слой объектов ИТ-инфраструктуры предприятия, которые неотличимы от защищаемых узлов сети. Интерактивные ловушки отвлекают внимание злоумышленника, позволяя выиграть время для нейтрализации кибератаки.

Интеграция с брокером Kafka позволила «Гарда Deception» быстрее сверять данные авторизации реальных пользователей с фейковыми. В итоге система определяет злоумышленника еще до его взаимодействия с ловушкой.

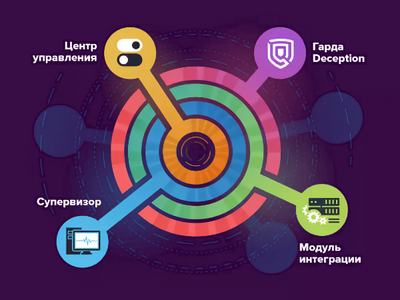
Также в новой версии системы расширены возможности создания и настройки политик распространения приманок. Теперь их можно привязать к конкретным супервизорам и конкретным машинам на каждом супервизоре, делая процесс управления приманками более гибким.

Гарда Deception 1.10.0 позволяет создавать настраиваемые шаблоны форматов фиктивных учетных записей. Кроме того, система позволяет эмулировать сетевые устройства и создавать ловушки типов «сетевой маршрутизатор» и «коммутатор».

Новая версия продукта поддерживает распространение приманок в Windows, Linux, macOS.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru