


В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

По словам разработчиков, сократить время реагирования в новой версии Гарда Deception под номером 1.10.0 удалось за счет интеграции с брокером сообщений Apache Kafka.

Теперь система автоматически создает инцидент в информационной безопасности с уведомлением ответственных лиц при попытке подозрительных попытках авторизации.

Гарда Deception относится к DDP-платформам (Distributed Deception Platform, распределенная платформа ложных целей). Она создаёт фиктивный слой объектов ИТ-инфраструктуры предприятия, которые неотличимы от защищаемых узлов сети. Интерактивные ловушки отвлекают внимание злоумышленника, позволяя выиграть время для нейтрализации кибератаки.

Интеграция с брокером Kafka позволила «Гарда Deception» быстрее сверять данные авторизации реальных пользователей с фейковыми. В итоге система определяет злоумышленника еще до его взаимодействия с ловушкой.

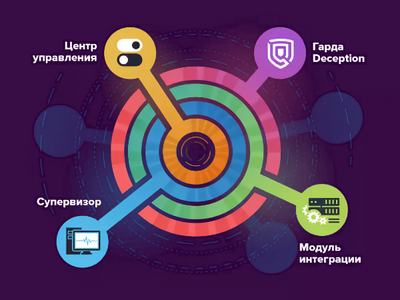
Также в новой версии системы расширены возможности создания и настройки политик распространения приманок. Теперь их можно привязать к конкретным супервизорам и конкретным машинам на каждом супервизоре, делая процесс управления приманками более гибким.

Гарда Deception 1.10.0 позволяет создавать настраиваемые шаблоны форматов фиктивных учетных записей. Кроме того, система позволяет эмулировать сетевые устройства и создавать ловушки типов «сетевой маршрутизатор» и «коммутатор».

Новая версия продукта поддерживает распространение приманок в Windows, Linux, macOS.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru