


Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Группа Mad Liberator ворует данные под прикрытием фейкового Windows Update

Новая киберпреступная группа Mad Liberator атакует пользователей AnyDesk, используя в качестве прикрытия фейковый экран обновления операционной системы Microsoft Windows.

Исследователи зафиксировали активность Mad Liberator в июле. На своём сайте группировка заявляет об использовании алгоритмов AES/RSA для шифрования файлов, однако такие инциденты пока не попадались экспертам.

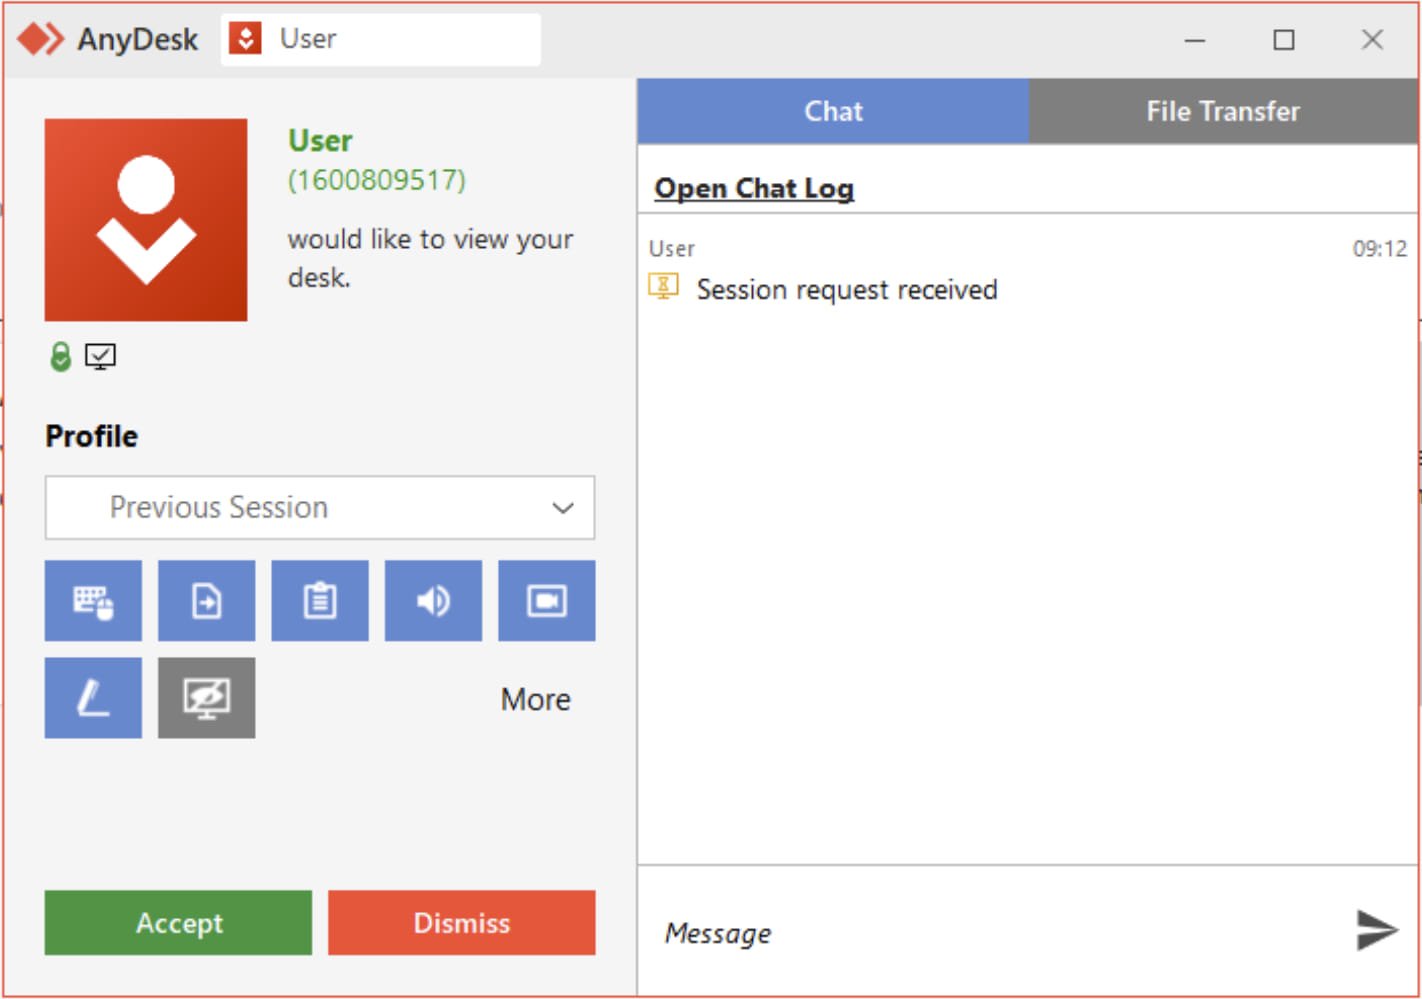
Как отметили в компании Sophos, атаки Mad Liberator начинаются с несанкционированного подключения к компьютеру жертвы с помощью приложения AnyDesk, обеспечивающего удалённый доступ.

Пока непонятно, как именно киберпреступники выбирают себе цель, хотя у специалистов есть одно предположение: участники Mad Liberator просто перебирают идентификаторы пользователей AnyDesk, пока кто-либо не примет запрос на подключение.


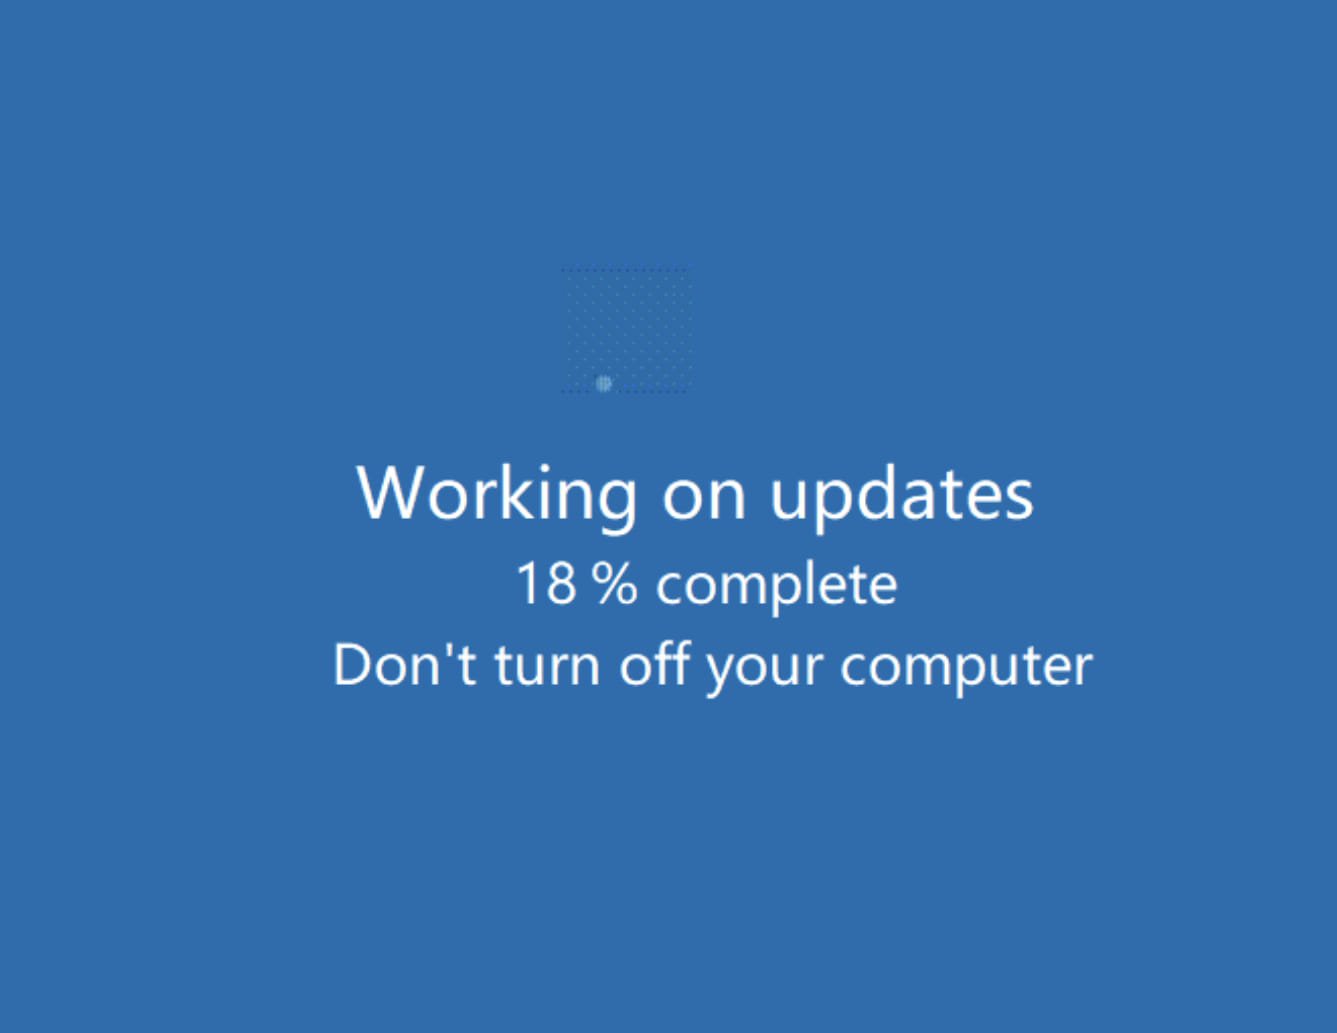
После установки соединения атакующие копируют на устройство жертвы бинарник с именем «Microsoft Windows Update», отображающий фейковый экран обновления Windows.


Пока пользователь смотрит на экран обновления, киберпреступники пытаются стащить его данные из аккаунта OneDrive, с сетевых и локальных дисков (для этого используется инструмент AnyDesk File Transfer).

Чтобы жертва не вмешивалась в процесс, клавиатуру отключают. По данным Sophos, после атаки операторы Mad Liberator связываются с жертвой и предлагают помочь вернуть файлы.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru