


Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа по поиску уязвимостей в приложениях для Android — Google Play Security Reward Program (GPSRP) — закрывается в конце этого месяца. Об этом корпорация предупредила независимых исследователей в области кибербезопасности.

Напомним, Google Play Security Reward Program заработала в октябре 2017 года. Её задача заключалась в стимуляции специалистов изучать приложения на наличие багов и брешей.

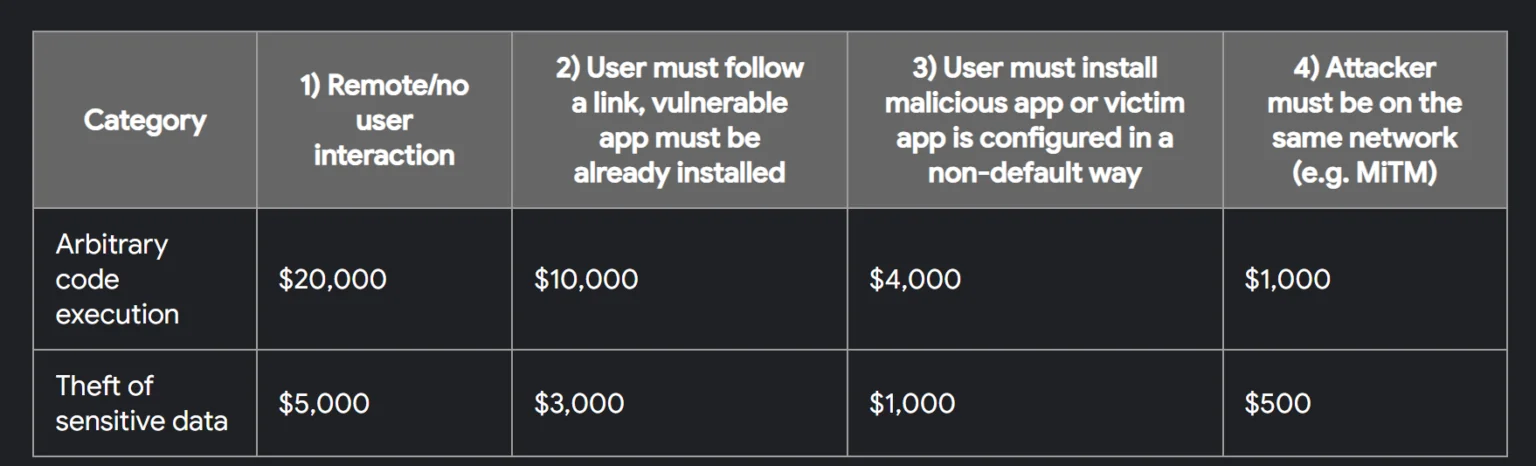
Изначально действие GPSRP ограничивалось определённым числом разработчиков и уязвимостями конкретных классов. Например, эксперты могли получить вознаграждения за возможность удалённого выполнения кода или обнаружение небезопасно хранимых данных.

С запуском программы максимальное вознаграждение достигало 5000 долларов за удалённое выполнение кода и 1000 долларов за незащищённые данные.

Далее GPSRP расширилась и уже включала приложения Airbnb, Alibaba, Amazon, Dropbox, Facebook (признано экстремистским и запрещено в России), Grammarly, Instacart, Line, Lyft, Opera, Paypal, Pinterest, Shopify, Snapchat, Spotify, Telegram, Tesla, TikTok, Tinder, VLC и Zomato.

А пять лет назад, в августе 2019-го, GPSRP распространили на весь софт, у которого в Google Play было как минимум 100 миллионов установок. Максимальные суммы вознаграждения выросли до 20 тыс. долларов (удалённое выполнение кода) и 3 тыс. долларов (кража данных).

Источник: Android Authority


Теперь Google разослала исследователям электронное письмо, в котором поблагодарила за работу и предупредила о прекращении работы Google Play Security Reward Program.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru