


Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа по поиску уязвимостей в приложениях для Android — Google Play Security Reward Program (GPSRP) — закрывается в конце этого месяца. Об этом корпорация предупредила независимых исследователей в области кибербезопасности.

Напомним, Google Play Security Reward Program заработала в октябре 2017 года. Её задача заключалась в стимуляции специалистов изучать приложения на наличие багов и брешей.

Изначально действие GPSRP ограничивалось определённым числом разработчиков и уязвимостями конкретных классов. Например, эксперты могли получить вознаграждения за возможность удалённого выполнения кода или обнаружение небезопасно хранимых данных.

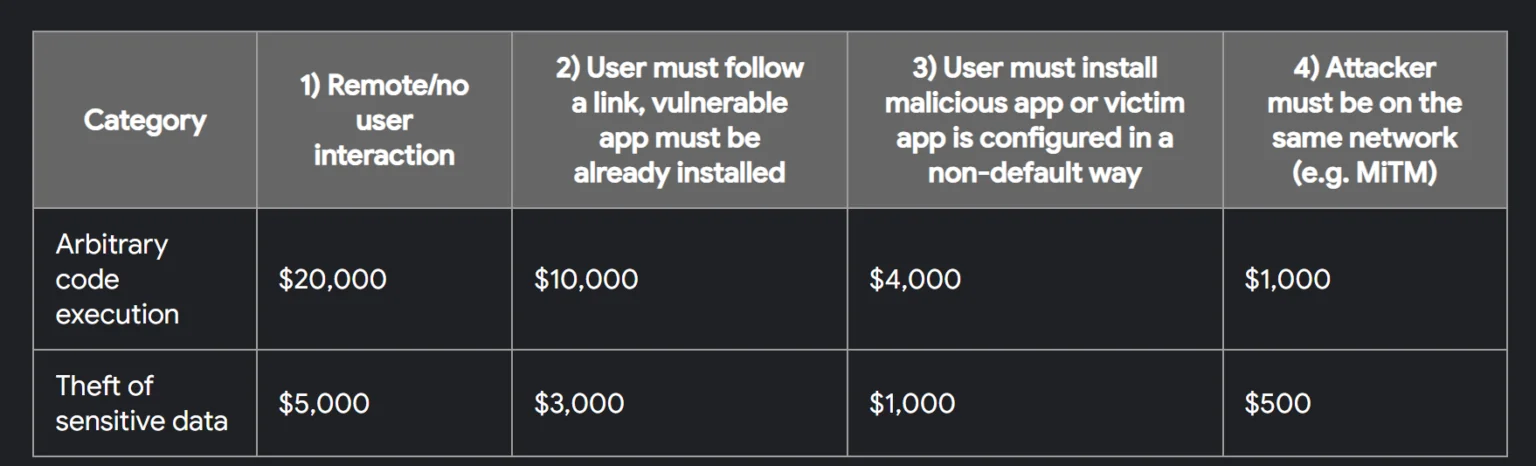
С запуском программы максимальное вознаграждение достигало 5000 долларов за удалённое выполнение кода и 1000 долларов за незащищённые данные.

Далее GPSRP расширилась и уже включала приложения Airbnb, Alibaba, Amazon, Dropbox, Facebook (признано экстремистским и запрещено в России), Grammarly, Instacart, Line, Lyft, Opera, Paypal, Pinterest, Shopify, Snapchat, Spotify, Telegram, Tesla, TikTok, Tinder, VLC и Zomato.

А пять лет назад, в августе 2019-го, GPSRP распространили на весь софт, у которого в Google Play было как минимум 100 миллионов установок. Максимальные суммы вознаграждения выросли до 20 тыс. долларов (удалённое выполнение кода) и 3 тыс. долларов (кража данных).

Источник: Android Authority


Теперь Google разослала исследователям электронное письмо, в котором поблагодарила за работу и предупредила о прекращении работы Google Play Security Reward Program.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru