


Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft решила заменить ряд обновлений для Windows, выпущенных в январе 2024 года. Причина проста: они вызывали ошибку 0x80070643 при попытке установить апдейты Windows Recovery Environment (WinRE).

Напомним, в первой половине января пользователи стали жаловаться на обновление под номером KB5034441, которое выдавало при установке ошибку 0x80070643.

Тогда Microsoft признала проблему, но уже в мае представители корпорации заявили, что не планируют фиксить ошибки 0x80070643 в Windows.

Позже стало известно, что баг коснулся трёх обновлений: KB5034441 (Windows 10 21H2/22H2), KB5034440 (Windows 11 21H2) и KB5034439 (Windows Server 2022).

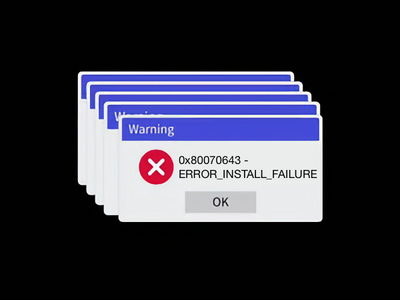
Изначально они должны были закрыть уязвимость CVE-2024-20666, приводящую к обходу защитного механизма BitLocker, но при установке у многих пользователей что-то пошло не так. Например, часто возникала ошибка «0x80070643 - ERROR_INSTALL_FAILURE».

Как пишет Neowin, Microsoft отозвала забагованные обновления, заменив их на KB5042320, KB5042321 и KB5042322. Последние можно установить только в том случае, если у вас достаточно свободного места для раздела восстановления WinRE.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru