


Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

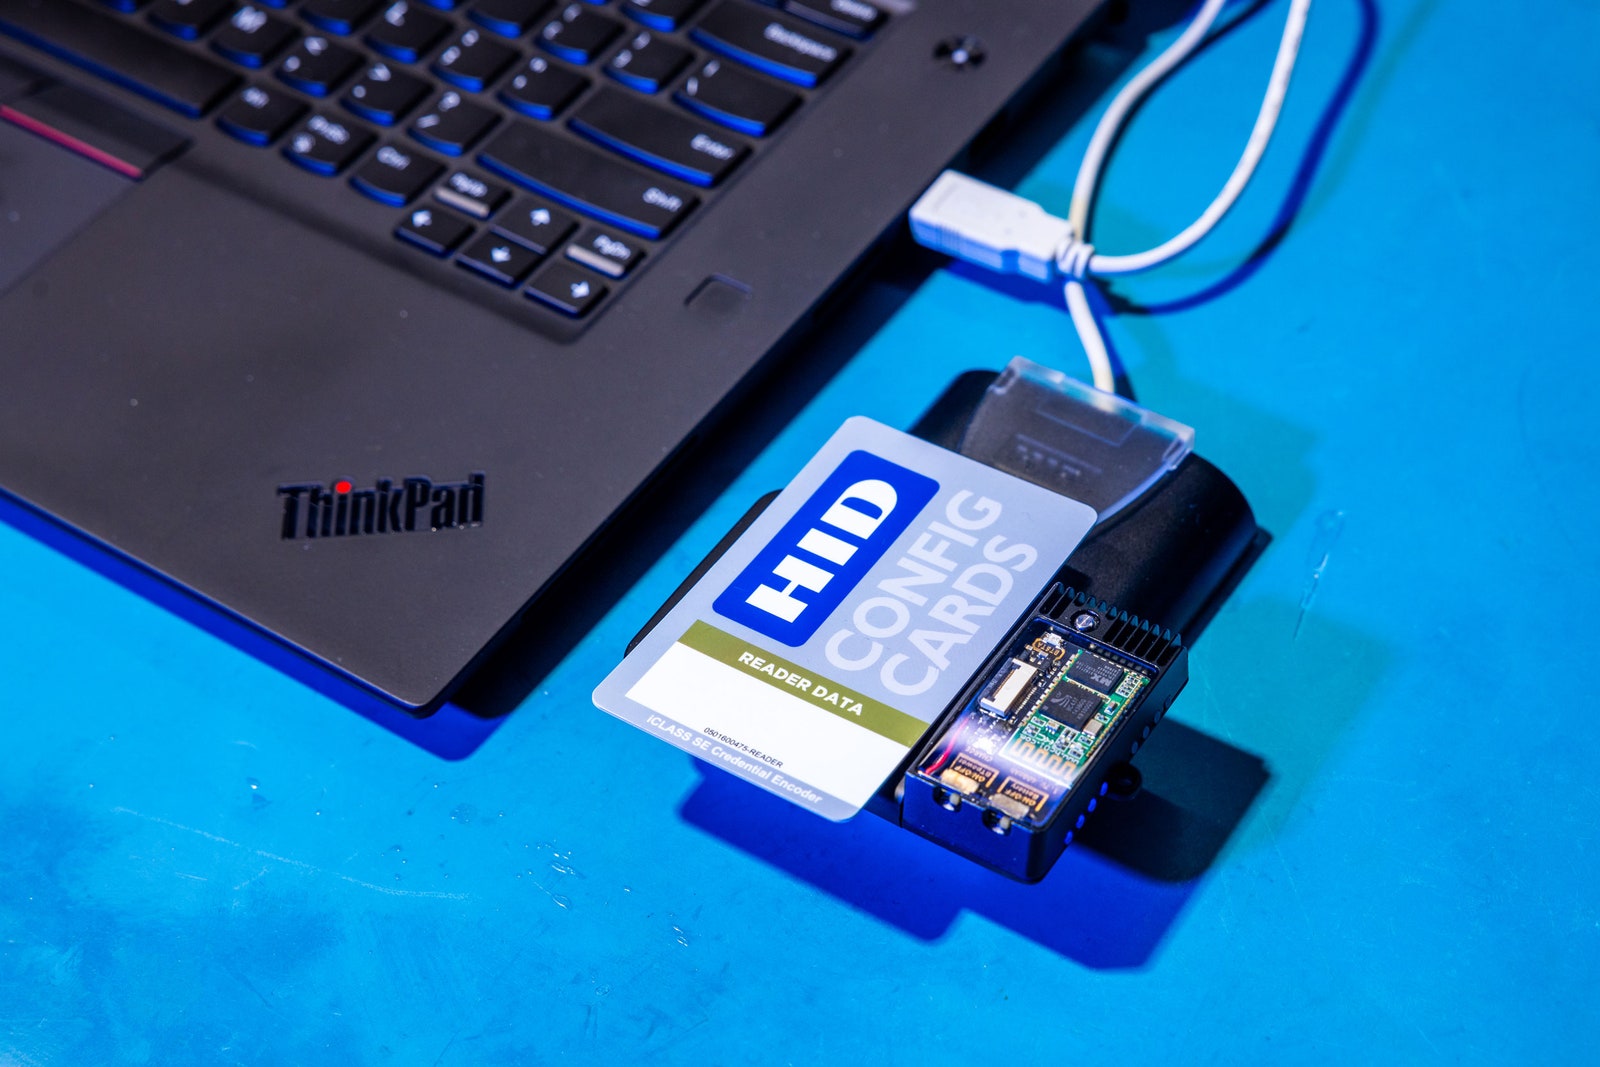
На конференции Defcon группа исследователей продемонстрировала успешное клонирование данных из радиометок RFID, которые используются в карточках-ключах от компании HID Global. Такие девайсы используются для защиты домов и офисов по всему миру.

При этом считывание данные возможно в дистанционном режиме, на расстоянии около 30 см. Исследователям удалось взломать криптозащиту ключей, которые хранились в считывающих устройствах электронных замков.

Данная технология позволяет потенциальным злоумышленникам как проникать в помещения, закрытые на такие замки, так и продавать эти данные всем желающим. Для записи клонированных данных, как утверждают исследователи, можно использовать любое устройство записи RFID.


Сама компания HID Global заявила, что ей известно о возможности клонирования электронных ключей с прошлого года, и она принимает меры. По словам представителей компании, проблема касается лишь устройств с наиболее низким уровнем защиты, а сама процедура перехвата ключей довольно сложна и требует громоздкого оборудования. Тем не менее HID Global обещала выпустить исправления для своих систем физической безопасности максимально быстро. Пока же компания рекомендует своим клиентам обновить ключи.


«Поставщик больше не контролирует, у кого есть ключи и как они используются. Это серьезная угроза безопасности», — прокомментировал результаты работы один из исследователей, сооснователь охранной фирмы The Core Group Бабак Джавади онлайн-изданию Wired.

Он уже использовал данную технологию в ходе тестирований на проникновение для ряда заказчиков. По его словам, процедура перехвата ключей занимает секунды, а устройство считывания меток легко помещается в портфель, ничем себя не выдает в процессе работы и нисколько не привлекает внимания посторонних.

Вместе с тем исследователи признали, что клонирование данных с более продвинутых устройств от HID Global технически сложнее, поскольку требует физического доступа к оборудованию, и попытки достичь его сопряжены с серьезным риском.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru