


Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

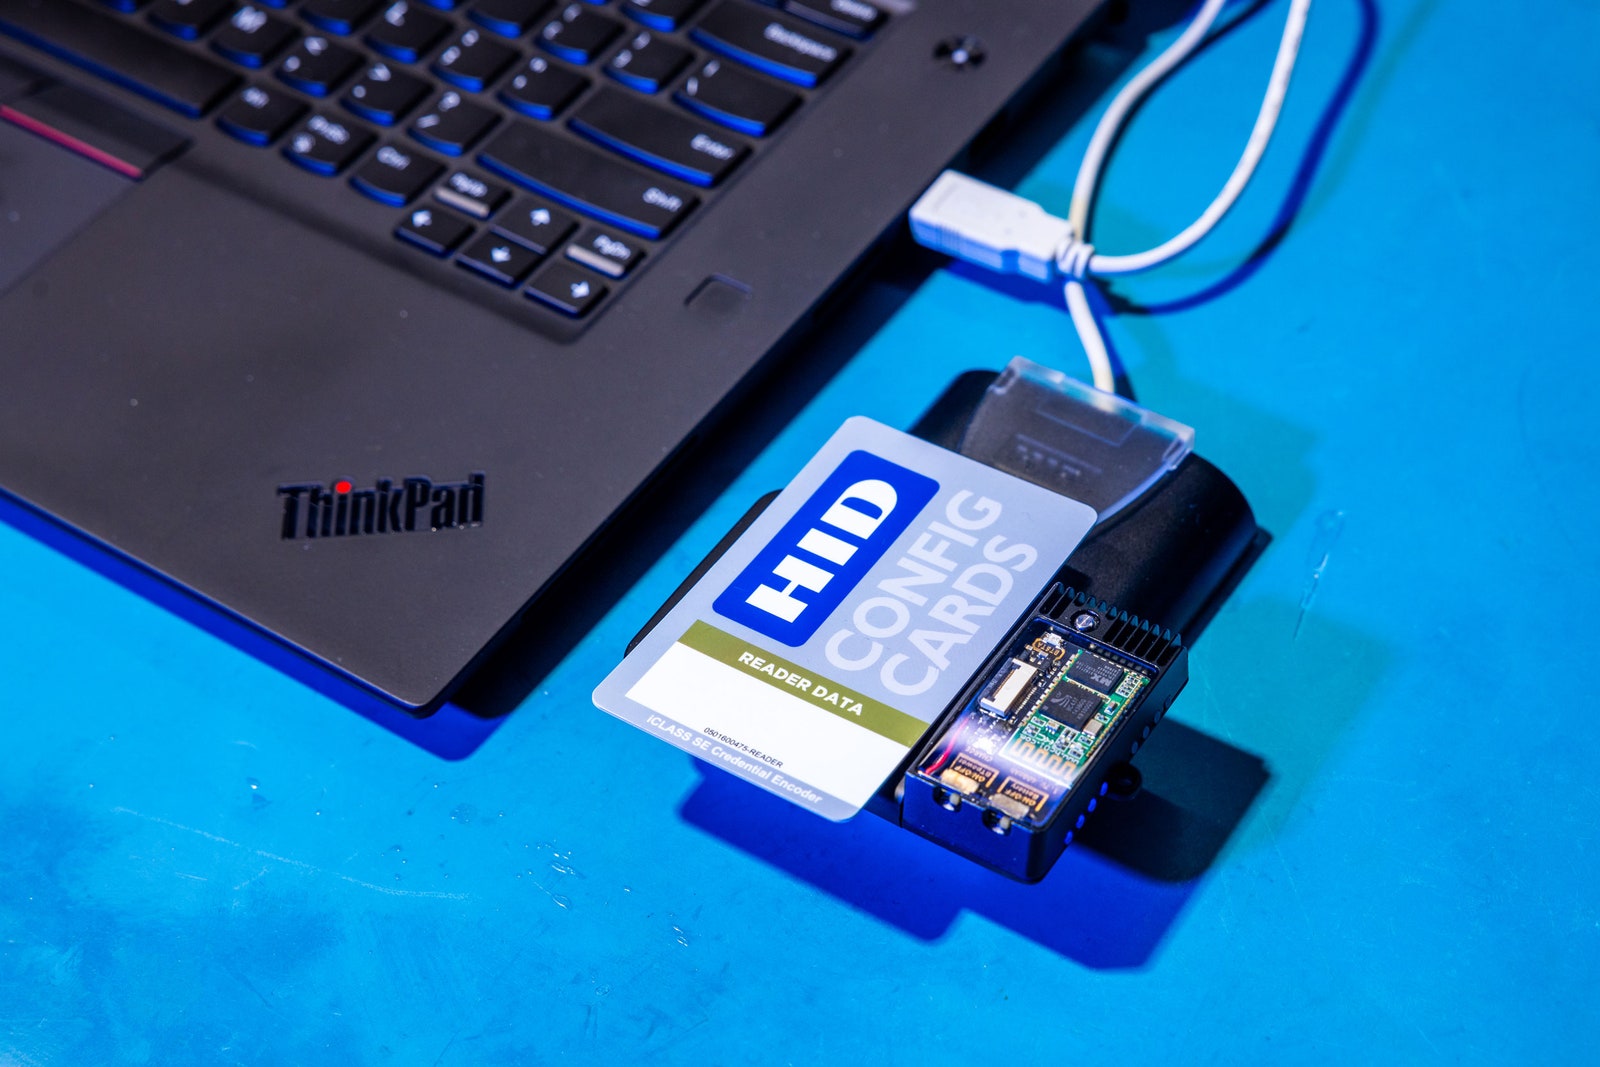
На конференции Defcon группа исследователей продемонстрировала успешное клонирование данных из радиометок RFID, которые используются в карточках-ключах от компании HID Global. Такие девайсы используются для защиты домов и офисов по всему миру.

При этом считывание данные возможно в дистанционном режиме, на расстоянии около 30 см. Исследователям удалось взломать криптозащиту ключей, которые хранились в считывающих устройствах электронных замков.

Данная технология позволяет потенциальным злоумышленникам как проникать в помещения, закрытые на такие замки, так и продавать эти данные всем желающим. Для записи клонированных данных, как утверждают исследователи, можно использовать любое устройство записи RFID.


Сама компания HID Global заявила, что ей известно о возможности клонирования электронных ключей с прошлого года, и она принимает меры. По словам представителей компании, проблема касается лишь устройств с наиболее низким уровнем защиты, а сама процедура перехвата ключей довольно сложна и требует громоздкого оборудования. Тем не менее HID Global обещала выпустить исправления для своих систем физической безопасности максимально быстро. Пока же компания рекомендует своим клиентам обновить ключи.


«Поставщик больше не контролирует, у кого есть ключи и как они используются. Это серьезная угроза безопасности», — прокомментировал результаты работы один из исследователей, сооснователь охранной фирмы The Core Group Бабак Джавади онлайн-изданию Wired.

Он уже использовал данную технологию в ходе тестирований на проникновение для ряда заказчиков. По его словам, процедура перехвата ключей занимает секунды, а устройство считывания меток легко помещается в портфель, ничем себя не выдает в процессе работы и нисколько не привлекает внимания посторонних.

Вместе с тем исследователи признали, что клонирование данных с более продвинутых устройств от HID Global технически сложнее, поскольку требует физического доступа к оборудованию, и попытки достичь его сопряжены с серьезным риском.

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru