


Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

Хакеры научились клонировать карточки-ключи с RFID

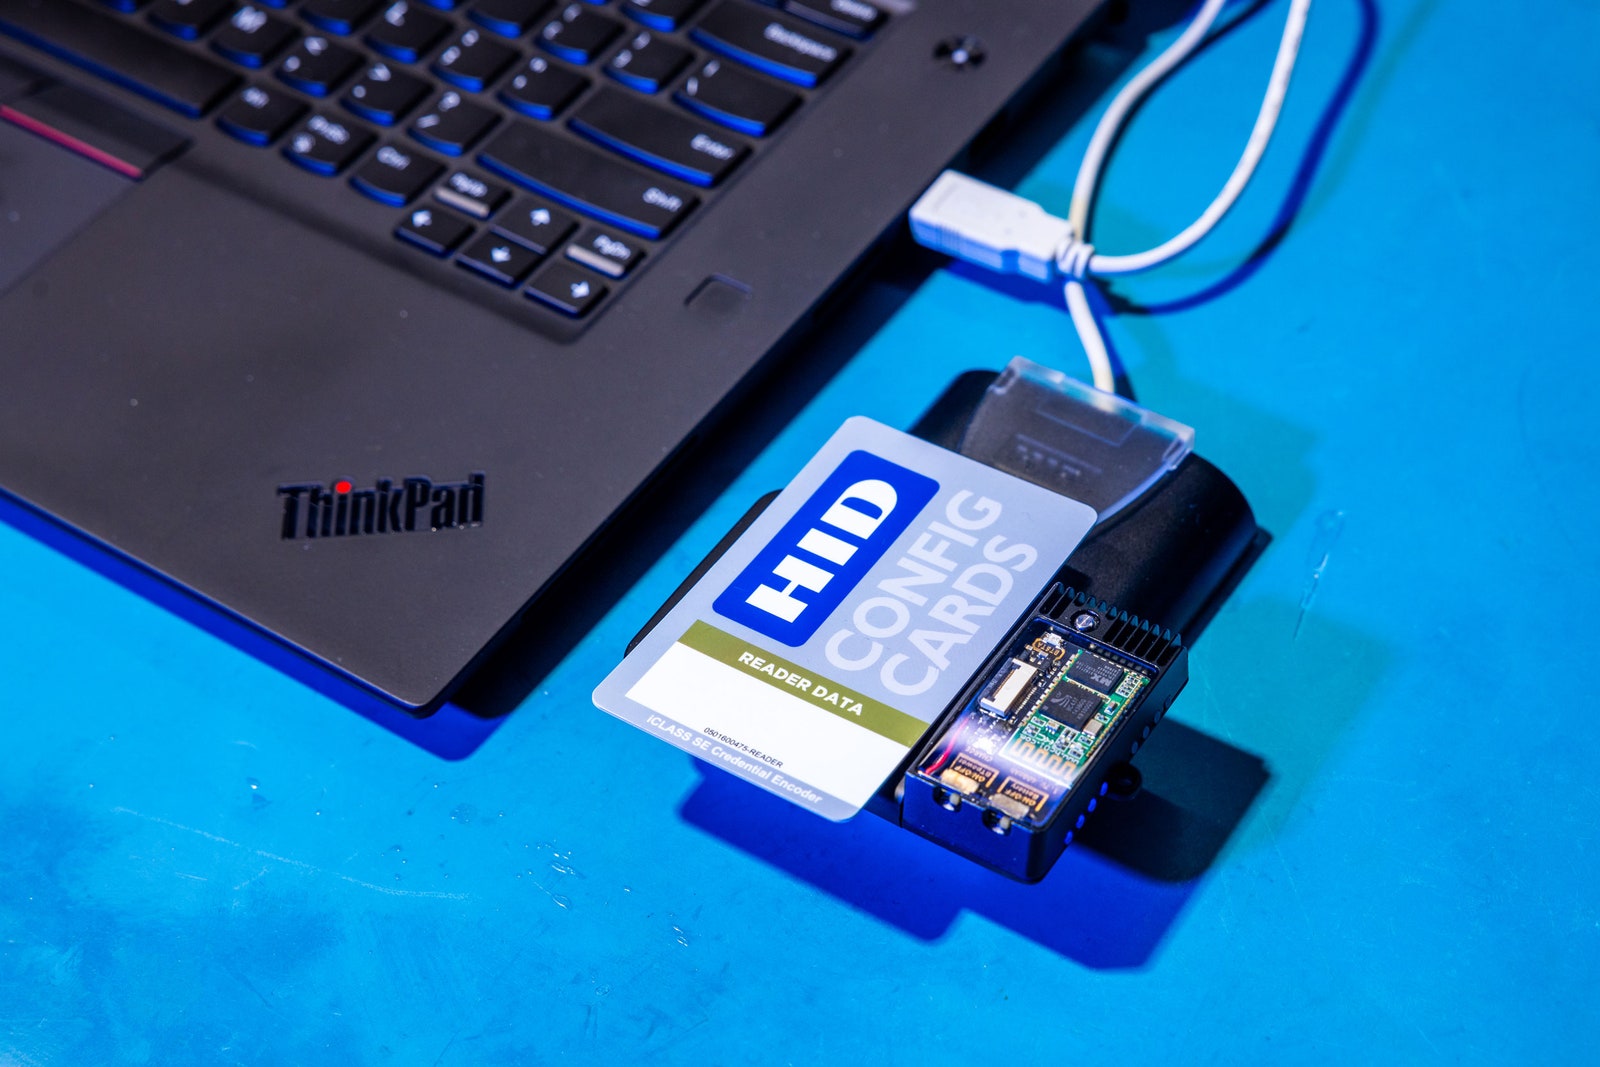
На конференции Defcon группа исследователей продемонстрировала успешное клонирование данных из радиометок RFID, которые используются в карточках-ключах от компании HID Global. Такие девайсы используются для защиты домов и офисов по всему миру.

При этом считывание данные возможно в дистанционном режиме, на расстоянии около 30 см. Исследователям удалось взломать криптозащиту ключей, которые хранились в считывающих устройствах электронных замков.

Данная технология позволяет потенциальным злоумышленникам как проникать в помещения, закрытые на такие замки, так и продавать эти данные всем желающим. Для записи клонированных данных, как утверждают исследователи, можно использовать любое устройство записи RFID.


Сама компания HID Global заявила, что ей известно о возможности клонирования электронных ключей с прошлого года, и она принимает меры. По словам представителей компании, проблема касается лишь устройств с наиболее низким уровнем защиты, а сама процедура перехвата ключей довольно сложна и требует громоздкого оборудования. Тем не менее HID Global обещала выпустить исправления для своих систем физической безопасности максимально быстро. Пока же компания рекомендует своим клиентам обновить ключи.


«Поставщик больше не контролирует, у кого есть ключи и как они используются. Это серьезная угроза безопасности», — прокомментировал результаты работы один из исследователей, сооснователь охранной фирмы The Core Group Бабак Джавади онлайн-изданию Wired.

Он уже использовал данную технологию в ходе тестирований на проникновение для ряда заказчиков. По его словам, процедура перехвата ключей занимает секунды, а устройство считывания меток легко помещается в портфель, ничем себя не выдает в процессе работы и нисколько не привлекает внимания посторонних.

Вместе с тем исследователи признали, что клонирование данных с более продвинутых устройств от HID Global технически сложнее, поскольку требует физического доступа к оборудованию, и попытки достичь его сопряжены с серьезным риском.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru