

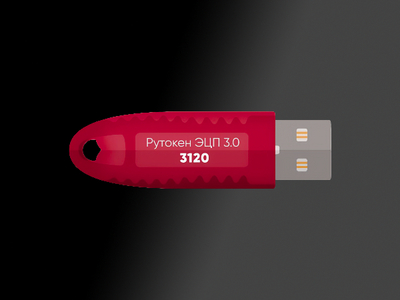

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

Компания «Актив» сообщила о получении сертификата ФСБ России на широкий модельный ряд ключевых носителей Рутокен ЭЦП 3.0 3120. Они поступят в продажу уже в середине августа.

Новая аппаратная платформа в комбинации с обновленной операционной системой Рутокен позволили заметно увеличить скорость операций электронной подписи и обеспечили дополнительные возможности.

К примеру, скорость RSA-2048 выросла практически в десять раз, в два раза — быстродействие операций по алгоритму ГОСТ 34.10-2012. Возросли скорости генерации ключевых пар и добавлены новые криптографические возможности.

Носители линейки Рутокен ЭЦП 3.0 предназначены для подписания документов усиленной электронной подписью и строгой двухфакторной аутентификации. Важнейшее свойство активных ключевых носителей - неизвлекаемость ключа электронной подписи и невозможность клонирования, что дает гарантию того, что ключ подписи существует только в единственном экземпляре и принадлежит исключительно своему владельцу.

Устройства сертифицированы по требованиям ФСБ и ФСТЭК России, подходят для получения квалифицированных сертификатов в госструктурах, включая ФНС, Госуслуги и системах маркировки или отслеживания товаров (Честный знак, ЕГАИС).

Важнейшее нововведение нового семейства Рутокен ЭЦП 3.0 3120 — это аппаратный журнал событий безопасности внутри токена. В журнале фиксируются операции форматирования, смены PIN-кодов, а также удаления/генерации закрытых ключей. Эта функция расширяет возможности при разборе инцидентов.

Рутокен ЭЦП 3.0 3120 предлагается в трех формфакторах с интерфейсом USB Type-C и четырех — с USB Type-A. В семействе впервые представлены модели в самом миниатюрном формфакторе — Nano Type-C. В состав семейства токенов Рутокен ЭЦП 3.0 3120 включены несколько моделей с сенсорной кнопкой для дополнительного подтверждения операций электронной подписи.

Дмитрий Горелов, коммерческий директор, управляющий партнер Компании «Актив» отметил:

«Очень рад констатировать, что теперь наша главная линейка Рутокен ЭЦП 3.0 стала еще мощнее, устойчивей и функциональней. В один ряд с моделями 3100 и 3220 встали модели 3120. Теперь у нас три независимые аппаратные платформы и сертифицированные модели для всех случаев и применений, с двойным и даже тройным резервированием. С учетом всех скоростных и функциональных характеристик, а также позитивной статистики устойчивости платформы семейство Рутокен ЭЦП 3.0 3120 обречено стать новым флагманом. В этом и следующем году мы планируем перевести все массовые проекты на модели из этого семейства».

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru