


Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung запустила новую программу по поиску уязвимостей. Теперь исследователи могут получить до 1 миллиона долларов за демонстрацию успешной атаки на мобильные устройства линейки Galaxy.

Результатом такой атаки должно стать выполнение произвольного кода, разблокирование девайса, извлечение данных, установка стороннего софта и обход защитных механизмов.

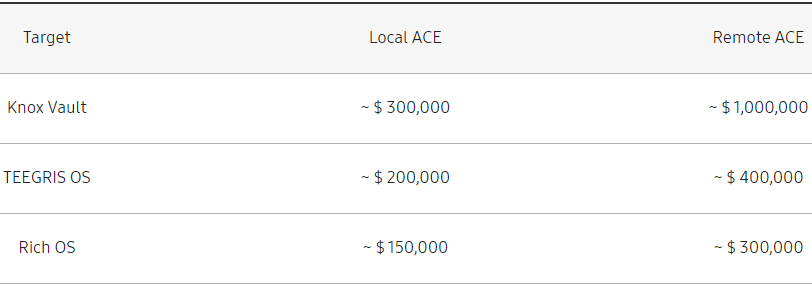
В частности, Samsung интересуют уязвимости в изолированной безопасной среде Knox Vault, которая используется для хранения биометрической информации и криптографических ключей.

Локальное повышение прав на мобильных устройствах может принести специалистам 300 тысяч долларов, а удалённое выполнение кода — до одного миллиона.

У исследователей также есть возможность «пощупать» на наличие дыр операционную систему TEEGRIS OS, обеспечивающую безопасную среду для выполнения конфиденциального кода и обработки важных данных (например, платежи и аутентификация). Локальное выполнение кода в TEEGRIS OS будет стоить 200 тысяч долларов, RCE — 400 000.

Что касается Rich OS, которая является основной ОС на устройствах Samsung, локальное выполнение кода принесёт 150 тыс. долларов, RCE — максимальные 300 тыс.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru