


Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый троян BlankBot, разработанный для атак на владельцев мобильных устройств на Android, располагает богатой функциональностью и позволяет операторам выполнять команды на заражённых девайсах.

Исследователи из компании Intel 471 обнаружили BlankBot 24 июля, хотя первые семплы вредоносного приложения датируются концом июня. Практически ни один из этих образцов не детектируется большинством антивирусов.

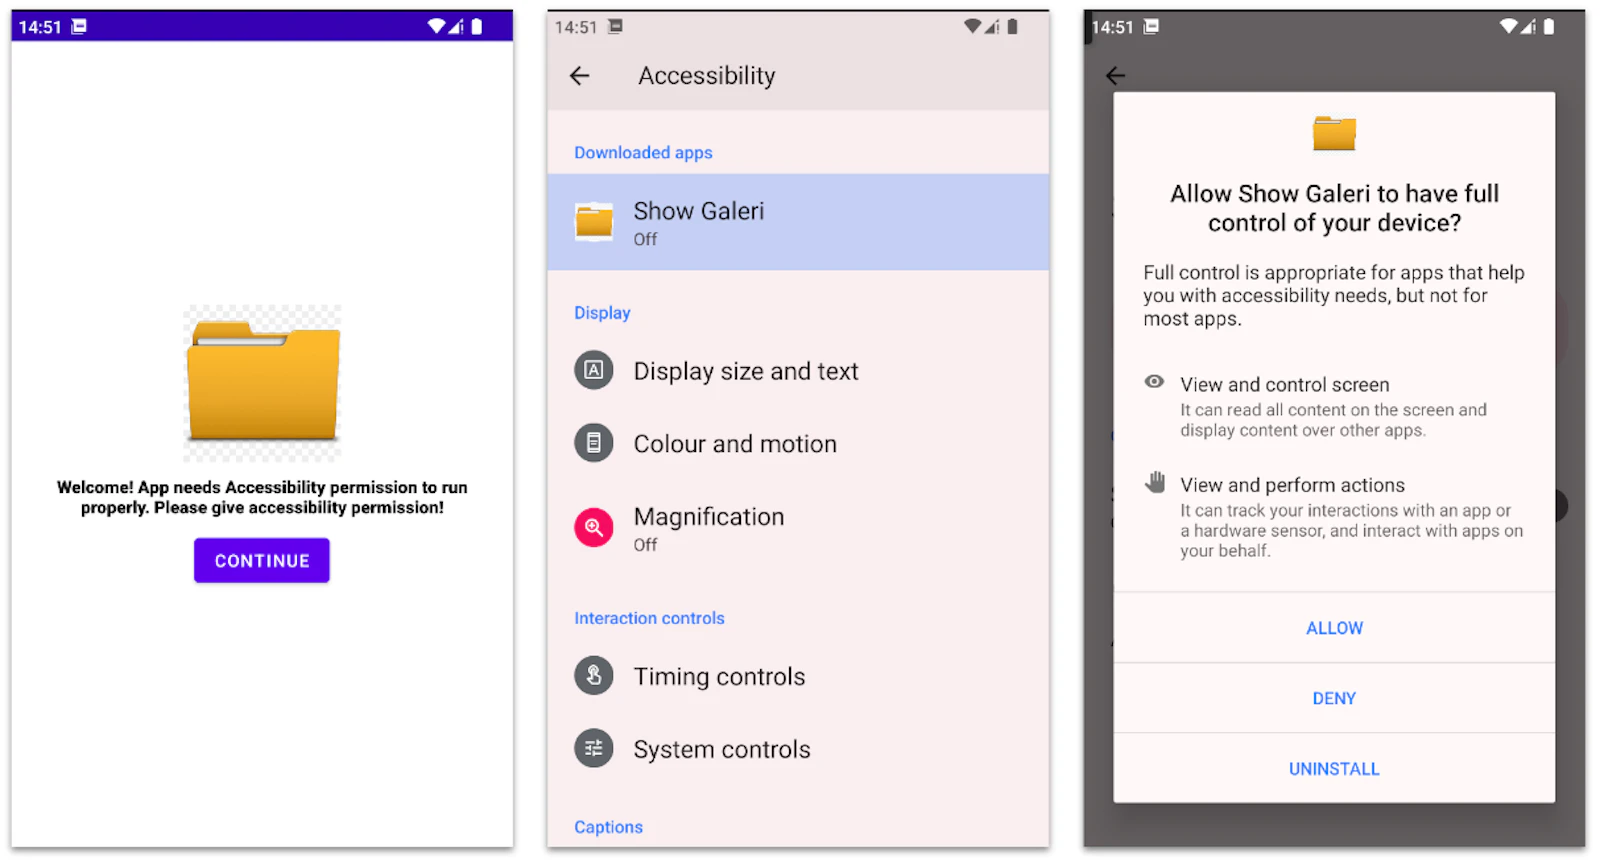
Операторы маскируют троян под полезные утилиты, которые сразу после установки просят доступ к специальным возможностям операционной системы Android для корректной работы.


После этого BlankBot под предлогом установки обновления получает все необходимые права для контроля целевого устройства.

На Android 13 и более новых версиях мобильной ОС вредонос использует сеансовый установщик пакетов. При этом пользователю предлагают разрешить инсталляцию софта из сторонних источников.

Как только троян получит все необходимые разрешения, он сможет записывать любое действие на девайсе. Например, BlankBot вытаскивает всю конфиденциальную информацию, перехватывает СМС-сообщения и составляет список установленных приложений, а также может внедряться в процессы для кражи информации о банковском счёте.

Все собранные сведения отправляются на командный сервер (C2) с помощью HTTP-запроса GET. Далее зловред переключается на WebSocket для взаимодействия с операторами.

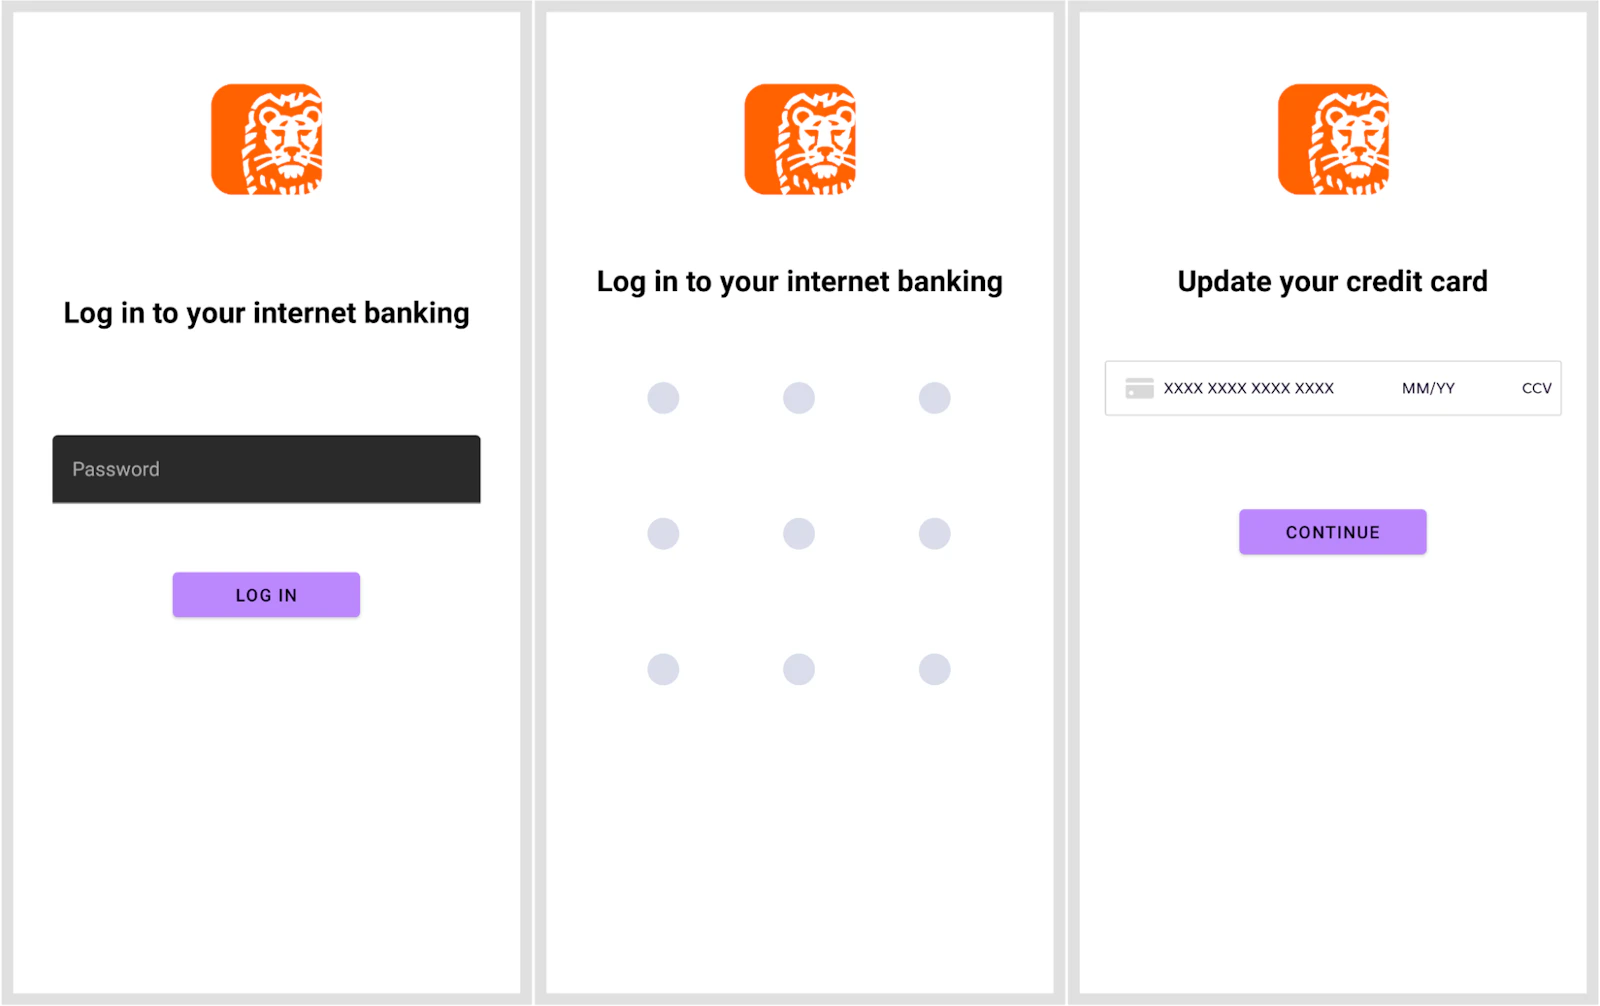
API MediaProjection и MediaRecorder используются для записи действий на дисплее. Получив соответствующую команду от C2, троян создаёт специальное окно для наложения поверх легитимных приложений, что даёт ему возможность перехватывать всю вводимую информацию.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru