


HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

HDMI и ИИ: эксперты рассказали о новом способе кражи данных

Интерфейс HDMI и искусственный интеллект — вот всё, что требуется злоумышленникам для кражи ваших конфиденциальных данных. По крайней мере об этом свидетельствует отчёт специалистов Республиканского университета Уругвая.

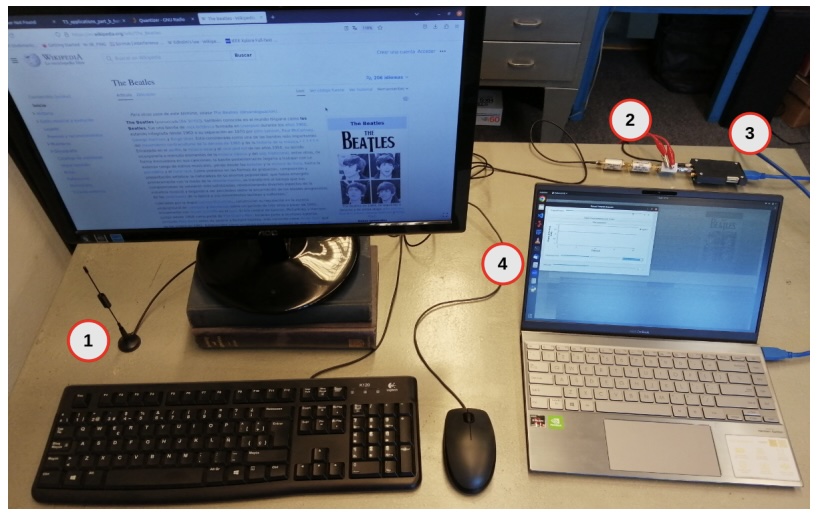
В выложенном на ресурсе arXiv исследовании (PDF) утверждается, что экспертам удалось утащить тестовые данные с помощью сканирования электромагнитного излучения. В ходе эксперимента использовался следующий сетап:

  • антенна;
  • ВЧ-фильтры и усилитель;
  • SDR;
  • компьютер, выступающий в роли атакующего, на котором работает блок-схема GNU Radio.


Что касается аппаратной составляющей, эксперты перечисляют процессор Intel Core i7-10700F, 64 ГБ оперативной памяти и видеокарту NVIDIA GeForce RTX 3090 GPU с 24 ГБ памяти.

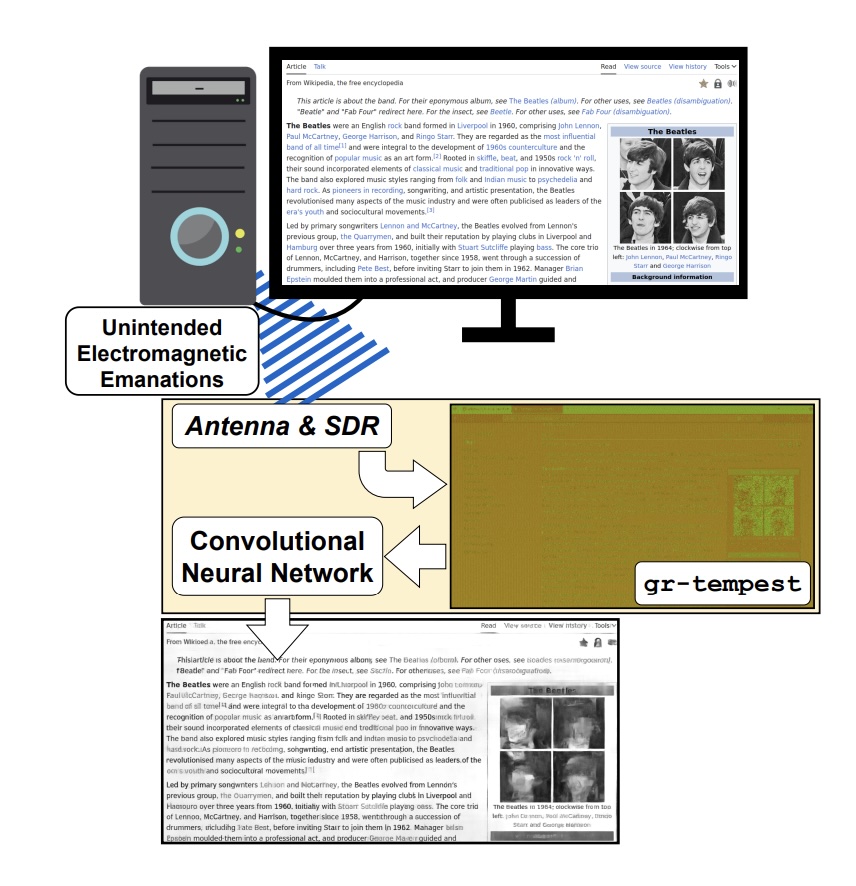
С помощью этого набора специалисты поймали электромагнитное излучение от подключённого к целевому компьютеру HDMI-кабеля, а искусственный интеллект задействовали для анализа и расшифровки полученных данных.


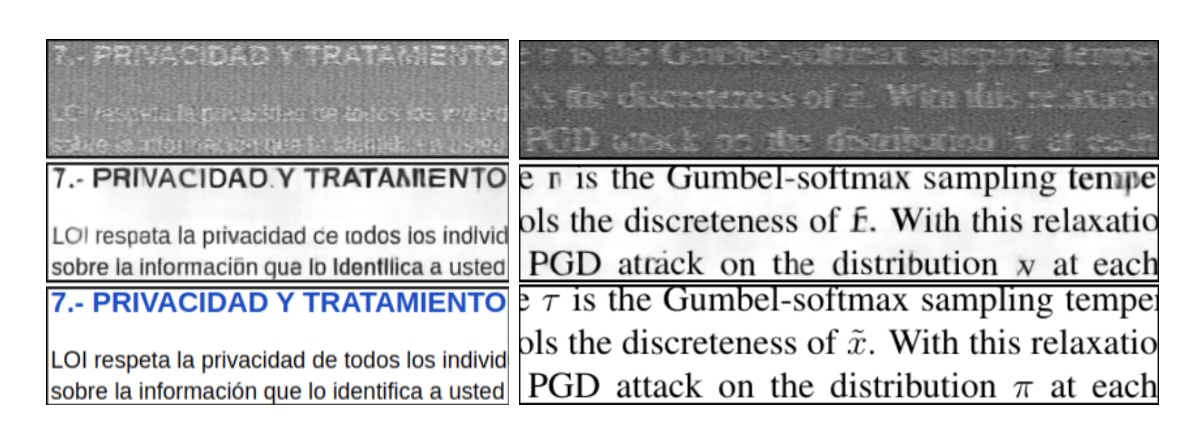
Параллельно вводя пароли на целевом устройстве, исследователи пытались перехватить их и расшифровать с помощью ИИ. В отчёте также публикуются примеры полученных комбинаций с помощью gr-tempest (вверху), Pure Model (в центре), а также исходное изображение (внизу).


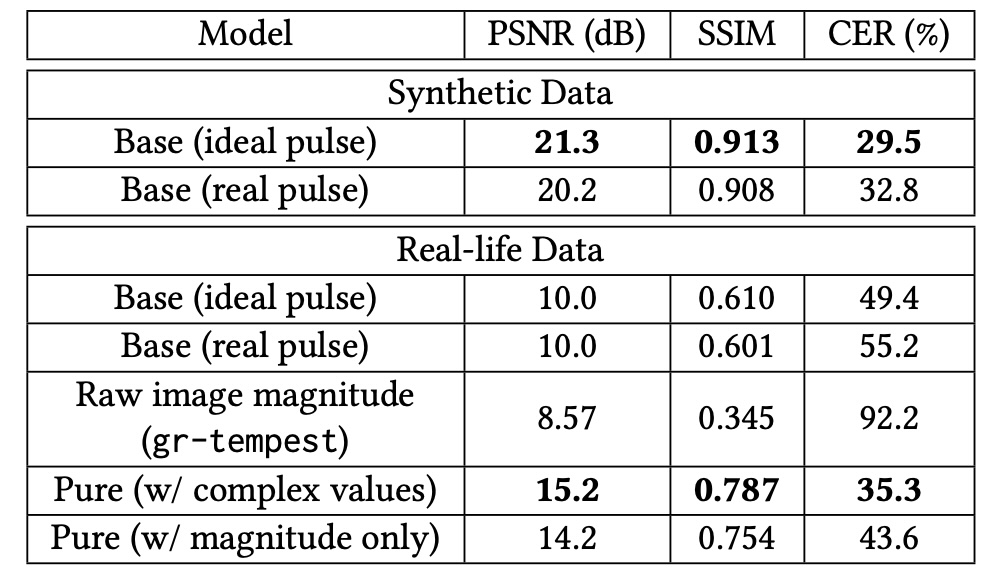
Эксперты привели таблицу производительности использованных моделей, которая оценивалась как на искусственных, так и на реальных снимках. Лучшие показатели выделены жирным шрифтом.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru