


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

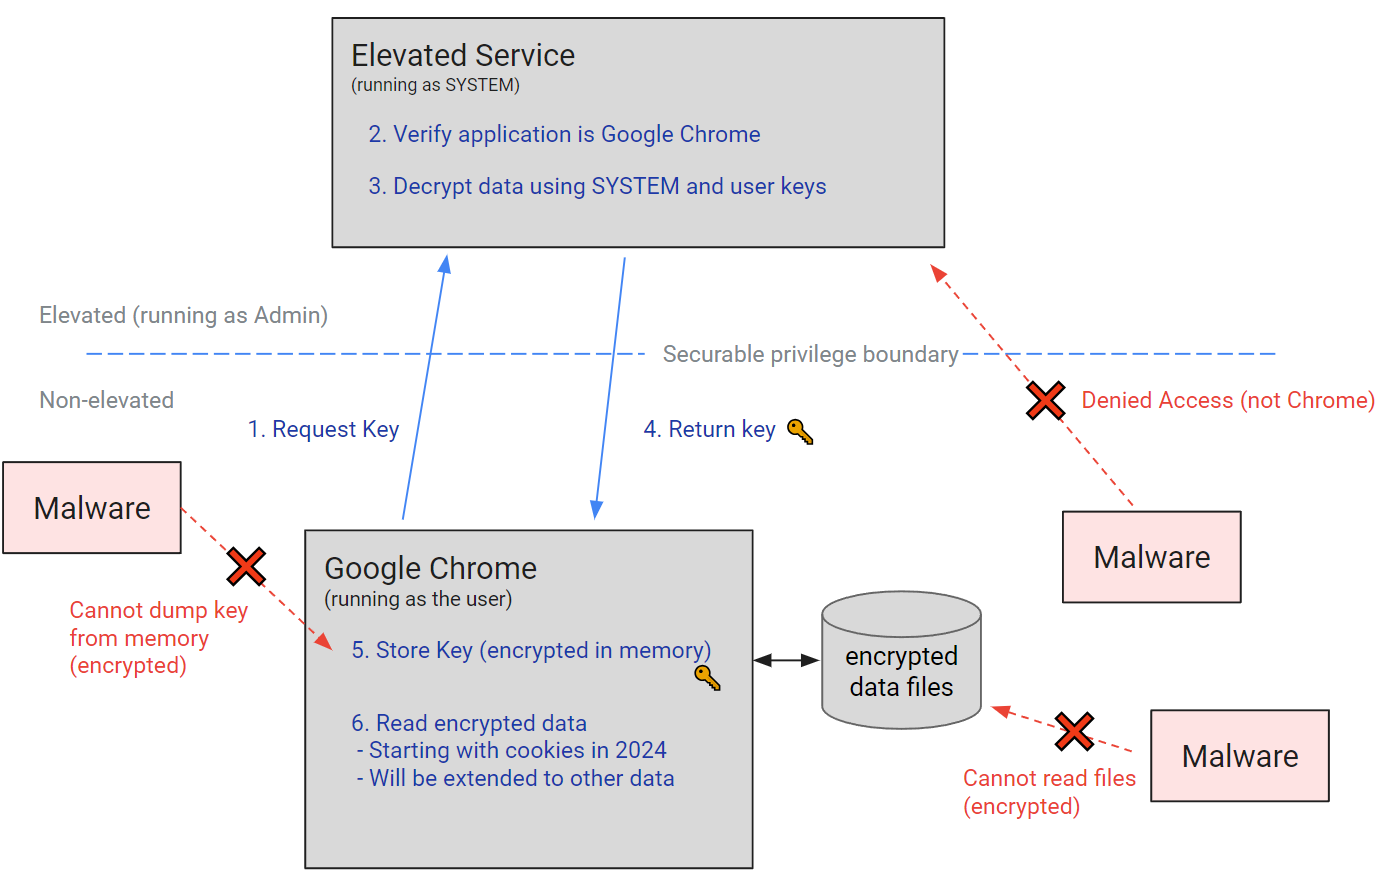
Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru