


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

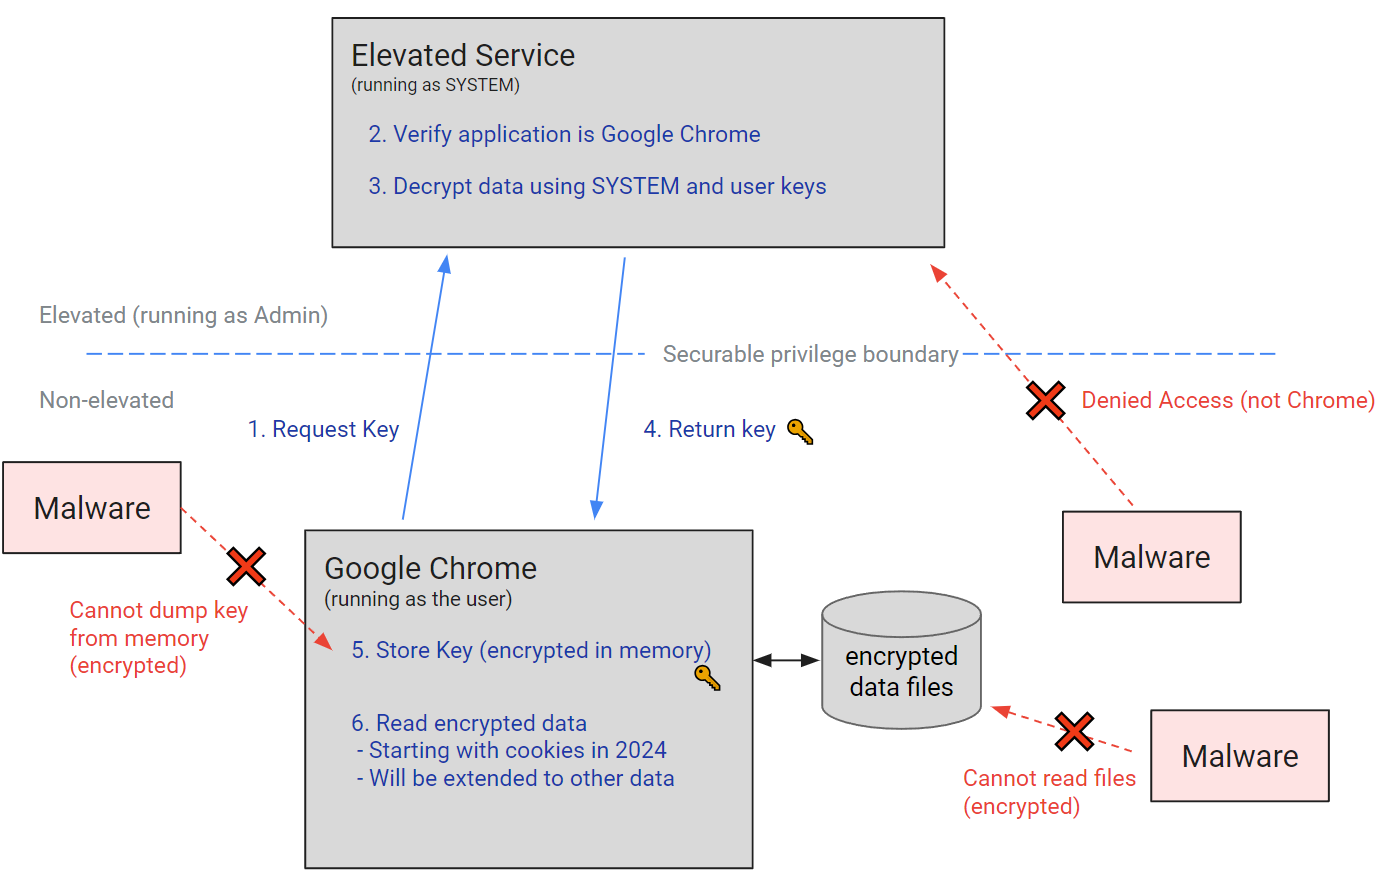
«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru