


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

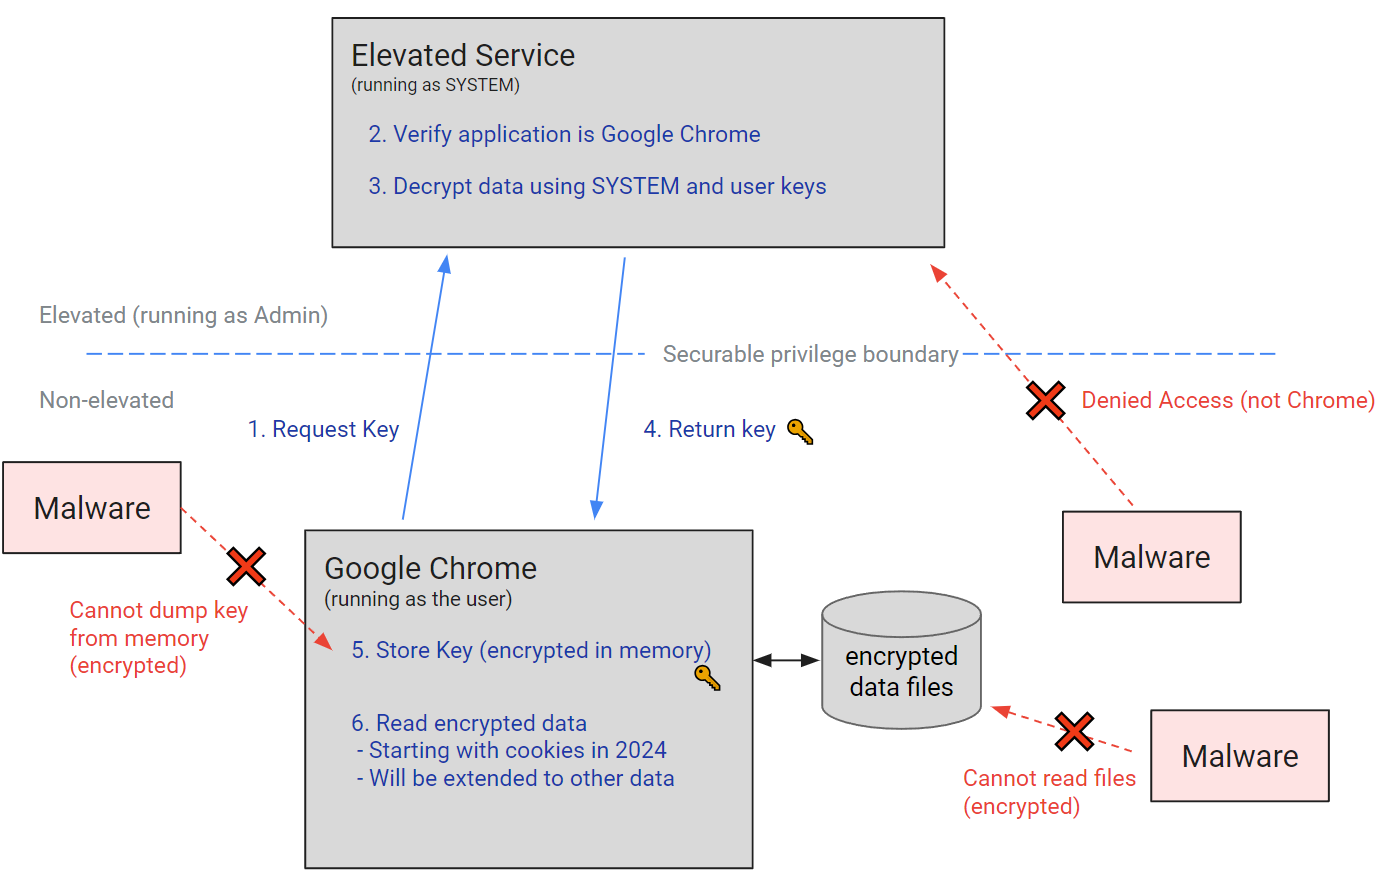
Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru