


Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Сотни UEFI-устройств от 10 производителей уязвимы из-за критической проблемы, позволяющей злоумышленникам обойти безопасную загрузку (Secure Boot) и установить вредоносную программу. Исследователи называют этот вектор PKfail.

Как отметила команда Binarly Research, затронутые устройства используют мастер-ключ Secure Boot, известный как Platform Key (PK), сгенерированный American Megatrends International (AMI).

Специалисты считают, что производителям этих устройств нужно заменить эти ключи на собственные, более безопасные. В отчете исследователи пишут:

«К сожалению, часто вендоры не меняют Platform Key, отвечающий за управление базами данных и поддержку цепочки, связывающей прошивку с операционной системой. В результате устройства выходят на рынок с ненадежными ключами».

Среди таких производителей: Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro. Проблема затрагивает в целом 813 продуктов.

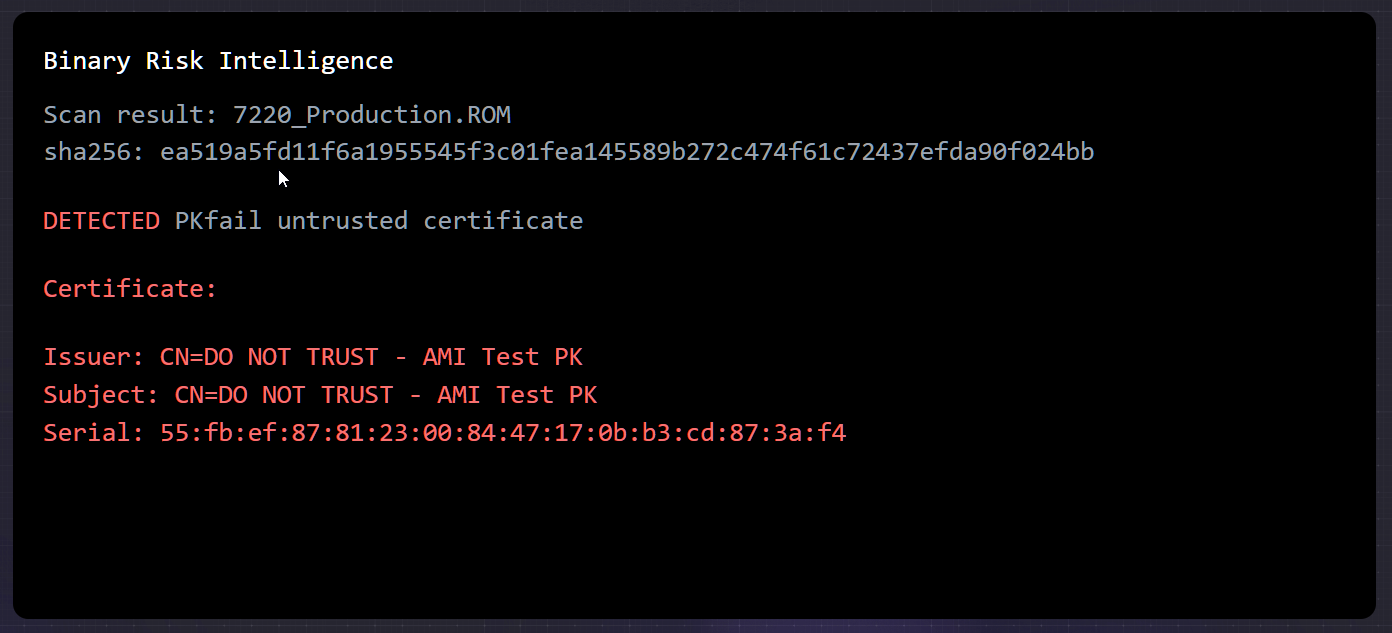
Уязвимая прошивка от Intel, источник — BleepingComputer


В Binarly подчеркивают, что эксплуатация этого бага позволит киберпреступникам обойти Secure Boot за счет манипуляции базами данных Key Exchange Key (KEK), Signature (db) и Forbidden Signature Database (dbx).

После компрометации цепочки от прошивки к ОС злоумышленники могут подписать вредоносный код и установить зловред вроде CosmicStrand и BlackLotus.


Binarly запустила посвященный проблеме веб-сайт pk.fail, который поможет пользователям просканировать бинарники прошивки на наличие вредоносной составляющей.


Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru