


Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Индийская криптовалютная биржа WazirX стала жертвой киберпреступников, которым удалось похитить активы, оценивающиеся в 234,9 миллиона долларов. Главные вопросы теперь: закроется ли биржа и потеряют ли люди крипту.

Факт взлома подтвердили сами представители биржи в соцсети X (бывший Twitter):

«Мы в курсе взлома одного из наших multisig-кошельков и уже расследуем этот киберинцидент. Временно приостановили вывод INR и криптовалюты, чтобы обеспечить безопасность ваших активов. Будем держать в курсе дальнейшего развития событий».

Elliptic, специализирующаяся на блокчейне, считает, что за атакой стоит северокорейская группировка. Тем не менее никаких чётких доказательств аналитики не предоставили.


Интересно, что злоумышленники начали очень активно сбывать украденные токены на рынке. Статистика показывает реализацию 640,3 миллиарда токенов PEPE.

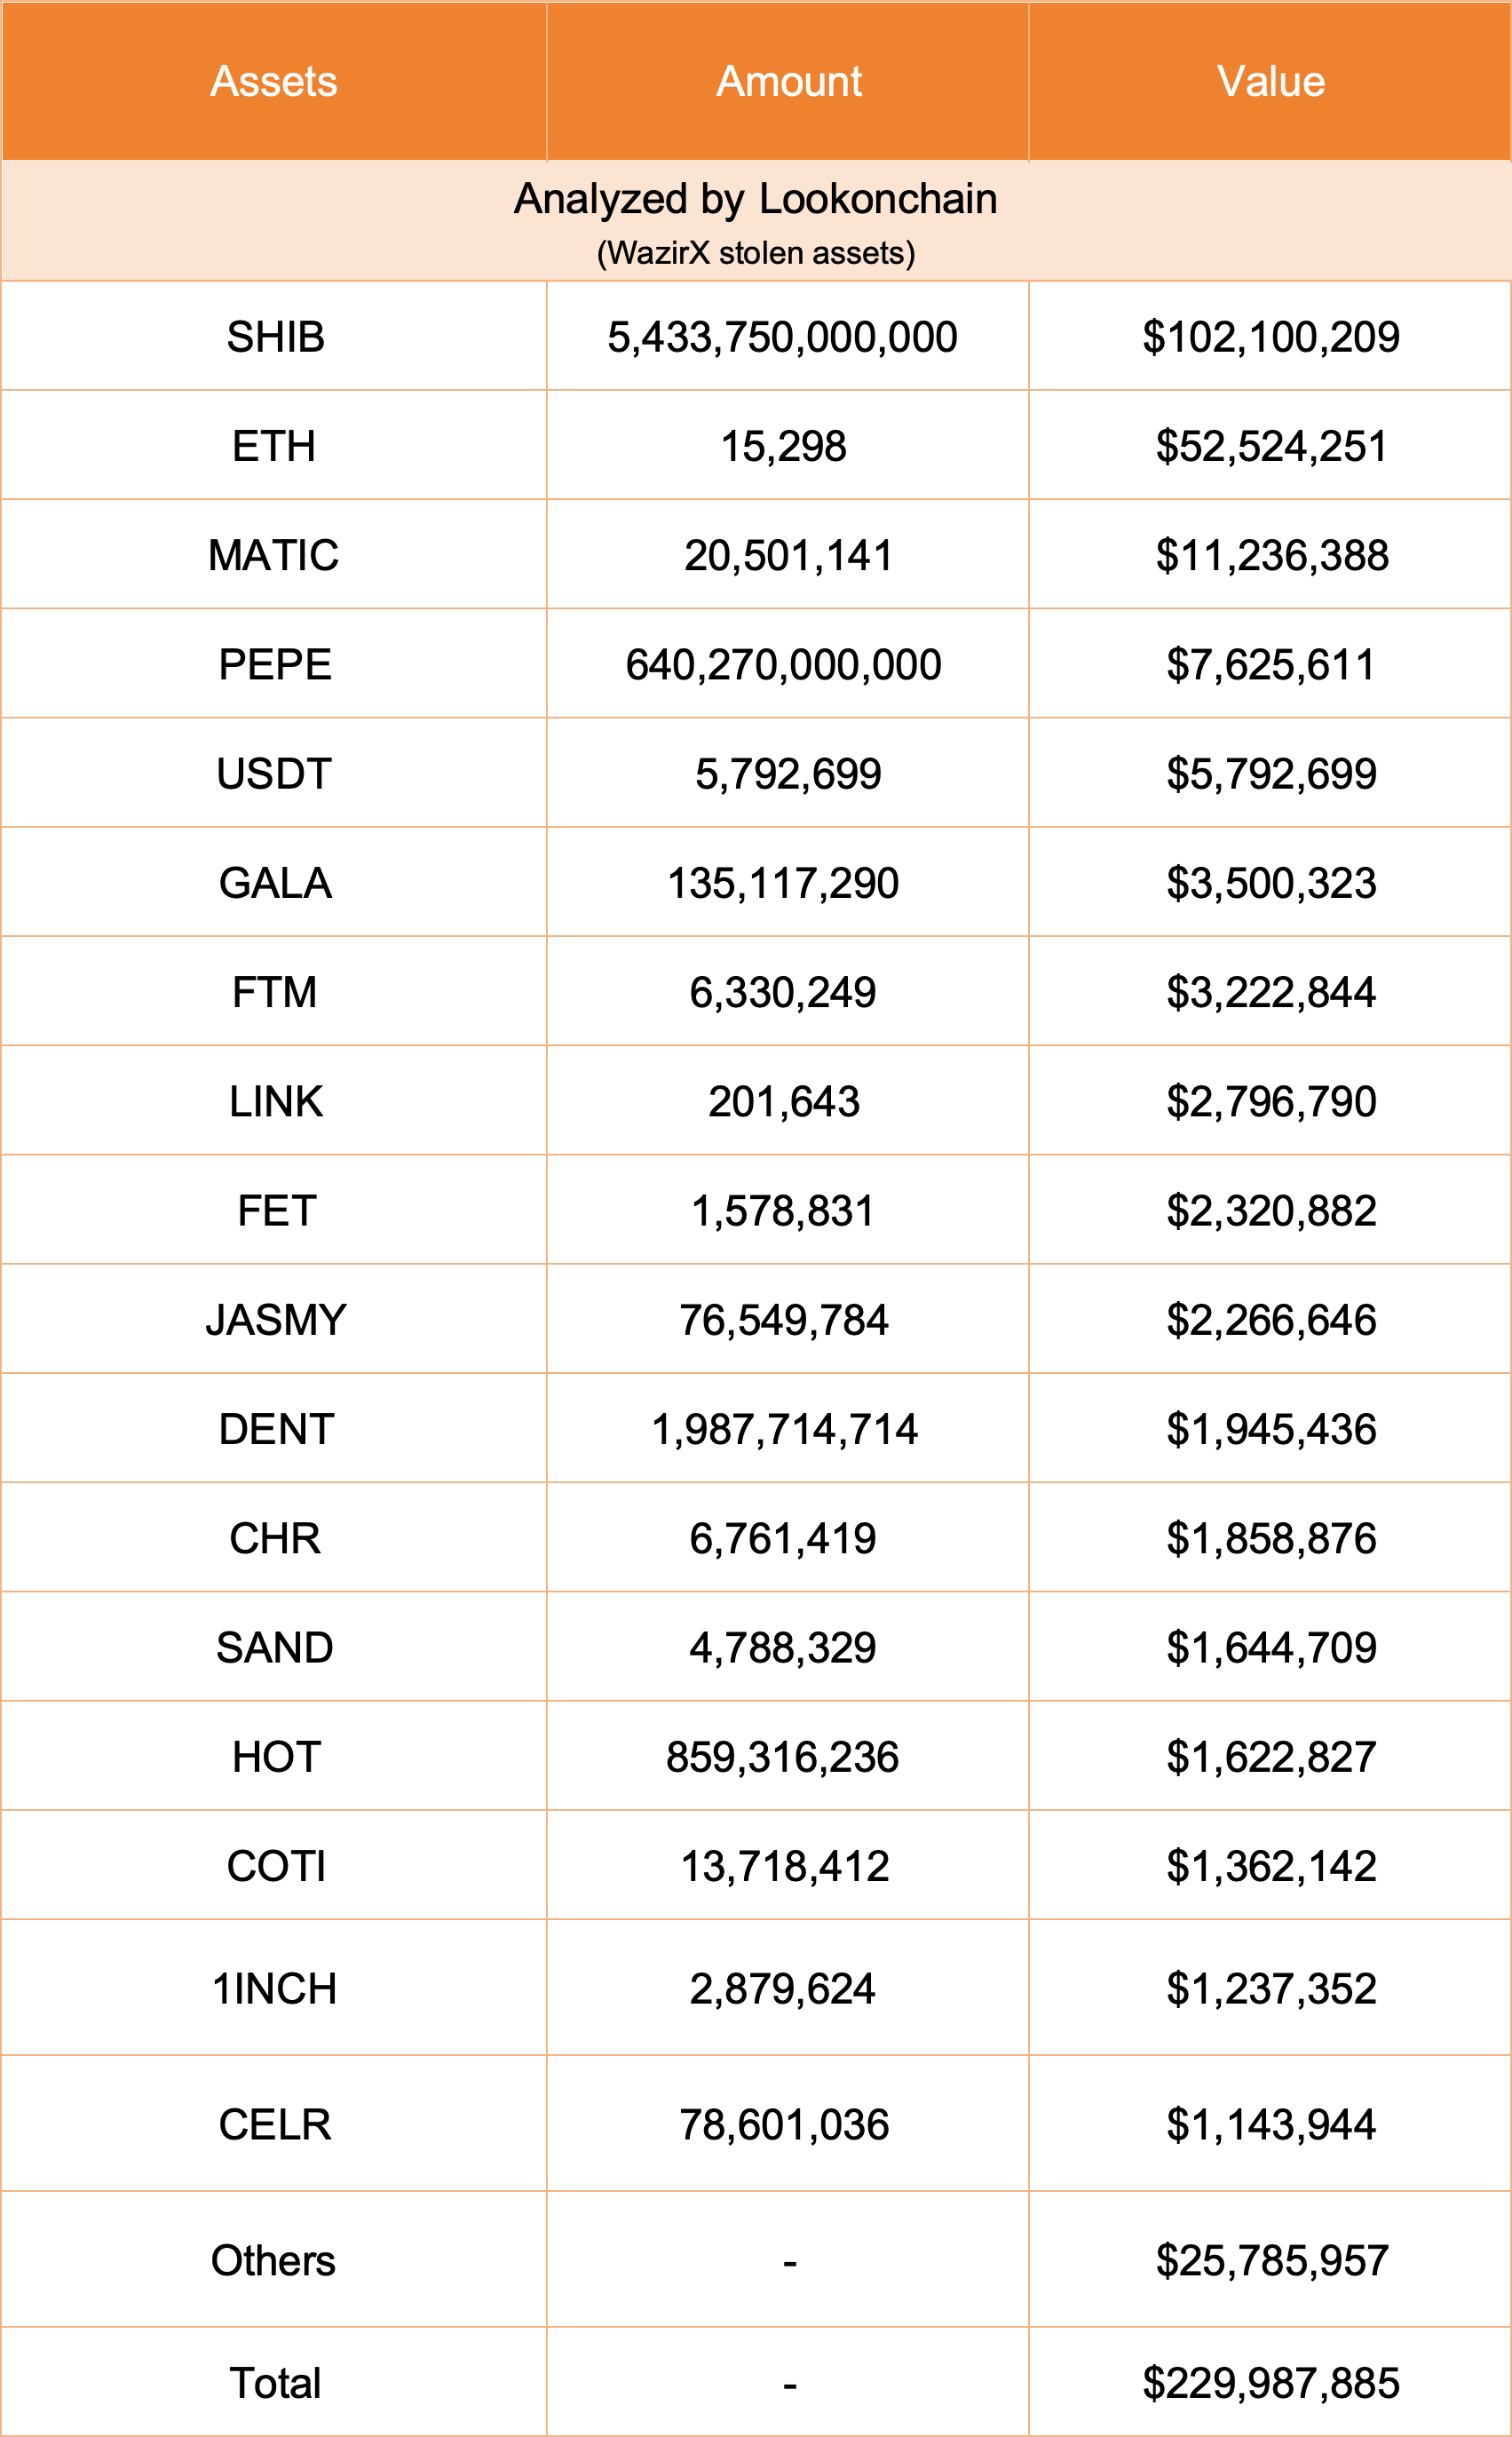
Украденные средства составляют более 45% от общих активов WazirX — 500 млн долларов. Как пишет Lookonchain, среди пострадавших активов:

  • 5,43 трлн $SHIB ($102 млн);
  • 15 298 $ETH ($52,5 млн);
  • 20,5 млн $MATIC ($11,24 млн);
  • 640.27 млрд $PEPE ($7,6 млн);
  • 5,79 млн $USDT;
  • 135 млн $GALA ($3,5 млн).

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru