


Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Индийская криптовалютная биржа WazirX стала жертвой киберпреступников, которым удалось похитить активы, оценивающиеся в 234,9 миллиона долларов. Главные вопросы теперь: закроется ли биржа и потеряют ли люди крипту.

Факт взлома подтвердили сами представители биржи в соцсети X (бывший Twitter):

«Мы в курсе взлома одного из наших multisig-кошельков и уже расследуем этот киберинцидент. Временно приостановили вывод INR и криптовалюты, чтобы обеспечить безопасность ваших активов. Будем держать в курсе дальнейшего развития событий».

Elliptic, специализирующаяся на блокчейне, считает, что за атакой стоит северокорейская группировка. Тем не менее никаких чётких доказательств аналитики не предоставили.


Интересно, что злоумышленники начали очень активно сбывать украденные токены на рынке. Статистика показывает реализацию 640,3 миллиарда токенов PEPE.

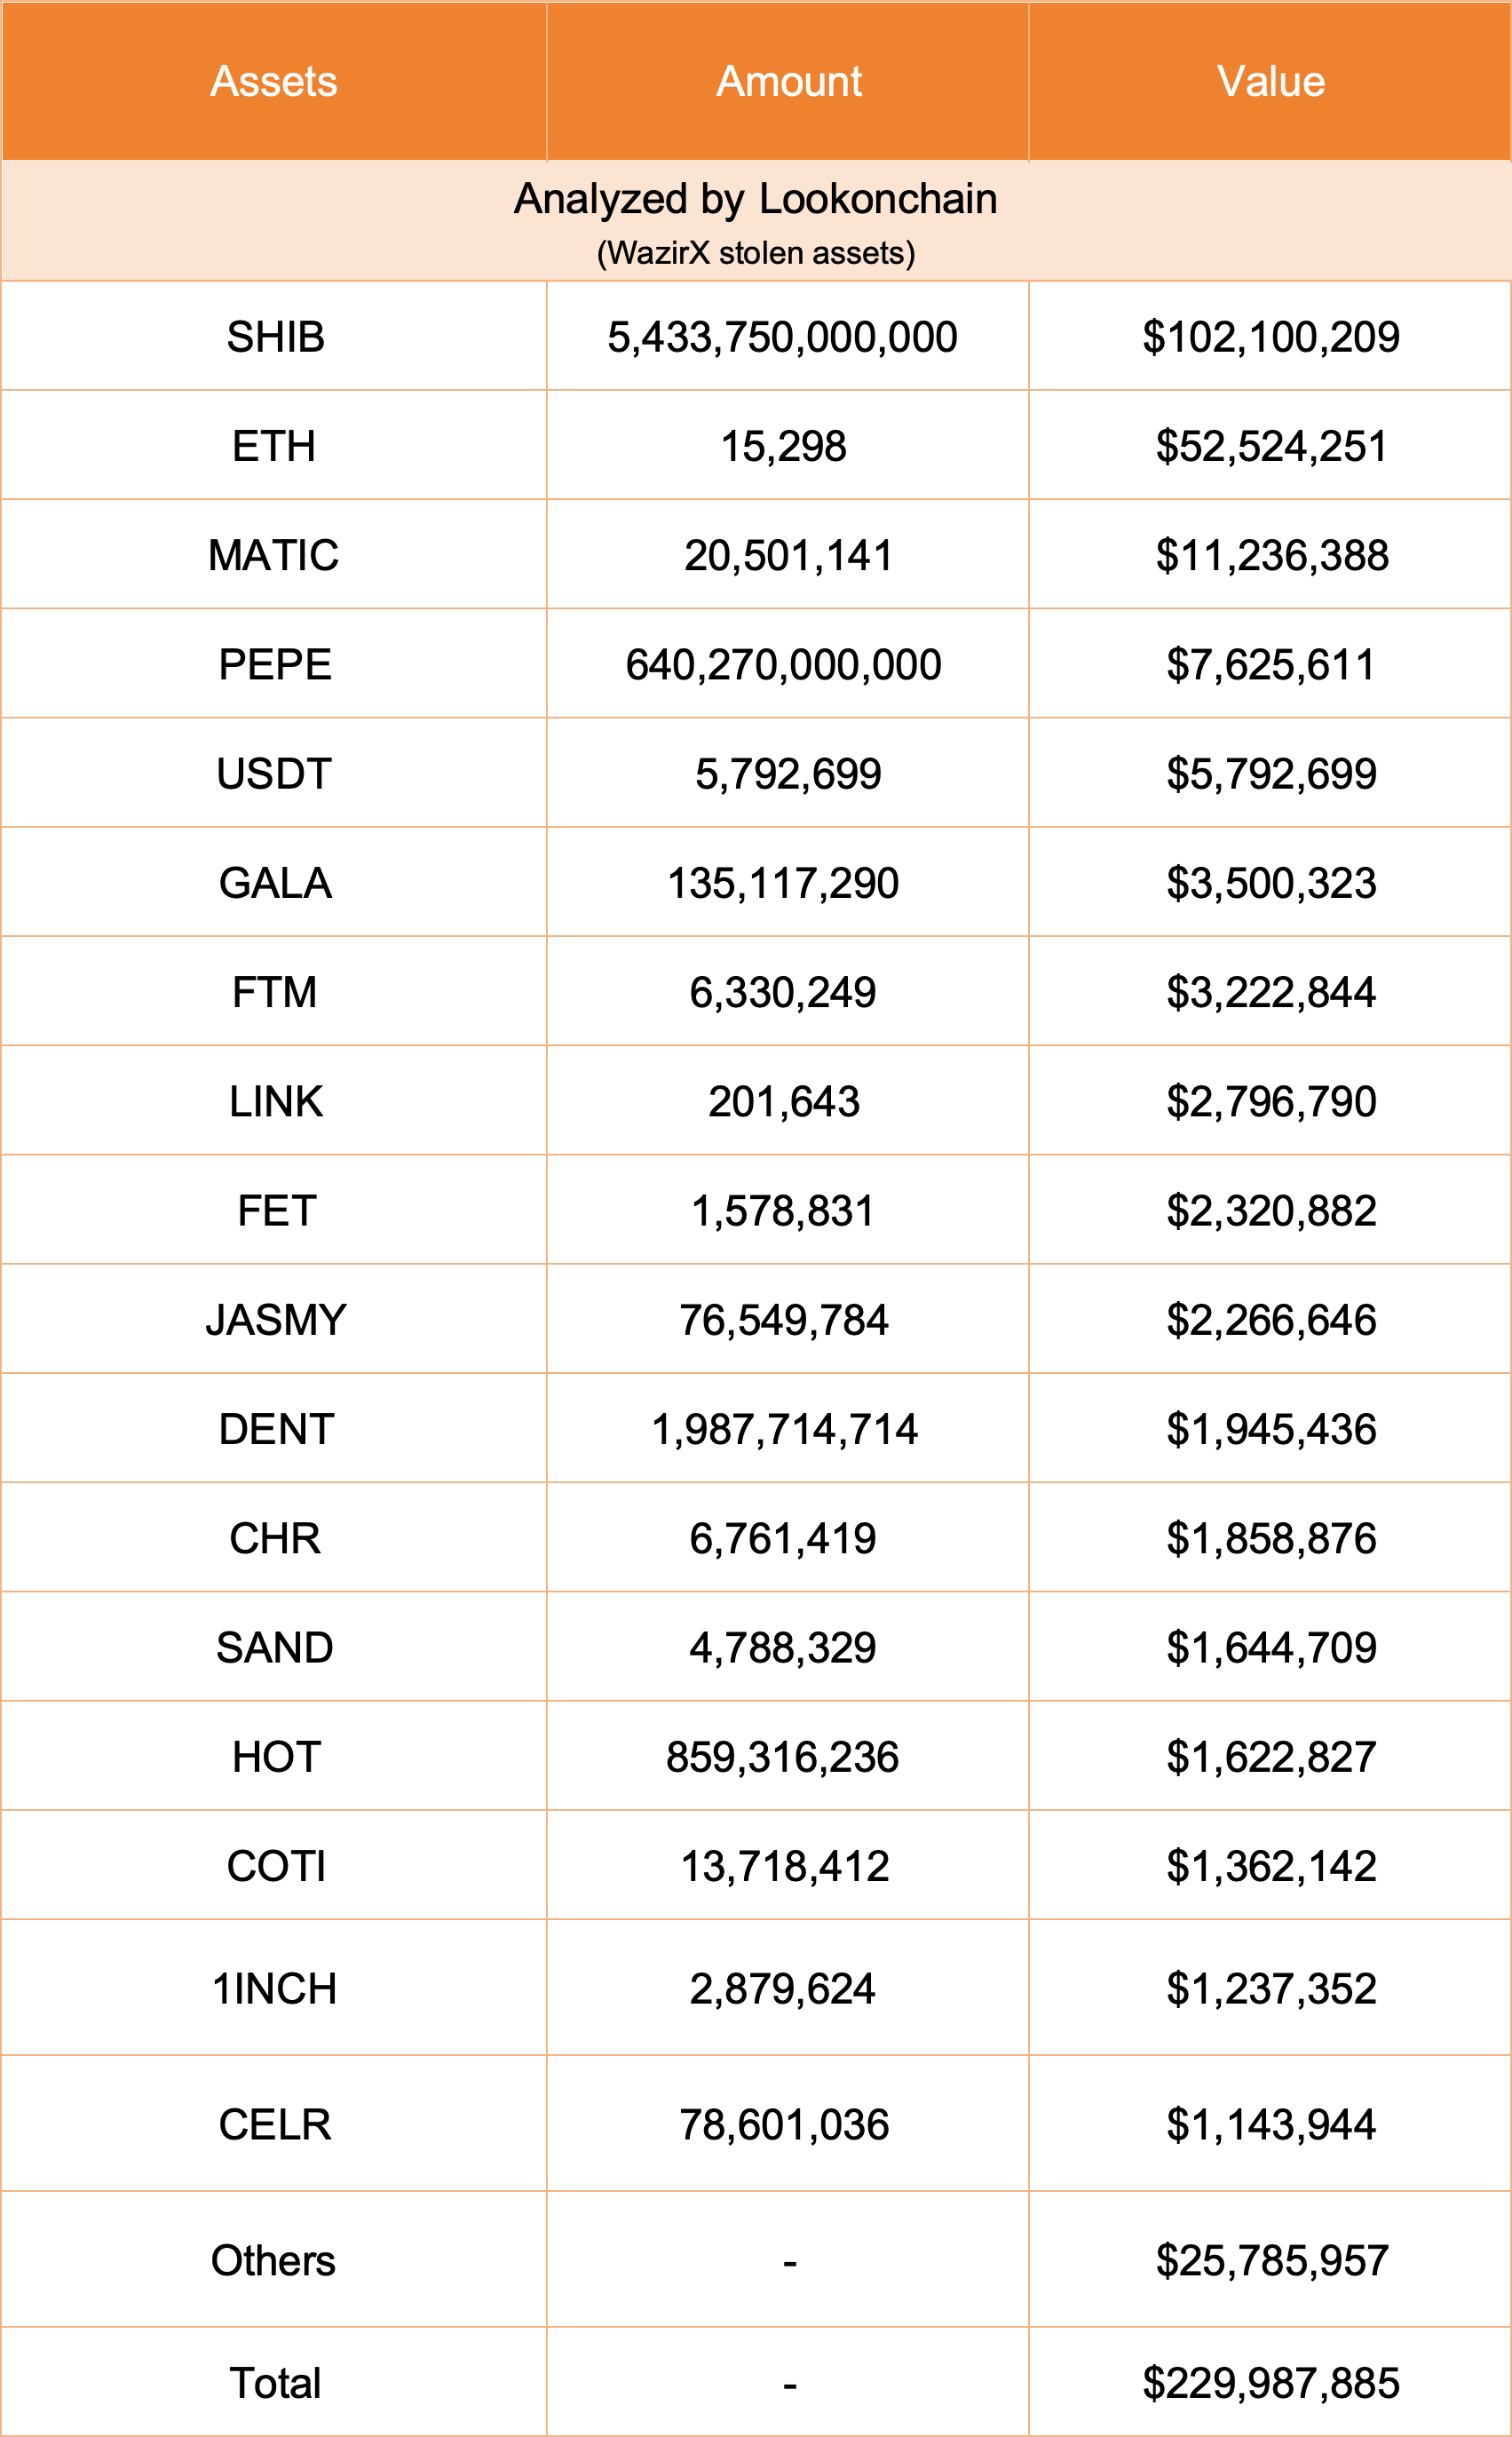
Украденные средства составляют более 45% от общих активов WazirX — 500 млн долларов. Как пишет Lookonchain, среди пострадавших активов:

  • 5,43 трлн $SHIB ($102 млн);
  • 15 298 $ETH ($52,5 млн);
  • 20,5 млн $MATIC ($11,24 млн);
  • 640.27 млрд $PEPE ($7,6 млн);
  • 5,79 млн $USDT;
  • 135 млн $GALA ($3,5 млн).

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru