


15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

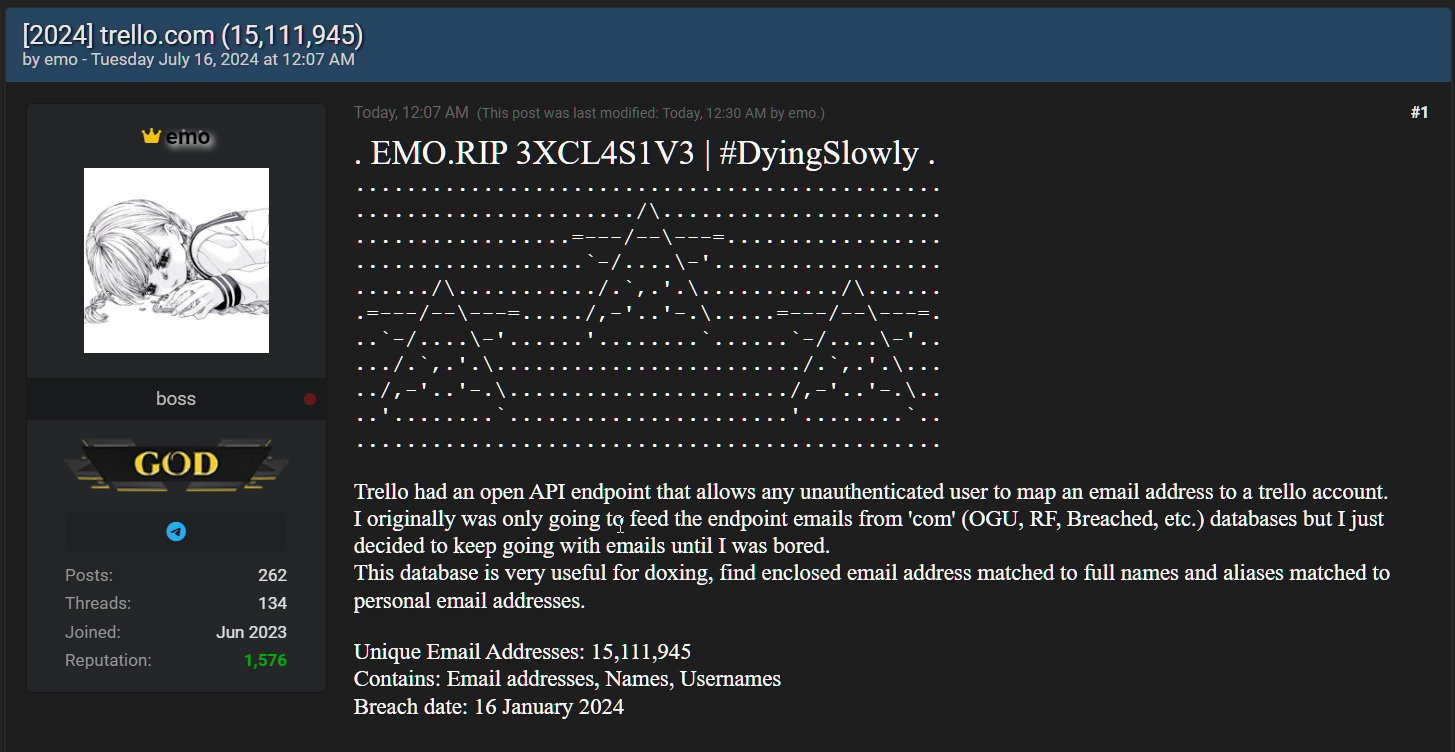
Один из участников форума для киберпреступников Breached выложил более 15 миллионов адресов электронной почты, связанных с аккаунтами в Trello, системе для управления рабочими проектами. Данные датируются январем 2024 года.

Напомним, в начале года мы сообщали о появлении на одном из форумов дарквеба 15 115 516 профилей пользователей сервиса Trello.com. На тот момент скомпрометированную информацию продавал участник под ником «emo».

Как отметили исследователи, большая часть сведений в утечке — общедоступная информация. Однако есть в ней и закрытые адреса электронной почты, с которыми связаны аккаунты.

Компания Atlassian, владелец сервиса Trello, не стала вдаваться в подробности киберинцидента, однако emo сообщил, что собрать данные удалось с помощью незащищенного REST API, позволяющего разработчикам получить сведения, зная идентификаторы пользователей, их имена или имейлы.

Киберпреступник составил список из 500 млн адресов электронной почты и скормил их API, чтобы найти связанные с аккаунтом учетные данные. В результате удалось вычленить 15 миллионов пользователей.

На днях emo поделился своим списком на хакерском форуме Breached.


В слитом архиве можно найти не только адреса электронной почты, но и информацию об аккаунтах, включая полные имена юзеров.

В теории эту информацию можно использовать в целевых фишинговых атаках и для доксинга (онлайн-преследования).

Представители Atlassian в беседе с BleepingComputer подтвердили слив и сообщили, что в январе разработчики закрыли лазейку REST API Trello.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru