


В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

Разработчики Android-оболочки One UI, использующейся в смартфонах и планшетах Samsung, добавили новый безопасный режим, расширяющий уже существующую функциональность Auto Blocker, обеспечивающую защиту владельцев линейки Galaxy.

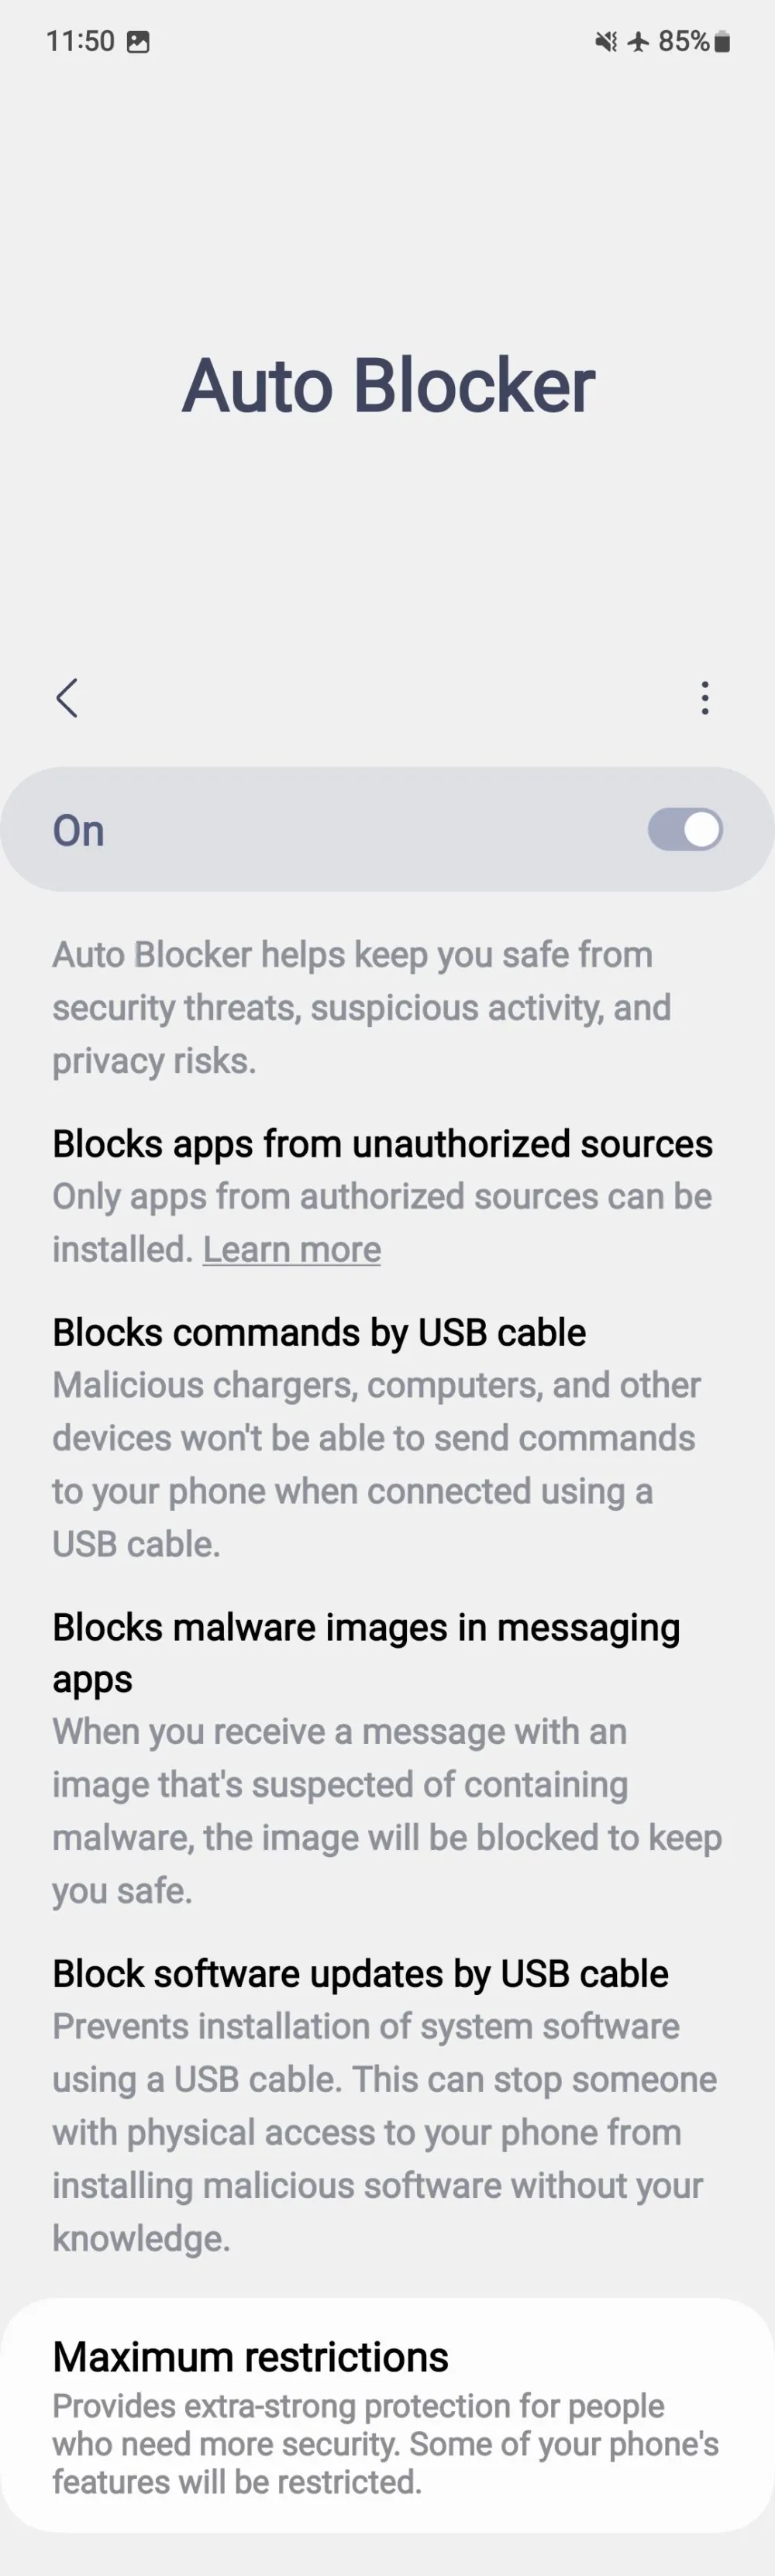
Auto Blocker представили в One UI 6.0 — первой версии оболочки, основанной на Android 14. Задача это фичи — защищать пользователей от киберугроз, подозрительной активности и устранять риски для конфиденциальности.

При активации Auto Blocker оболочка вносит в общей сложности пять изменений, которые должны препятствовать попаданию на устройство вредоносных программ:

  • блокирует работу софта, полученного из непроверенных источников;
  • включает проверку безопасности приложений;
  • блокирует команды, отправленные по USB-кабелям;
  • активирует защиту мессенджеров;
  • блокирует обновление софта по USB.


С выходом One UI 6.1.1, которая в настоящее время доступна для устройств Galaxy Z Fold 6 и Galaxy Z Flip 6, Auto Blocker получила ряд интересных дополнений к функциональности.

Во-первых, теперь для выключения Auto Blocker потребуется пройти аутентификацию, хотя раньше достаточно было просто нажать кнопку «выключить».

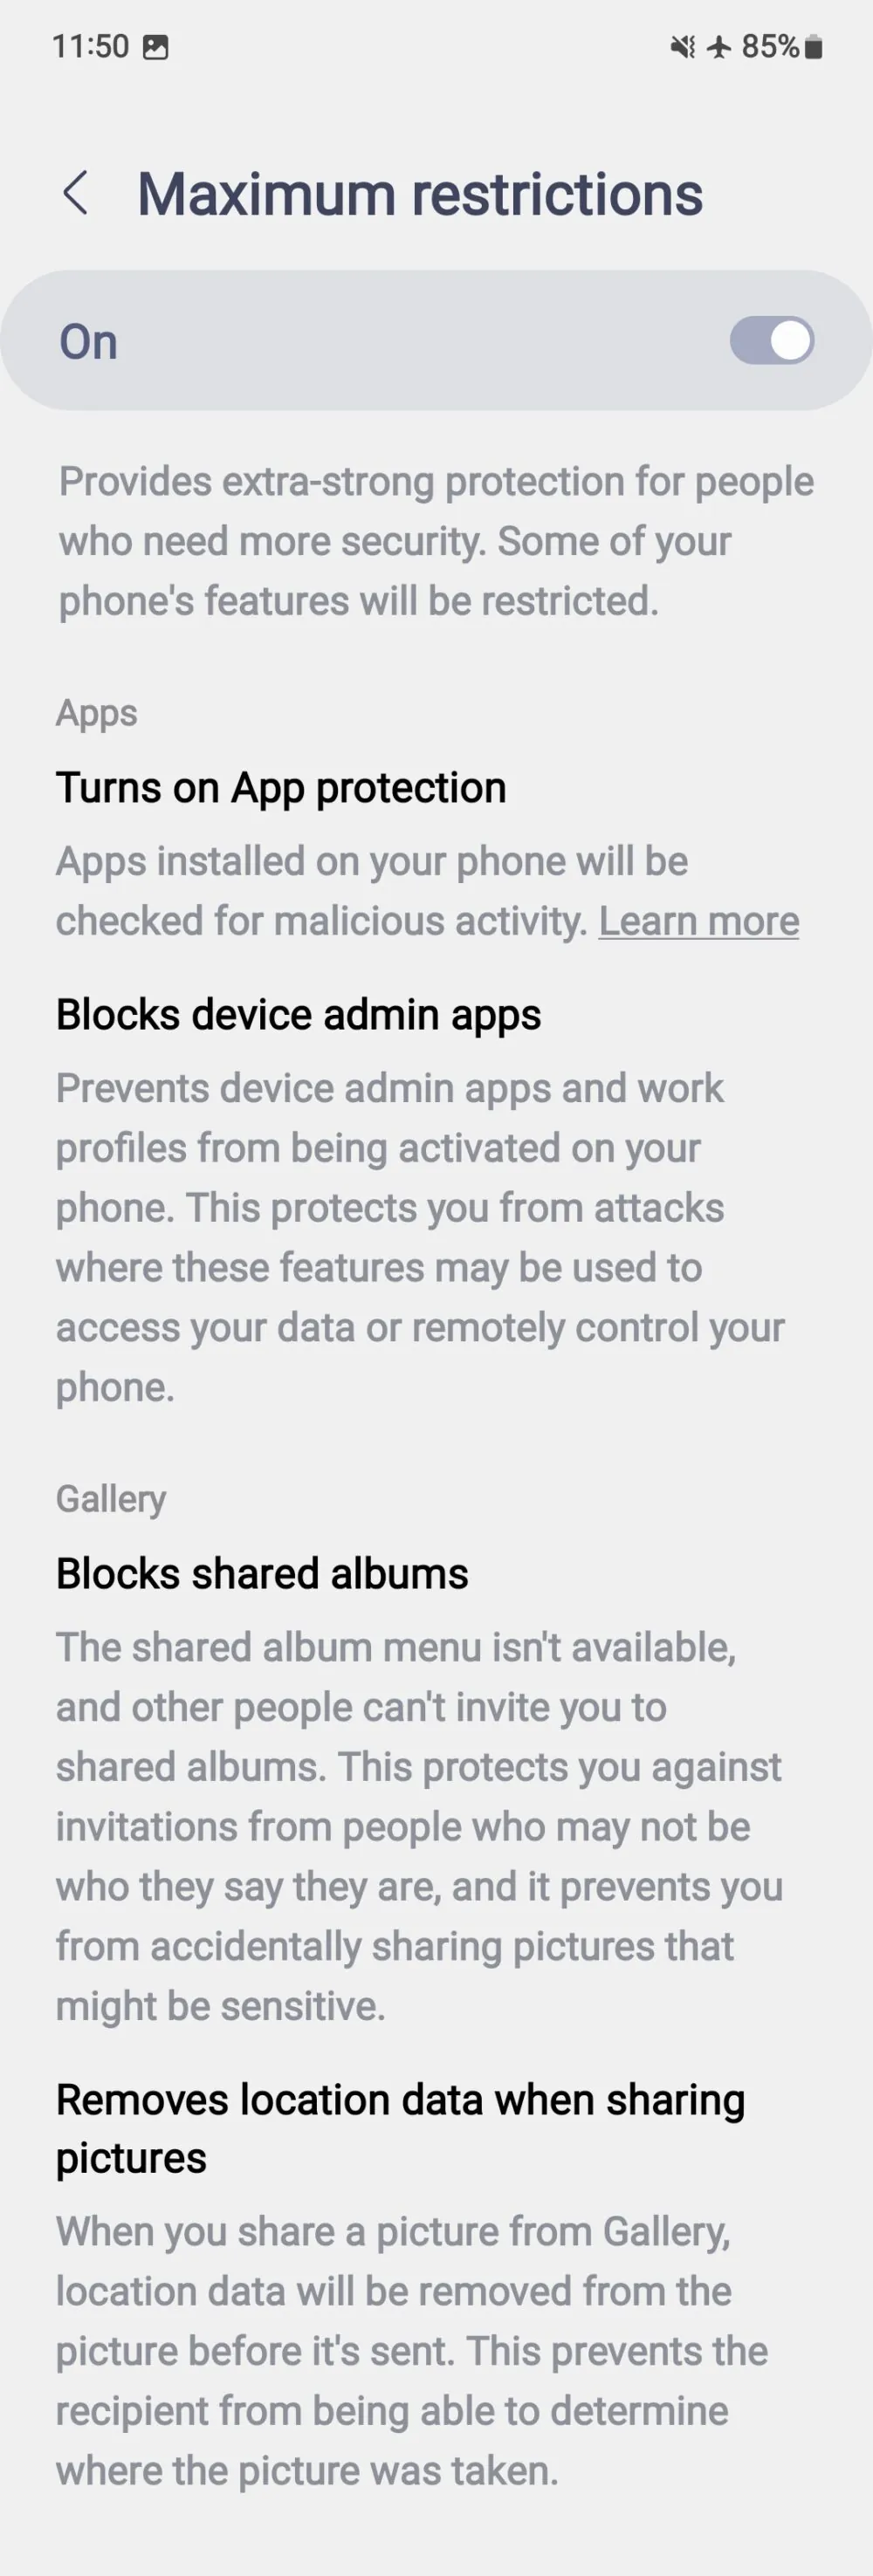
Кроме того, с выходом One UI 6.1.1 больше не существует отдельных тоглов для выключения защиты мессенджеров или блокировки апдейтов по USB. И, наконец, функциональность проверки безопасности приложений больше не является обязательной при включённом Auto Blocker — теперь она стала частью режима «максимального ограничения».


Подробнее о нововведениях можно узнать на посвящённой Auto Blocker веб-странице.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru