


Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Исследователи в области кибербезопасности случайно наткнулись на скомпрометированный токен GitHub, который мог открыть привилегированный доступ к основным Python-репозиториям — Python Package Index (PyPI) и Python Software Foundation (PSF).

На персональный токен доступа GitHub обратили внимание специалисты компании JFrog. По их словам, токен просочился в публичный контейнер Docker, размещённый на Docker Hub.

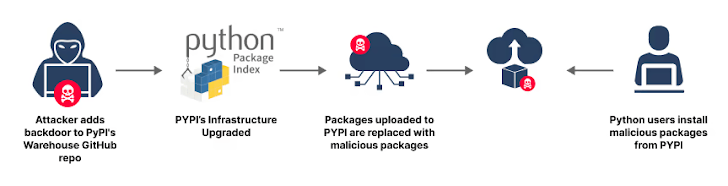
«Это можно назвать исключительным случаем, поскольку переоценить степень риска при попадании в третьи руки просто нельзя. Условный злоумышленник мог внедрить вредоносный код в пакеты PyPI и оставить закладки даже в самом языке PyPI», — пишет JFrog.

Кроме того, атакующий мог воспользоваться административным доступом для организации масштабной кибератаки на цепочку поставок, заложив в исходном коде Python вредоносную составляющую.

В JFrog также отмечают, что токен обнаружился внутри контейнера Docker, он лежал в скомпилированном Python-файле «build.cpython-311.pyc».

28 июня 2024 года эксперты передали информацию об утечке, связанной, как оказалось, с аккаунтом администратора PyPI Дарбина. Исследователи не нашли признаков использования токена в аатках.


«При разработке cabotage-app5 локально и работе над частью кодовой базы я постоянно сталкивался с ограничениями по скорости API GitHub. Как правило, такие ограничения применяются к анонимному доступу», — объяснял сам Дарбин.

«Я изменил свои локальные файлы, добавив туда собственный токен доступа, хотя должен был настроить приложение GitHub».

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru