


Китайский техногигант Zotac раскрыл данные клиентов в поиске Google

Китайский техногигант Zotac раскрыл данные клиентов в поиске Google

Китайский техногигант Zotac раскрыл данные клиентов в поиске Google

ZOTAC, китайский производитель аппаратной составляющей на базе процессоров NVIDIA и мини-компьютеров, в течение неопределённого времени раскрывал документы с конфиденциальной информацией покупателей.

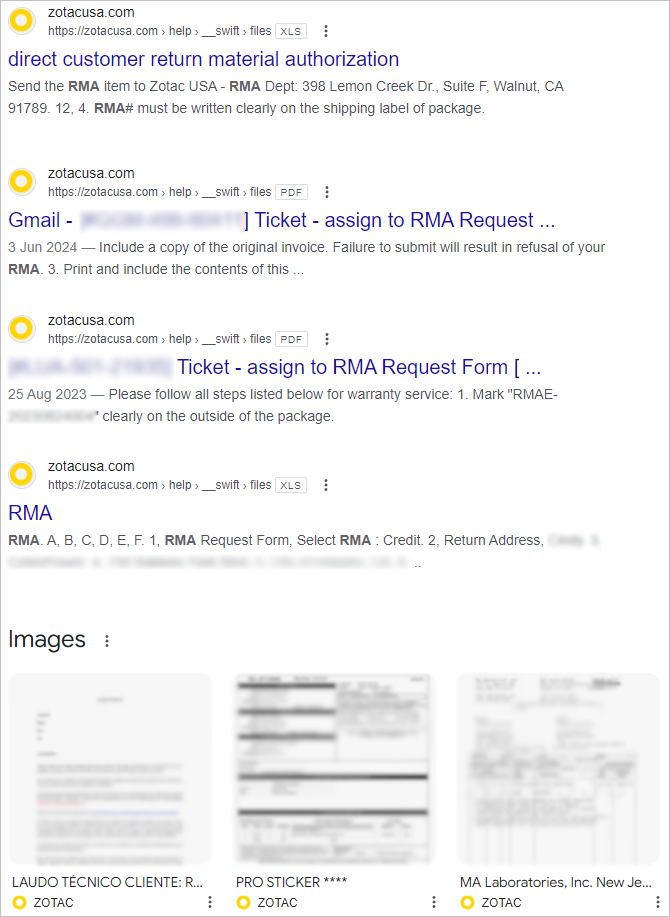
В частности по вине производителя в открытом доступе лежали запросы на возврат товара. Фактически эти сведения можно было просто нагуглить.

Как правило, к такому приводят ошибки в разграничении доступа, некорректно выданные права и неправильно настроенный файл robots.txt, который должен запрещать веб-краулерам индексировать конфиденциальную информацию.

В результате в поисковой выдаче Google можно было найти закрытые данные с сайта zotacusa.com, а именно: инвойсы, адреса, детали запросов и контактную информацию.


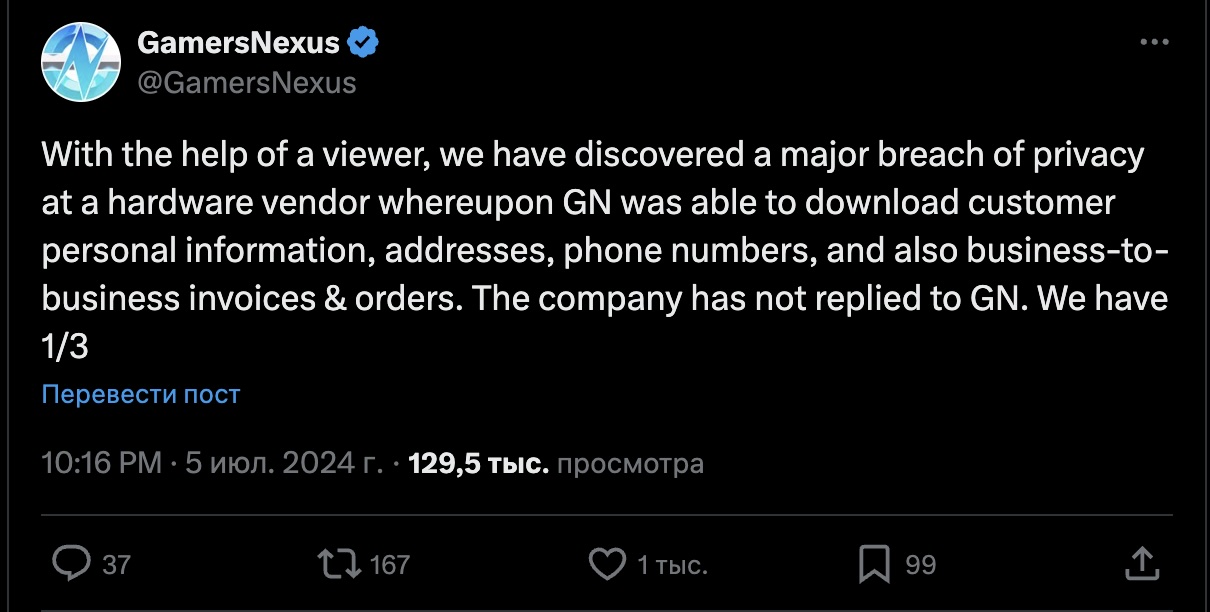
Интересно, что на проблему указал один из зрителей YouTube-канала GamersNexus, владельцы которого в соцсети X опубликовали соответствующий пост (не упоминая имя вендора).


Позже GamersNexus подтвердил, что речь идёт о Zotac USA. На данный момент непонятно, какое количество пользователей затронула непреднамеренная утечка.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru