


Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

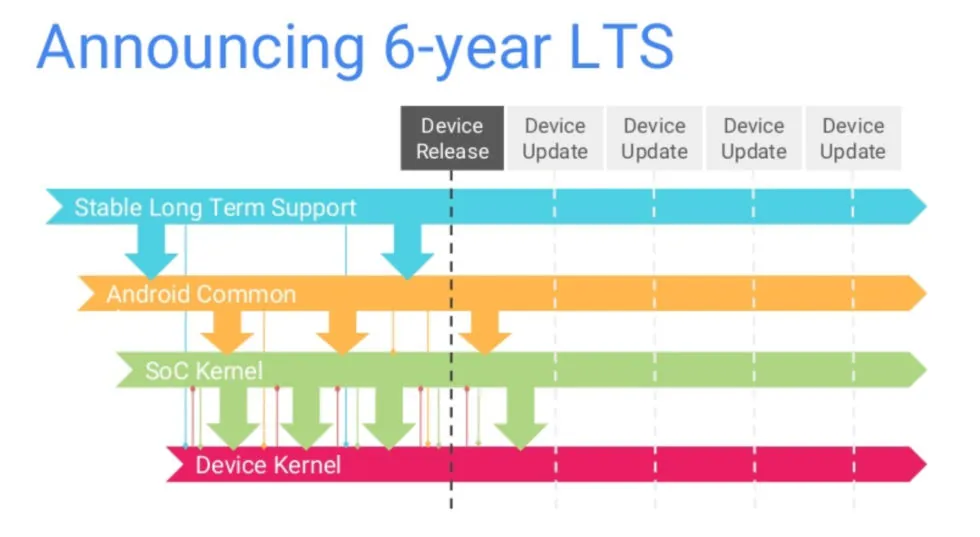
Google планирует дольше поддерживать релизы ядра Linux, использующиеся в операционной системе Android. Ожидается долгосрочная поддержка (LTS) в течение четырёх лет, что положительно скажется на кибербезопасности любителей зелёного робота.

Как пишет AndroidAuthority, это ответ интернет-гиганта не недавнее решение сообщества Linux — сократить долгосрочную поддержку с шести до двух лет.

Одобренные комьюнити изменения неизбежно создадут проблемы для безопасности Android, поскольку ветки Android Common Kernel (ACK), полученные из LTS-релизов ядра Linux, составляют основу Android-девайсов.

Google поддерживает эти форки для работы специфичных для Android возможностей и критической функциональности обратного портирования.

Регулярные обновления ядра, как известно, устраняют опасные уязвимости, что, само собой, просто необходимого для поддержания должного уровня защищённости пользователей. Меж тем, несмотря на то что LTS выгоден юзерам и производителям устройств, он накладывает дополнительную нагрузку на разработчиков ядра Linux.

Учитывая, что многие в комьюнити являются добровольцами, не получающими деньги за свой вклад в разработку ядра Linux, им вряд ли понравится дополнительная работа.


Тем не менее Google пишет, что с версии 6.6 поддержка стабильных релизов ядра будет гарантированна в течение четырёх лет. Таким образом, с Android 15 девайсы будут использовать исключительно android14-6.1 или android15-6.6 — два наиболее актуальных выпуска. Первый будут поддерживать до июля 2029-го, второй — до июля 2028-го.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru