


Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

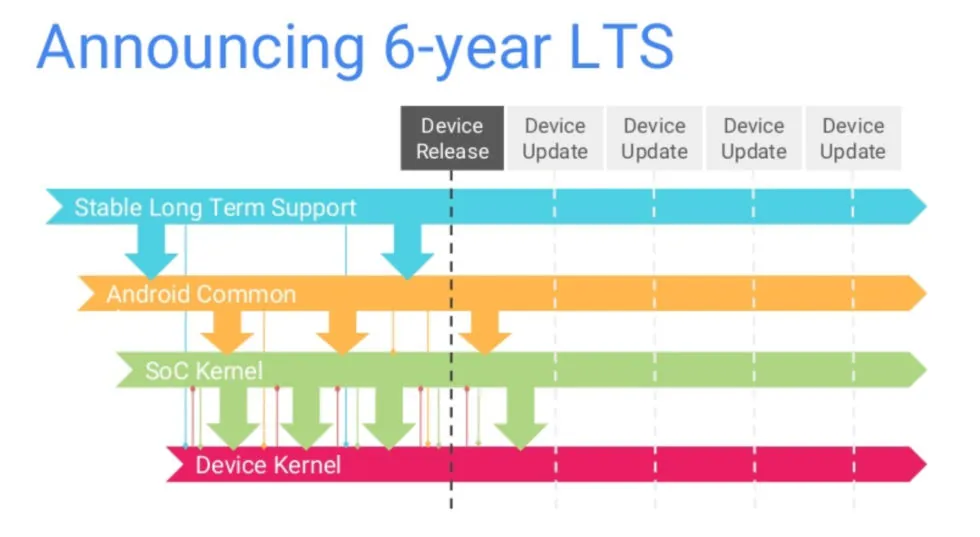
Google планирует дольше поддерживать релизы ядра Linux, использующиеся в операционной системе Android. Ожидается долгосрочная поддержка (LTS) в течение четырёх лет, что положительно скажется на кибербезопасности любителей зелёного робота.

Как пишет AndroidAuthority, это ответ интернет-гиганта не недавнее решение сообщества Linux — сократить долгосрочную поддержку с шести до двух лет.

Одобренные комьюнити изменения неизбежно создадут проблемы для безопасности Android, поскольку ветки Android Common Kernel (ACK), полученные из LTS-релизов ядра Linux, составляют основу Android-девайсов.

Google поддерживает эти форки для работы специфичных для Android возможностей и критической функциональности обратного портирования.

Регулярные обновления ядра, как известно, устраняют опасные уязвимости, что, само собой, просто необходимого для поддержания должного уровня защищённости пользователей. Меж тем, несмотря на то что LTS выгоден юзерам и производителям устройств, он накладывает дополнительную нагрузку на разработчиков ядра Linux.

Учитывая, что многие в комьюнити являются добровольцами, не получающими деньги за свой вклад в разработку ядра Linux, им вряд ли понравится дополнительная работа.


Тем не менее Google пишет, что с версии 6.6 поддержка стабильных релизов ядра будет гарантированна в течение четырёх лет. Таким образом, с Android 15 девайсы будут использовать исключительно android14-6.1 или android15-6.6 — два наиболее актуальных выпуска. Первый будут поддерживать до июля 2029-го, второй — до июля 2028-го.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru