


Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

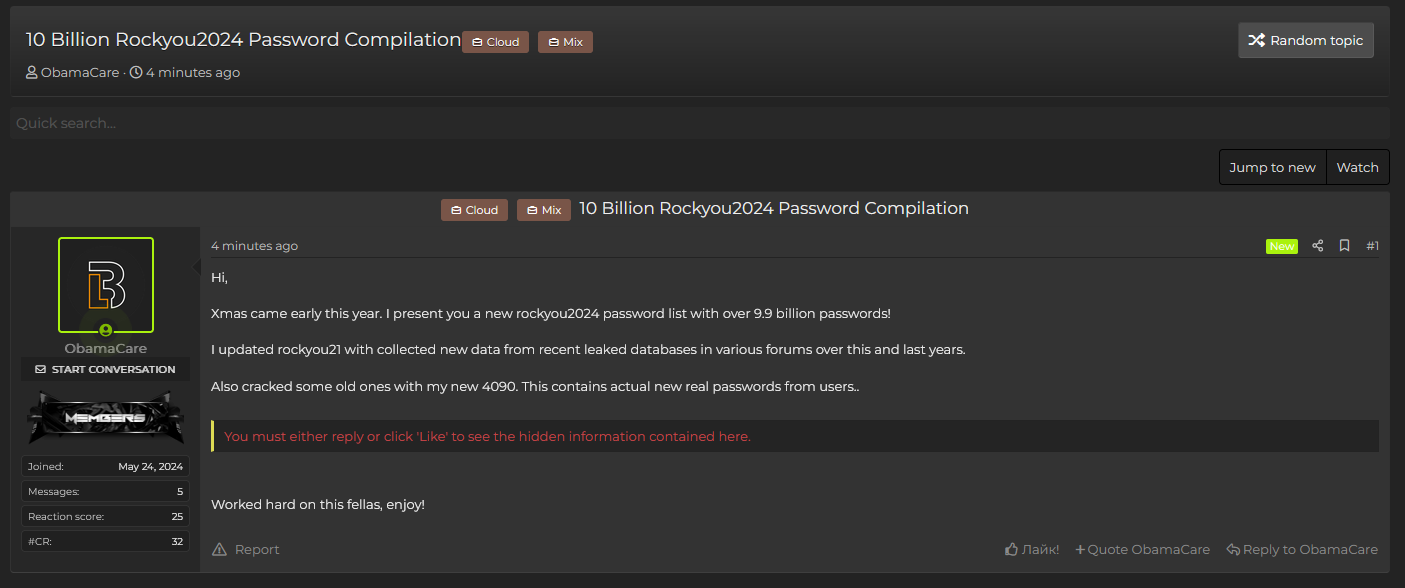
Исследователи в области кибербезопасности считают, что наткнулись на крупнейшую утечку паролей за всё время. Речь идёт о почти 10 млрд скомпрометированных учётных данных в виде простого текста.

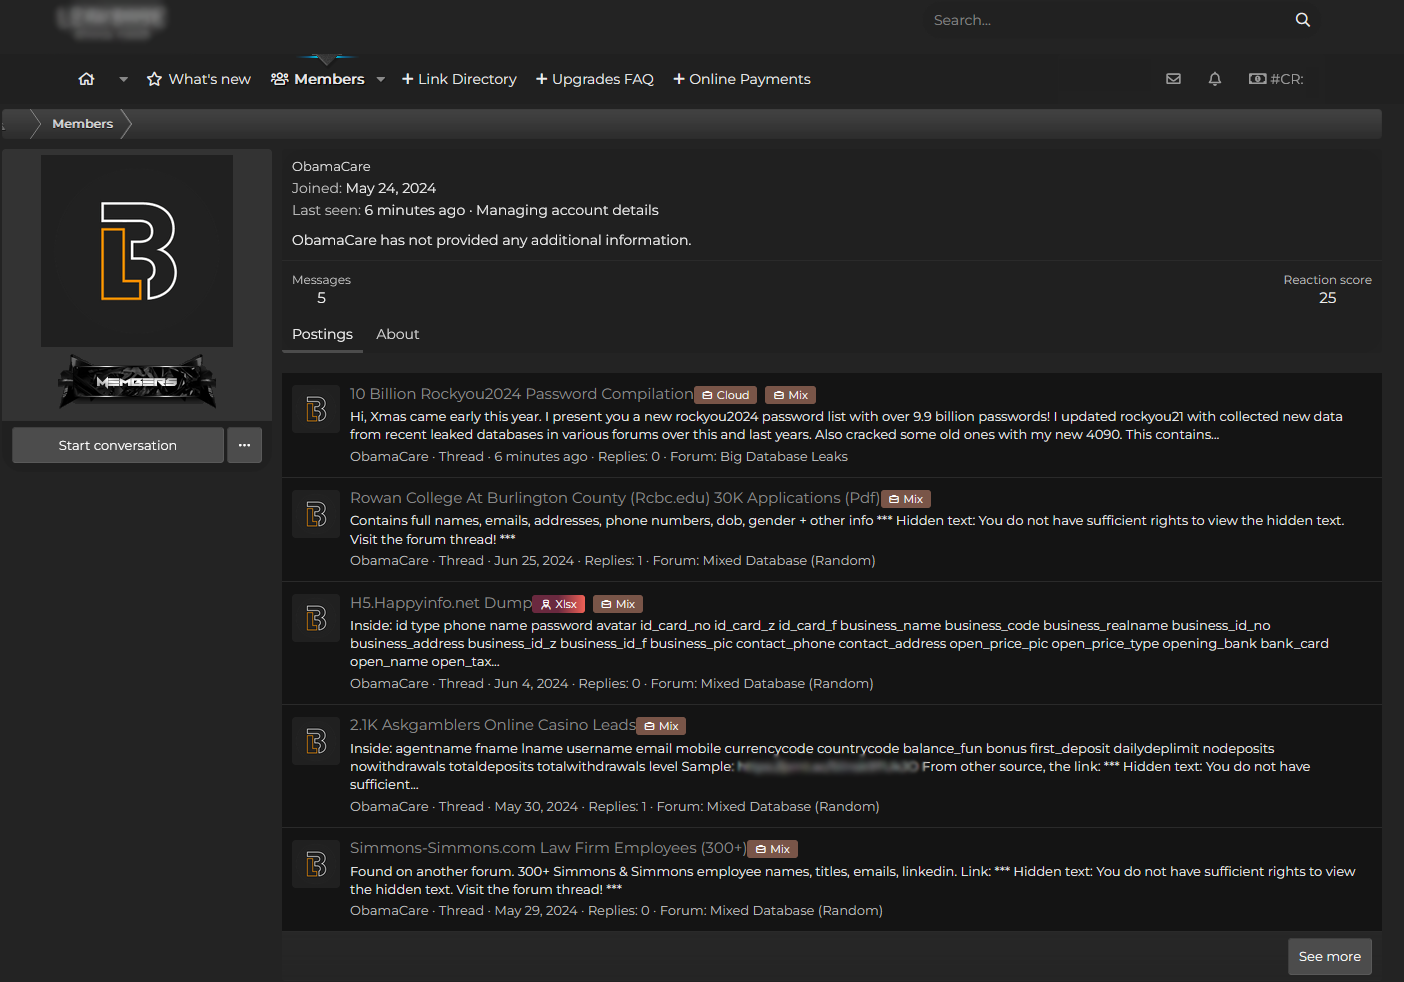
Как пишет Cybernews, файл с данными выложил пользователь под ником ObamaCare, зарегистрированный на одном из форумов для киберпреступников.

«Рождество в этом году пришло пораньше. Готов представить вам список учётных данных “rockyou2024“, в котором более 9,9 миллиарда паролей», — пишет ObamaCare в посте.


Таким образом, компиляция RockYou2024 может выступить отличным подспорьем для злоумышленников, проводящих брутфорс-атаки. Скормить скрипту для автоматизации подбора данных все пароли — проще некуда.

«В RockYou2024 находятся реальные пароли, которые пользователи по всему миру используют в повседневной жизни. Утечка такого числа учётных данных повышает риск успешных атак с подбором кредов», — пишут исследователи из Cybernews.


Фактически RockYou2024 побила рекорд предыдущего масштабного слива — RockYou2021, в котором насчитывалось 8,4 миллиарда паролей.

ObamaCare отмечает, что компиляция RockYou2021 послужила основной для RockYou2024: киберпреступник просто обновил данные, добавив в архив сведения за последние три года.

В результате RockYou2021 пополнилась 1,5 млрд паролей и превратилась в RockYou2024.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru