


Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

Kaspersky расскажет об уязвимостях робопротезов на выставке сайнс-арт

На выставке «Art&Science: Open Bodies», открывающейся 6 июля в музее современного искусства PERMM, эксперт «Лаборатория Касперского» расскажет об уязвимостях робопротезов, бионических имплантов и других устройств, расширяющих физические возможности людей.

ИБ-компания является техническим партнером одного из отобранных для выставки проектов — «Синтетическая морфология тела». Его авторами являются художница Анастасия Алехина и инженеры--робототехники Александр Лекарев и Лев Лосев.

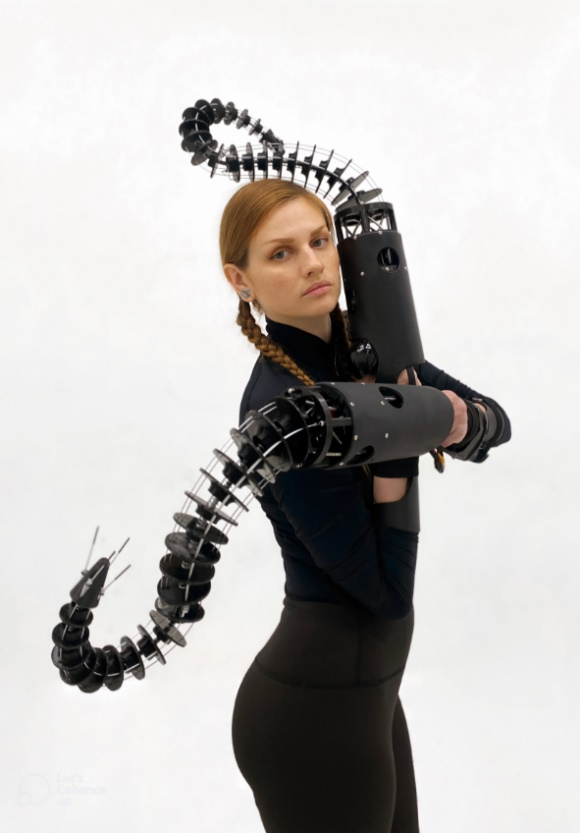
Творческий союз представит результаты совместного исследования: их перформанс покажет, как могут изменить тело человека современные технологии. Это будет хореографический этюд с использованием протезов для рук в виде щупалец, управляемых мышцами носителя и электроникой.

Подобные гаджеты, как и другие IoT-устройства, могут содержать уязвимости, способные поставить под угрозу сохранность личных данных, а также здоровье и даже жизнь человека.

«Большой вклад в теорию морфогенеза, то есть того, как образуются новые органы, системы и части тела организмов, внёс Алан Тьюринг, — комментирует главный технологический эксперт Kaspersky Александр Гостев, — Он заложил основы для массы современных технологий, в том числе и в области кибербезопасности. Спустя 70 лет мы пришли не только к интернету вещей, но и находимся перед возможным симбиозом человека и техники. Наш опыт показывает, что необходимо не только изначально проектировать любые технологии с учётом киберугроз, но и стремиться к их врождённой кибериммунности».

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru