


Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Дыра в роутере D-Link DIR-859 используется для кражи паролей

Киберпреступники используют уязвимость в Wi-Fi-роутере D-Link DIR-859 для сбора информации на устройстве жертвы. В числе прочих данных злоумышленниками пытаются вытащить и пароли.

Об упомянутой бреши стало известно еще в январе: она получила идентификатор CVE-2024-0769 и 9,8 балла по шкале CVSS.

По своему классу уязвимость представляет собой возможность изменения локального пути (path traversal), проводящую к раскрытию информации.

Несмотря на то что срок поддержки маршрутизаторов D-Link DIR-859 давно истек, производитель посвятил проблеме отдельную страницу, на которой приводится следующая информация:

«Брешь затрагивает локальный файл fatlady.php и влияет на все версии прошивки. С ее помощью атакующие могут слить данные сессии, добиться повышения прав и получить полный контроль через панель администратора».

Поскольку D-Link не планирует выпускать патч, пользователям рекомендуют перейти на поддерживаемые устройства.

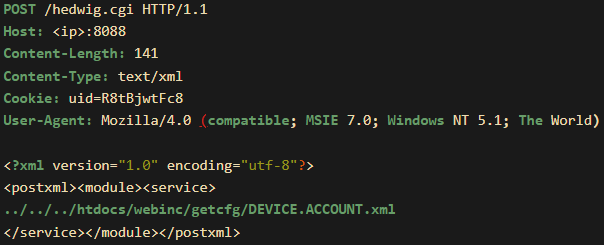
Исследователи из GreyNoise на днях обнаружили реальные кибератаки, в которых эксплуатируется CVE-2024-0769. Как объяснили специалисты, злоумышленники пытаются добраться до файла DEVICE.ACCOUNT.xml, чтобы слить имена всех учетных записей, пароли, группы пользователей и пр.


В атаках используется вредоносный POST-запрос к /hedwig.cgi, позволяющий получить доступ к файлам конфигурации (getcfg) через fatlady.php, в котором могут находиться учетные данные.


Специалисты GreyNoise пока не смогли выяснить, кто стоит за атаками и какова их конечная цель.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru