


В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

В Spotify взломаны аккаунты Soda Luv, Yanix, Lida, исчезли песни Шамана

Неизвестный взломал Spotify-аккаунты ряда российских музыкантов (рэп, рок, треш и проч.) и выставил учетки на продажу в Telegram. Со стриминг-сервиса также исчезли песни Шамана, а треки Полины Гагариной переименованы.

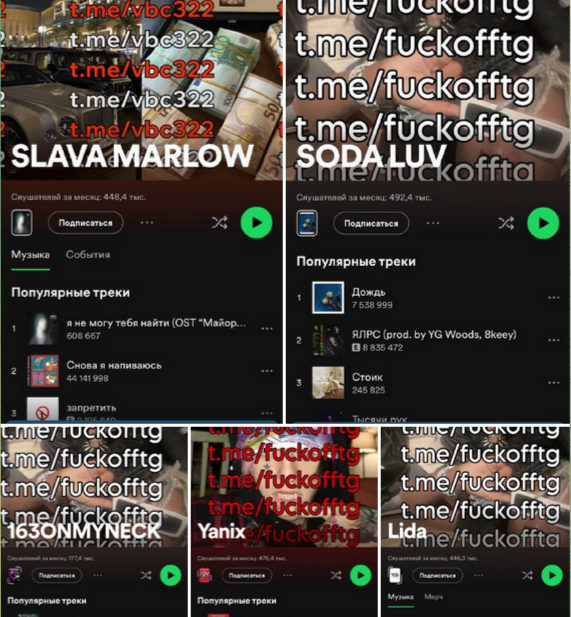
Факт массового взлома первым заметил бывший сотрудник Spotify Рустам Киреев (теперь работает на развлекательные сервисы «Яндекса»). В профилях Soda Luv, Yanix, Lida, Джизуса, 163Onmyneck поверх фото был многократно наложен адрес телеграм-канала, в котором предлагали купить логины и пароли пострадавших артистов.


«Учитывая, что российского офиса Spotify не существует, путь восстановления будет долгим и тернистым через службу поддержки, — отметил Киреев в своем сообщении в Telegram. — Усиливайте охрану и меняйте пароли, пока не поздно».

Такие рекомендации небезосновательны: случаи взлома аккаунтов Spotify наблюдались и ранее — не исключено, что по вине владельцев, установивших слишком слабые пароли.

Офис Spotify в России закрылся в марте 2022 года. В декабре 2023-го владелец популярного сервиса официально объявил о прекращении работы в стране.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru