


На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

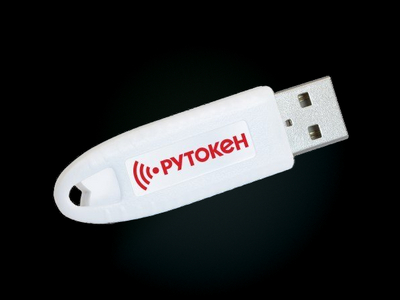
Компании РОСА и «Актив» объявляют о реализации поддержки USB-токенов и смарт-карт Рутокен ЭЦП 3.0 NFC в смартфоне Р-ФОН, работающем на отечественной операционной системе РОСА Мобайл. Совместное решение предоставляет пользователям дополнительные возможности для безопасной двухфакторной аутентификации и упрощает доступ к данным.

Теперь пользователи Р-ФОН могут легко использовать USB-токены и смарт-карты Рутокен ЭЦП 3.0 с NFC-чипом для хранения аутентификационной информации и проведения двухфакторной аутентификации. При этом одним из факторов является владение физическим устройством, а другим – знание PIN-кода от устройства. Это значительно повышает защиту доступа к учетным записям и другим пользовательским секретам.

Также устройства Рутокен ЭЦП 3.0 NFC можно использовать для защиты доступа к банковским или медицинским приложениям, аутентификации в корпоративных системах, таких как почта и CRM, защиты личных данных и файлов путем зашифровывания и расшифровывания важных документов на своем смартфоне. Для доступа к информационным системам, приложениям и зашифрованным файлам потребуется приложить USB-токен или смарт-карту с NFC и ввести PIN-код.

Рутокен ЭЦП 3.0 NFC является полнофункциональным СКЗИ и средством электронной подписи для мобильных устройств, что позволяет подписывать документы на смартфонах и планшетах так же легко, как расплачиваться бесконтактной банковской картой или оплачивать проезд в транспорте. Смарт-карты Рутокен могут быть оснащены бесконтактным интерфейсом для интеграции в СКУД и системы управления логическим доступом.

Чтобы воспользоваться системой, нужно поднести Рутокен ЭЦП 3.0 NFC к верхней части задней крышки Р-ФОНа. Система произведет считывание данных, и пользователь авторизуется в системе.

Генеральный директор компании РОСА Олег Карпицкий:

«Мы рады предоставить нашим клиентам возможность использовать устройства Рутокен ЭЦП 3.0 NFC в их повседневной жизни, обеспечивая надежную защиту данных и упрощая процесс аутентификации.

Генеральный директор компании «Рутек» Артуш Багдасарян:

«Мы гордимся тем, что Р-ФОН стал поддерживать использование устройства Рутокен ЭЦП 3.0 NFC. Это свидетельствует о высоком качестве нашей продукции и ее соответствии современным требованиям безопасности».

Владимир Иванов, директор по развитию Компании «Актив»:

«Несколько лет назад мы взяли курс на обеспечение совместимости линейки Рутокен ЭЦП 3.0 со всеми мобильными устройствами на любых операционных системах. Подтверждение совместимости с ОС РОСА Мобайл в смартфонах Р-ФОН – важнейший шаг для нас, который стал возможен благодаря слаженной работе и профессионализму наших партнеров».

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru