

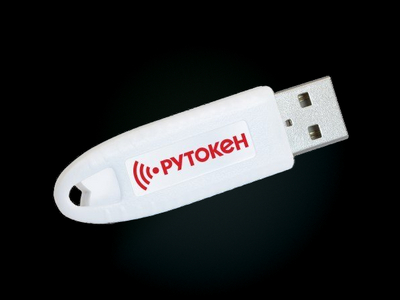

На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

На Р-ФОН реализована поддержка смарт-карт Рутокен ЭЦП 3.0 NFC

Компании РОСА и «Актив» объявляют о реализации поддержки USB-токенов и смарт-карт Рутокен ЭЦП 3.0 NFC в смартфоне Р-ФОН, работающем на отечественной операционной системе РОСА Мобайл. Совместное решение предоставляет пользователям дополнительные возможности для безопасной двухфакторной аутентификации и упрощает доступ к данным.

Теперь пользователи Р-ФОН могут легко использовать USB-токены и смарт-карты Рутокен ЭЦП 3.0 с NFC-чипом для хранения аутентификационной информации и проведения двухфакторной аутентификации. При этом одним из факторов является владение физическим устройством, а другим – знание PIN-кода от устройства. Это значительно повышает защиту доступа к учетным записям и другим пользовательским секретам.

Также устройства Рутокен ЭЦП 3.0 NFC можно использовать для защиты доступа к банковским или медицинским приложениям, аутентификации в корпоративных системах, таких как почта и CRM, защиты личных данных и файлов путем зашифровывания и расшифровывания важных документов на своем смартфоне. Для доступа к информационным системам, приложениям и зашифрованным файлам потребуется приложить USB-токен или смарт-карту с NFC и ввести PIN-код.

Рутокен ЭЦП 3.0 NFC является полнофункциональным СКЗИ и средством электронной подписи для мобильных устройств, что позволяет подписывать документы на смартфонах и планшетах так же легко, как расплачиваться бесконтактной банковской картой или оплачивать проезд в транспорте. Смарт-карты Рутокен могут быть оснащены бесконтактным интерфейсом для интеграции в СКУД и системы управления логическим доступом.

Чтобы воспользоваться системой, нужно поднести Рутокен ЭЦП 3.0 NFC к верхней части задней крышки Р-ФОНа. Система произведет считывание данных, и пользователь авторизуется в системе.

Генеральный директор компании РОСА Олег Карпицкий:

«Мы рады предоставить нашим клиентам возможность использовать устройства Рутокен ЭЦП 3.0 NFC в их повседневной жизни, обеспечивая надежную защиту данных и упрощая процесс аутентификации.

Генеральный директор компании «Рутек» Артуш Багдасарян:

«Мы гордимся тем, что Р-ФОН стал поддерживать использование устройства Рутокен ЭЦП 3.0 NFC. Это свидетельствует о высоком качестве нашей продукции и ее соответствии современным требованиям безопасности».

Владимир Иванов, директор по развитию Компании «Актив»:

«Несколько лет назад мы взяли курс на обеспечение совместимости линейки Рутокен ЭЦП 3.0 со всеми мобильными устройствами на любых операционных системах. Подтверждение совместимости с ОС РОСА Мобайл в смартфонах Р-ФОН – важнейший шаг для нас, который стал возможен благодаря слаженной работе и профессионализму наших партнеров».

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru