


Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки, получивший имя «GrimResource», позволяет выполнить произвольные команды с помощью непропатченной XSS-уязвимости в Windows и специально созданных файлов в формате MSC (Microsoft Saved Console).

На .msc-файлы злоумышленники перешли после того, как Microsoft приняла ряд защитных мер, затрудняющих проведение фишинговых атак с помощью ярлыков и файлов OneNote.

Windows MSC используются в Консоли управления (MMC) для настройки различных компонентов операционной системы, а также для создания кастомного представления часто используемых инструментов.

Команда исследователей из компании Elastic обнаружила новую технику распространения MSC-файлов и эксплуатации старой, но незакрытой уязвимости межсайтового скриптинга в Windows. Ранее эта XSS, затрагивающая библиотеку apds.dll, использовалась для установки Cobalt Strike.

Специалисты Elastic нашли образец (sccm-updater.msc), загруженный на VirusTotal 6 июня 2024 года. Оказалось, что этот семпл использовал вектор GrimResource, что означает применение техники в реальных кибератаках. Интересно, что ни один антивирус не выявил угрозу.

Отметим также, что вредоносные MSC-файлы, участвующие в GrimResource, эксплуатируют дыру в apds.dll, которая позволяет выполнять JavaScript-код с помощью специально подготовленных URL.

Microsoft узнала об этой уязвимости ещё в октябре 2018 года, однако корпорация тогда посчитала, что уровень проблемы не соответствует подходящим под патчинг критериям.

В Elastic также уточнили, что упомянутая брешь может использоваться в связке с техникой DotNetToJScript. Они вместе позволяют выполнять .NET-код через JavaScript-движок.

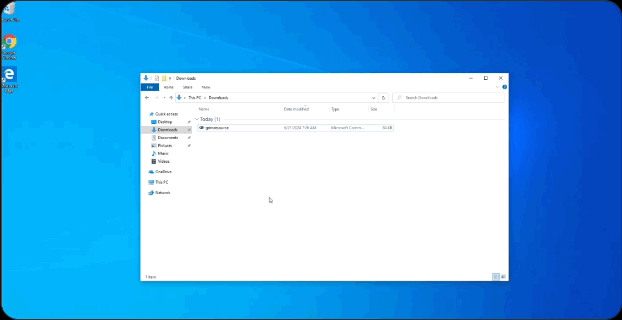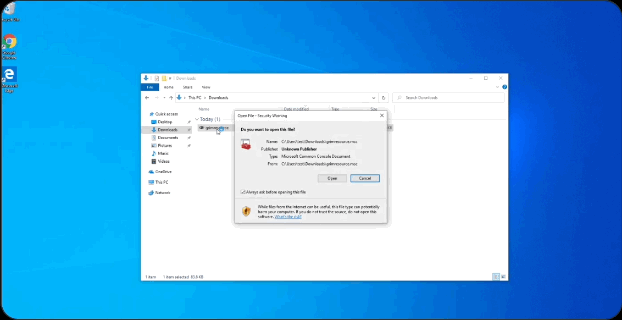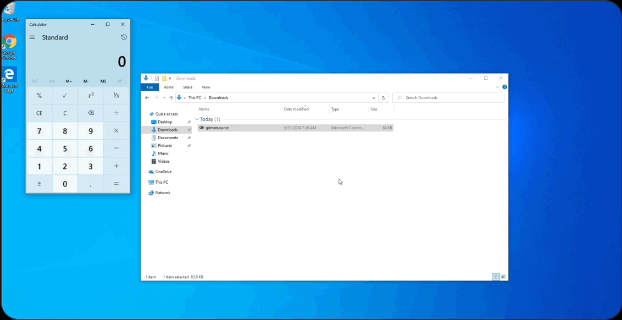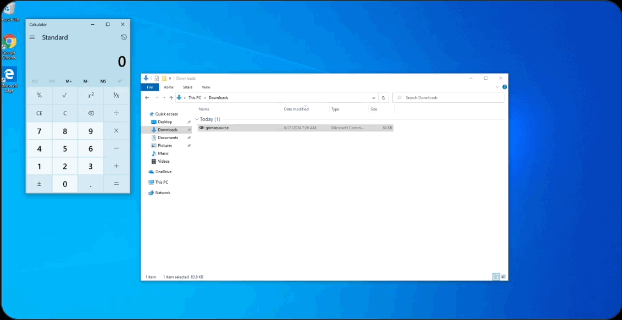
Специалисты поделились в соцсети X видеодемонстрацией GrimResource:

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru