


Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки, получивший имя «GrimResource», позволяет выполнить произвольные команды с помощью непропатченной XSS-уязвимости в Windows и специально созданных файлов в формате MSC (Microsoft Saved Console).

На .msc-файлы злоумышленники перешли после того, как Microsoft приняла ряд защитных мер, затрудняющих проведение фишинговых атак с помощью ярлыков и файлов OneNote.

Windows MSC используются в Консоли управления (MMC) для настройки различных компонентов операционной системы, а также для создания кастомного представления часто используемых инструментов.

Команда исследователей из компании Elastic обнаружила новую технику распространения MSC-файлов и эксплуатации старой, но незакрытой уязвимости межсайтового скриптинга в Windows. Ранее эта XSS, затрагивающая библиотеку apds.dll, использовалась для установки Cobalt Strike.

Специалисты Elastic нашли образец (sccm-updater.msc), загруженный на VirusTotal 6 июня 2024 года. Оказалось, что этот семпл использовал вектор GrimResource, что означает применение техники в реальных кибератаках. Интересно, что ни один антивирус не выявил угрозу.

Отметим также, что вредоносные MSC-файлы, участвующие в GrimResource, эксплуатируют дыру в apds.dll, которая позволяет выполнять JavaScript-код с помощью специально подготовленных URL.

Microsoft узнала об этой уязвимости ещё в октябре 2018 года, однако корпорация тогда посчитала, что уровень проблемы не соответствует подходящим под патчинг критериям.

В Elastic также уточнили, что упомянутая брешь может использоваться в связке с техникой DotNetToJScript. Они вместе позволяют выполнять .NET-код через JavaScript-движок.

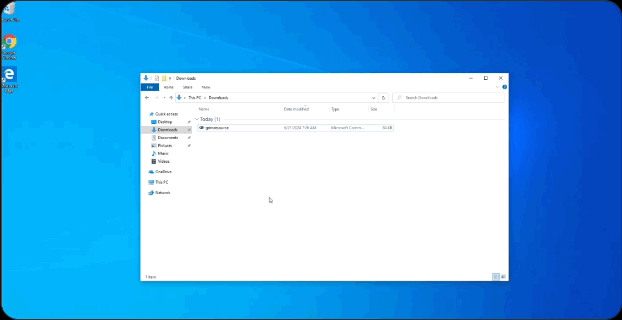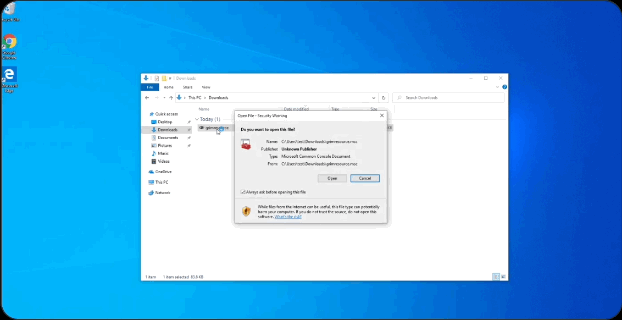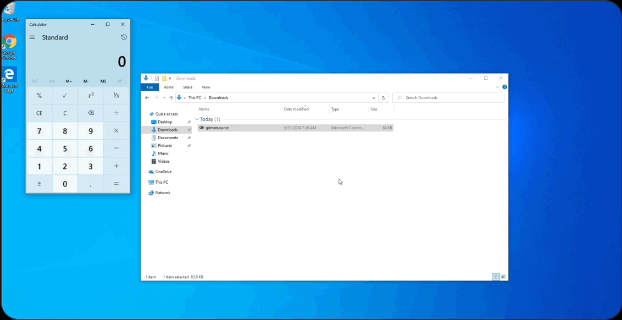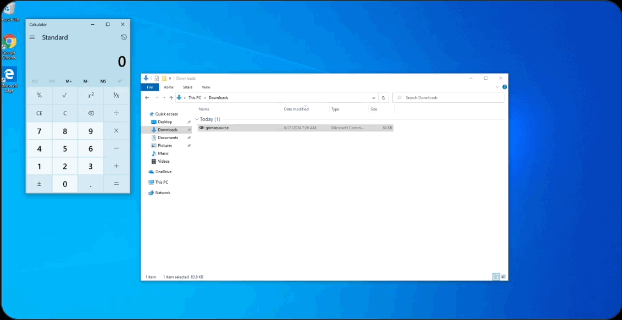
Специалисты поделились в соцсети X видеодемонстрацией GrimResource:

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru