


Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

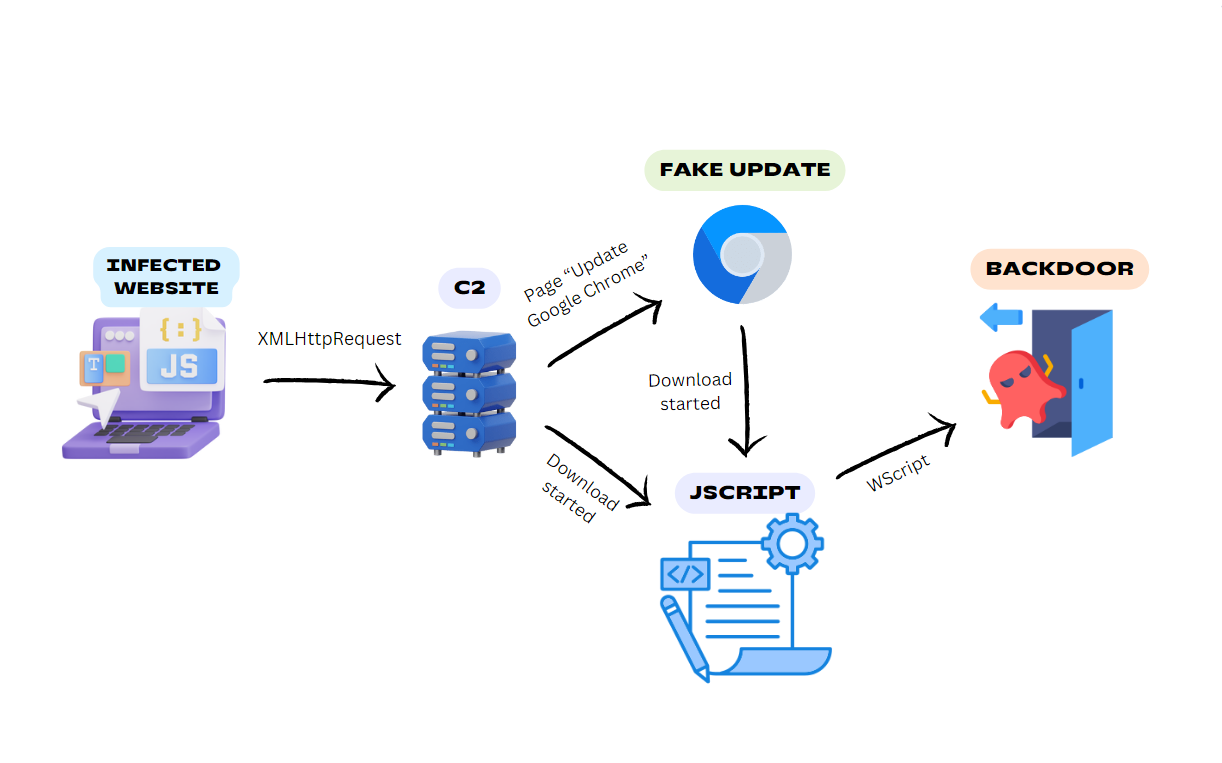
Объявившийся в минувшем мае Windows-бэкдор, которого в G DATA различают как BadSpace, распространяется через взломанные сайты, в том числе на WordPress. При заходе внедренный JavaScript-код выводит сообщение о необходимости обновить Google Chrome.

Примечательно, что такое всплывающее окно отображается лишь при первом посещении зараженного сайта. Вредонос фиксирует тип устройства визитера, его IP-адрес, User-Agent, местоположение и отсылает эту информацию в прописанный в коде домен через запрос HTTP GET.

Полученный пейлоад подменяет содержимое вызванной жертвой страницы, показывая всплывающее окно с призывом обновить браузер. В зависимости от схемы доставки выдаваемый за апдейт Chrome вредонос может оказаться бэкдором BadSpace либо его загрузчиком.

Во втором случае обфусцированный код JavaScript, используя PowerShell, дропает целевого зловреда и после 10-секундной паузы запускает его на исполнение с помощью rundll32.exe. Исследователи раздобыли несколько образцов фейкового обновления браузера; некоторые вредоносные файлы для маскировки были снабжены двойным расширением .pdf.js.


Анализ показал, что новоявленный бэкдор снабжен вооружен средствами обнаружения песочниц и обеспечивает себе постоянное присутствие в системе, создавая запланированное задание.

Он также отсылает своим хозяевам информацию о зараженной системе (имя компьютера, внутренний домен Active Directory, сгенерированный UUID, версия ОС, имя пользователя, ключ RC4 для C2-коммуникаций) и умеет делать скриншоты, выполнять cmd-команды, считывать и записывать данные в файлах.

Домены, используемые BadSpace для связи с центром управления, ранее засветились в атаках SocGholish, он же FakeUpdates. Использование такого прикрытия, как апдейт Chrome,  — хорошо известная уловка распространителей зловредов, которая, по всей видимости, не утратила своей эффективности.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru