


Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

Бэкдор BadSpace грузится с взломанных сайтов под видом обновления Chrome

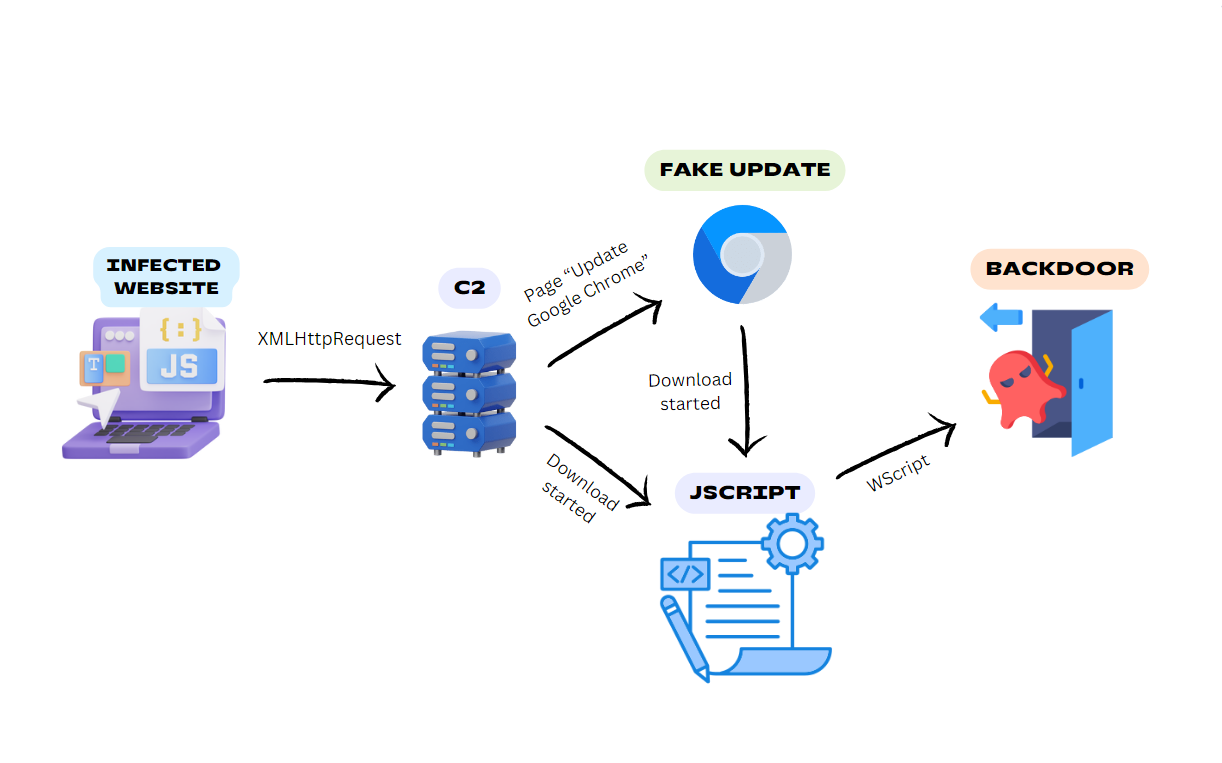
Объявившийся в минувшем мае Windows-бэкдор, которого в G DATA различают как BadSpace, распространяется через взломанные сайты, в том числе на WordPress. При заходе внедренный JavaScript-код выводит сообщение о необходимости обновить Google Chrome.

Примечательно, что такое всплывающее окно отображается лишь при первом посещении зараженного сайта. Вредонос фиксирует тип устройства визитера, его IP-адрес, User-Agent, местоположение и отсылает эту информацию в прописанный в коде домен через запрос HTTP GET.

Полученный пейлоад подменяет содержимое вызванной жертвой страницы, показывая всплывающее окно с призывом обновить браузер. В зависимости от схемы доставки выдаваемый за апдейт Chrome вредонос может оказаться бэкдором BadSpace либо его загрузчиком.

Во втором случае обфусцированный код JavaScript, используя PowerShell, дропает целевого зловреда и после 10-секундной паузы запускает его на исполнение с помощью rundll32.exe. Исследователи раздобыли несколько образцов фейкового обновления браузера; некоторые вредоносные файлы для маскировки были снабжены двойным расширением .pdf.js.


Анализ показал, что новоявленный бэкдор снабжен вооружен средствами обнаружения песочниц и обеспечивает себе постоянное присутствие в системе, создавая запланированное задание.

Он также отсылает своим хозяевам информацию о зараженной системе (имя компьютера, внутренний домен Active Directory, сгенерированный UUID, версия ОС, имя пользователя, ключ RC4 для C2-коммуникаций) и умеет делать скриншоты, выполнять cmd-команды, считывать и записывать данные в файлах.

Домены, используемые BadSpace для связи с центром управления, ранее засветились в атаках SocGholish, он же FakeUpdates. Использование такого прикрытия, как апдейт Chrome,  — хорошо известная уловка распространителей зловредов, которая, по всей видимости, не утратила своей эффективности.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru