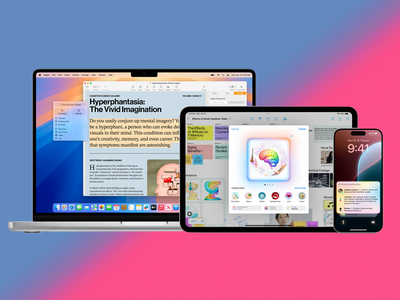
В рамках конференции WWDC 2024 Apple анонсировала бета-версии iOS 18, iPad OS 18 и macOS Sequoia и рассказала о новшествах, призванных повысить безопасность и приватность пользователей платформ. Новые функции станут общедоступными осенью этого года.
Наиболее значимыми нововведениями являются персональный ИИ-помощник и возможность использования облачных вычислений с сохранением конфиденциальности данных.
Адаптивная система Apple Intelligence учитывает личный контекст, упрощая работу с Safari и такими приложениями, как «Сообщения», «Почта», «Заметки», «Календарь». При этом получение доступа к данным, по словам Apple, не нарушает конфиденциальности пользователя.
Карманный ИИ работает в основном локально, но, получив запрос, требующих дополнительных вычислительных мощностей, отправляет данные в облако через сервис Private Cloud Compute. Примечательно, что при этом отсылаются только сведения, необходимые для выполнения конкретной задачи; сохранение этой информации обработка в кластере не предполагает.
Ключи шифрования хранятся на этих серверах, как и на iPhone, в защищенном репозитории; в режиме безопасной загрузки ОС выполняются проверка подписи кода и верификация. Таким же образом защищены остальные коды, за этим следит специальный контролер (Trusted Execution Monitor). При подключении устройство юзера безопасным образом идентифицирует кластер, а затем уже передает запрос.
Голосовой помощник Siri тоже получил ИИ-апдейт: в него встроена поддержка GPT-4o. Он стал умнее, научился печатать, править запросы в реальном времени, поддерживать общение в контексте.
Свой смартфон теперь можно будет спокойно передавать в другие руки и не бояться, что окружающие увидят на экране то, что не предназначено для чужих глаз. В этом помогут функции блокировки и сокрытия приложений; в последнем случае они перемещаются в особую папку, которую можно открыть только по Face ID, Touch ID или пасс-коду.
Введена дифференциация разрешений на доступ программ к адресной книге: пользователь сможет ограничить его контактами по выбору. Доступ к хранимым в Keychain паролям, passkeys, одноразовым кодам аутентификации облегчит новое приложение Passwords, которое также предупредит юзера о слабости созданного ключа, его повторном использовании или присутствии в слитых в Сеть базах.
Приложение Messages получило возможность использования спутниковой связи. Теперь можно будет при отсутствии у родных и знакомых Wi-Fi или сотовой связи послать им сообщение из iMessage либо в виде СМС — в первом случае с сохранением сквозного шифрования.
Все эти и другие усовершенствования включены в бета-версии iOS 18, iPad OS 18, macOS Sequoia и уже доступны участникам программы Apple для разработчиков. Публичное бета-тестирование будет запущено в следующем месяце.
Опции Apple Intelligence доступны как бета на iPhone 15 Pro, iPhone 15 Pro Max, iPad и macOS-компьютерах с чипсетом M1 и выше. Язык пока только US-EN.