

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

Дыры в биометрических терминалах ZKTeco позволяют обойти контроль доступа

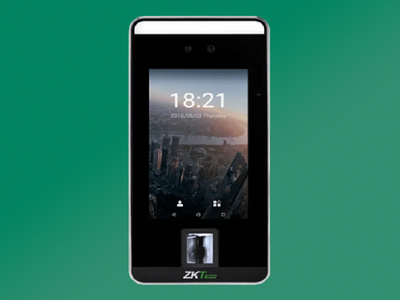
Специалисты «Лаборатории Касперского» обнаружили сразу несколько уязвимостей в биометрических терминалах производства компании ZKTeco. В случае эксплуатации злоумышленники могут обойти систему контроля доступа и физически проникнуть в охраняемые места.

Кроме того, как отметили в Kaspersky, с помощью выявленных брешей можно выкрасть биометрические данные, модифицировать базы и даже установить бэкдоры.

Терминалы ZKTeco используются во многих отраслях: их можно встретить в медицинских учреждениях, на производственных предприятиях и даже атомных электростанциях.

В общей сложности устройства дают возможность аутентифицироваться четырьмя способами: с помощью биометрии (сканирование лица), по паролю, электронному пропуску и QR-коду.

Поскольку в самих терминалах могут храниться биометрические данные тысяч людей, производителю важно поддерживать должный уровень защищённости. «Лаборатория Касперского», обнаружив ряд уязвимостей, направила информацию о них вендору. Всего специалисты выявили пять проблем:

  1. CVE-2023-3938 — допускает проведение SQL-инъекции. Условные атакующие могут внедрить данные в QR-код, что поможет им попасть в охраняемые зоны. С точки зрения терминала база ошибочно идентифицирует вредоносный QR-код как последний легитимный.
  2. CVE-2023-3940 — открывает доступ к любому файлу в системе, а также возможность извлечь его. С помощью соответствующего эксплойта злоумышленники могут добраться до биометрических данных пользователей и хешей их паролей.
  3. CVE-2023-3941 — эта уязвимость позволяет внести изменения в базу данных биометрического считывателя. Другими словами, условный преступник может загрузить в БД собственные данные и добавить себя в список авторизованных пользователей.
  4. CVE-2023-3939 и CVE-2023-3943 могут привести к выполнению произвольных команд или кода на устройстве. В теории атакующий может задействовать девайс в атаках на другие сетевые узлы.
Подпишитесь на новости

Минцифры разделило направления ИИ и данных между двумя департаментами

В Минцифры разделили департамент развития ИИ и больших данных на две структуры. Одна займётся внедрением ИИ-сервисов и цифровых платформ, другая — технологиями работы с данными. Искусственному интеллекту выделяют отдельное подразделение.

О перестройке узнали «Ведомости» от источника, близкого к министерству, и чиновника, знакомого с изменениями. Издание направило запрос в Минцифры.

Департамент внедрения сервисов искусственного интеллекта и цифровых платформ, по словам собеседников, возглавит в статусе врио Сослан Габуев. Прежде он был заместителем директора объединённого департамента. Новому подразделению передадут повестку, связанную с ИИ.

Департамент развития технологий работы с данными останется под руководством Сергея Сергиенко. За ним сохранят систему межведомственного электронного взаимодействия — СМЭВ, национальную систему управления данными и витрины данных.

Обе структуры продолжит курировать заместитель министра Григорий Борисенко.

Разделение обсуждалось ещё летом. Тогда сообщалось, что отдельное подразделение должно заниматься внедрением готовых ИИ-решений в государственном секторе.

Изменения пока касаются структуры и распределения ответственности. Новых обязательных требований к бизнесу в публикации не объявлено. Для отрасли практический вопрос теперь в том, ускорит ли отдельный департамент переход от обсуждений ИИ к работающим государственным сервисам.

RSS: Новости на портале Anti-Malware.ru