


Создан PoC-автомат для кражи информации, собранной Windows Recall

Создан PoC-автомат для кражи информации, собранной Windows Recall

Создан PoC-автомат для кражи информации, собранной Windows Recall

В паблик выложен код TotalRecall — инструмента, позволяющего автоматизировать кражу конфиденциальных данных из баз Recall. Запуск хайпового ИИ-помощника запланирован на 18 июня, и автор PoC хотел показать, насколько новая фича Windows ненадежна.

О появлении ИИ-функции в Windows 11 стало известно две недели назад: Microsoft анонсировала выпуск новой линейки компьютеров, Copilot+, и рассказала о нововведениях. Функция Recall вызвала бурную дискуссию — и специалисты по ИБ, и простые поклонники приватности заподозрили, что она небезопасна.

Новый механизм призван ускорить поиск нужной информации на компьютере. Каждые пару секунд он делает снимок экрана, фиксируя также действия юзера (например, уменьшение размера окна), шифрует и сохраняет локально. Параллельно Recall вычленяет все возможные ключи путем оптического распознавания и помещает их в базу SQLite в папке текущего пользователя.

Как оказалось, данные в этот файл записываются в открытом виде. Доступ к нему не требует привилегий уровня SYSTEM, а для просмотра даже не нужно админ-прав. С учетом того, что Recall будет включена по дефолту, ознакомиться с содержимым сможет любой другой пользователь.

Потестировав ИИ-функцию, известный эксперт Кевин Бомон (Kevin Beaumont) обнаружил, что собранную ею информацию можно вывести с помощью инфостилера. На его машине был установлен Microsoft Defender for Endpoint, который отреагировал на коммерческого вредоноса, но слишком поздно: за 10 минут тот успел украсть целевые данные.

Устойчивость новинки к злоупотреблениям проверил также специалист по offensive security Александер Хагенах (Alexander Hagenah). Его эксперимент подтвердил возможность автоматизации кражи данных, и исследователь решил опубликовать свой PoC-код, чтобы предупредить всех об угрозе.

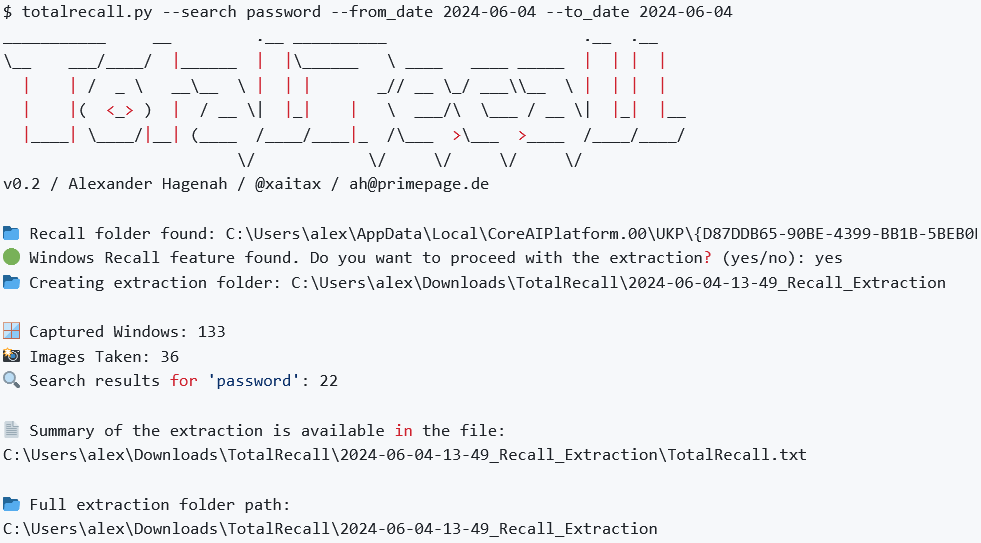
Созданный им инструмент отыскивает базу данных Recall, копирует скриншоты и записи SQLite в свою папку, парсингом находит артефакты, заданные через ввод (пароли, реквизиты банковских карт и т. п.), и выдает короткий отчет:


В ответ на вопрос Help Net Security Хагенах заявил, что вносить изменения в код TotalRecall он не планирует.

«PoC останется как есть. Мне просто безумно интересно, чем ответит Microsoft перед запуском Recall».

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru