


Создан PoC-автомат для кражи информации, собранной Windows Recall

Создан PoC-автомат для кражи информации, собранной Windows Recall

Создан PoC-автомат для кражи информации, собранной Windows Recall

В паблик выложен код TotalRecall — инструмента, позволяющего автоматизировать кражу конфиденциальных данных из баз Recall. Запуск хайпового ИИ-помощника запланирован на 18 июня, и автор PoC хотел показать, насколько новая фича Windows ненадежна.

О появлении ИИ-функции в Windows 11 стало известно две недели назад: Microsoft анонсировала выпуск новой линейки компьютеров, Copilot+, и рассказала о нововведениях. Функция Recall вызвала бурную дискуссию — и специалисты по ИБ, и простые поклонники приватности заподозрили, что она небезопасна.

Новый механизм призван ускорить поиск нужной информации на компьютере. Каждые пару секунд он делает снимок экрана, фиксируя также действия юзера (например, уменьшение размера окна), шифрует и сохраняет локально. Параллельно Recall вычленяет все возможные ключи путем оптического распознавания и помещает их в базу SQLite в папке текущего пользователя.

Как оказалось, данные в этот файл записываются в открытом виде. Доступ к нему не требует привилегий уровня SYSTEM, а для просмотра даже не нужно админ-прав. С учетом того, что Recall будет включена по дефолту, ознакомиться с содержимым сможет любой другой пользователь.

Потестировав ИИ-функцию, известный эксперт Кевин Бомон (Kevin Beaumont) обнаружил, что собранную ею информацию можно вывести с помощью инфостилера. На его машине был установлен Microsoft Defender for Endpoint, который отреагировал на коммерческого вредоноса, но слишком поздно: за 10 минут тот успел украсть целевые данные.

Устойчивость новинки к злоупотреблениям проверил также специалист по offensive security Александер Хагенах (Alexander Hagenah). Его эксперимент подтвердил возможность автоматизации кражи данных, и исследователь решил опубликовать свой PoC-код, чтобы предупредить всех об угрозе.

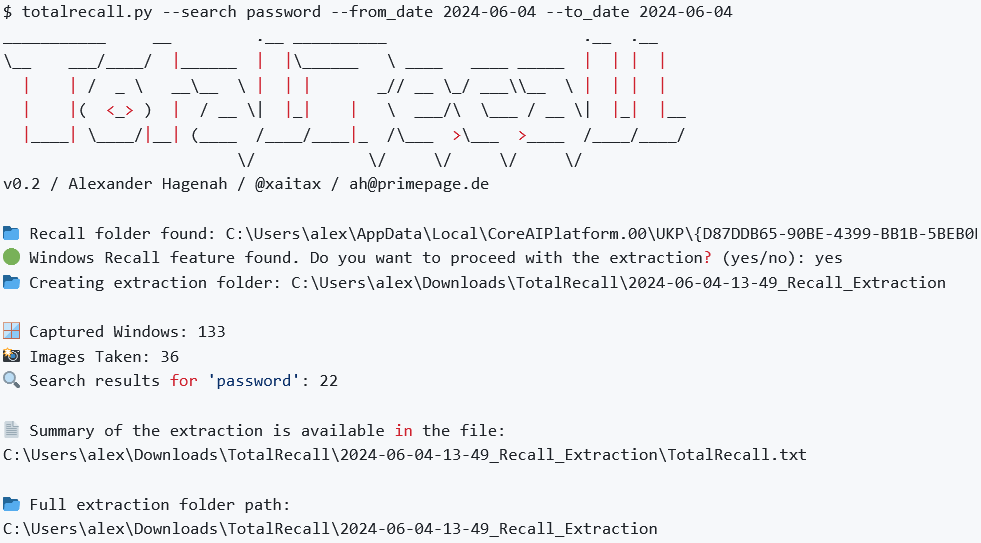
Созданный им инструмент отыскивает базу данных Recall, копирует скриншоты и записи SQLite в свою папку, парсингом находит артефакты, заданные через ввод (пароли, реквизиты банковских карт и т. п.), и выдает короткий отчет:


В ответ на вопрос Help Net Security Хагенах заявил, что вносить изменения в код TotalRecall он не планирует.

«PoC останется как есть. Мне просто безумно интересно, чем ответит Microsoft перед запуском Recall».

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru