


Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Специалисты «Лаборатории Касперского» выпустили новую бесплатную утилиту KVRT для поиска и удаления вредоносных программ в системах Linux. Теперь любители «пингвина» смогут просканировать ОС и при необходимости избавиться от зловредов и других киберугроз.

Как отмечают исследователи, несмотря на распространённое мнение о непробиваемости Linux, регулярное появление в дикой природе новых образцов вредоносов под эту систему доказывает обратное.

Взять, например, одну из последних таких киберугроз — бэкдор XZ Utils. В сущности, это уязвимость под идентификатором CVE-2024-3094, которую нашли в инструментах XZ. Она затрагивает большинство дистрибутивов.

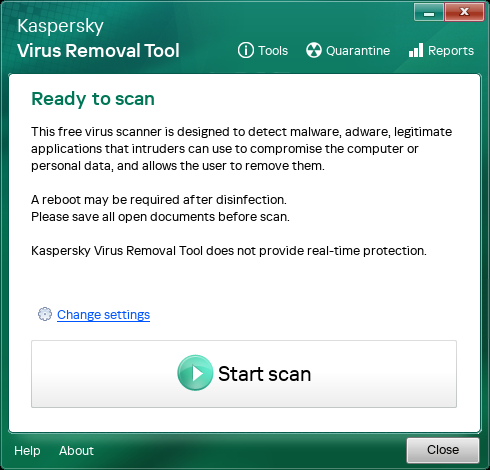
Новый инструмент Kaspersky не защищает ОС в режиме реального времени, однако может работать как автономный сканер, способный детектировать вредоносные и рекламные программы, а также легитимный софт, используемый во вредоносных целях.


Копии вредоносов, будь они удалены или очищены, сохраняются в специальном карантине — директории /var/opt/KVRT2024_Data/Quarantine.

Кроме того, утилита использует постоянно обновляющуюся базу антивируса «Лаборатории Касперского», но пользователям придётся регулярно скачивать новую копию тулзы, чтобы поддерживать БД в актуальном состоянии.

«Наш инструмент может сканировать системную память, объекты автозапуска, секторы загрузки и все файлы на диске, включая архивы. Утилита ищет известные вредоносные программы», — пишет Kaspersky в блоге.

Для корректной работы KVRT понадобятся стабильный доступ в интернет и 64-битная операционная система. В настоящий момент эксперты успели протестировать её в Red Hat Enterprise Linux, CentOS, Linux Mint, Ubuntu, SUSE, openSUSE и Debian.

Скачать KVRT можно по этой ссылке, а ознакомиться с инструкцией — здесь. Запускать стоит с правами root, чтобы инструмент располагал полной функциональностью.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru