


Половину утечек на промпредприятиях РФ составляют коммерческие секреты

Половину утечек на промпредприятиях РФ составляют коммерческие секреты

Половину утечек на промпредприятиях РФ составляют коммерческие секреты

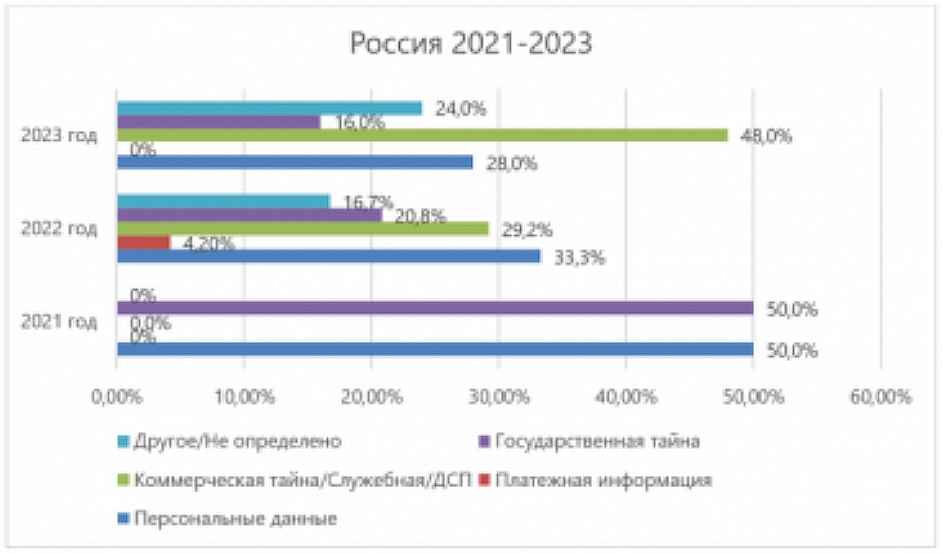
Согласно статистике ГК InfoWatch, в 2023 году число утечек данных в промышленном секторе экономики во всем мире возросло на 134%, в России — на 4,2%. Более 90% сливов в этой сфере были умышленными, заметно участились случаи кражи коммерческой тайны.

Основной причиной утечек на российских промпредприятиях являются кибератаки (92% инцидентов). Почти в половине случаев злоумышленников интересовали коммерческие секреты.


В отечественном здравоохранении число утечек в отчетный период возросло на 25%, в ИТ и телекоме — напротив, резко снизилось (на 39,7%). Чаще всего представители этих вертикалей теряли базы с персональными данными (85 и 76% утечек соответственно). Примечательно, что объемы скомпрометированных ПДн в ИТ и телекоме за год сократились с 228,1 млн записей до 36,1 миллиона.

«Одной из ключевых отраслей российской экономики удалось избежать большого количества утечек крупных баз данных, — комментирует Андрей Арсентьев, руководитель направления аналитики и спецпроектов экспертно-аналитического центра InfoWatch. — Вероятно, залогом этого стала работа самих компаний, планомерные действия Минцифры России и других профильных регуляторов по направлению импортозамещения и других мероприятий, а также проактивная позиция ключевых вендоров в сфере ИБ».

Утечки коммерческой информации в российской ИТ-индустрии тоже участились: доля таких инцидентов за год возросла с 10,4 до 24,4%. Более чем в четверти случаев (27,1%) слив произошел по вине недобросовестных сотрудников, в 1,6% — по вине руководства.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru