


В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

Специалисты наткнулись на macOS-версию шпионского софта LightSpy. Авторы явно пытаются расширить список целевых устройств и перейти на десктопы, поскольку ранее вредонос атаковал только Android и iOS.

В сущности, LightSpy представляет собой модульный фреймворк, позволяющий операторам похищать данные жертвы, вытаскивать файлы, снимать скриншоты и отслеживать геолокацию.

Интересно, что шпионское приложение может записывать голос во время звонков по WeChat, получать платёжную информацию из китайского мессенджера и извлекать данные из Telegram и QQ.

Как пишут в отчёте специалисты ThreatFabric, macOS-вариант LightSpy был замечен в реальных кибератаках. Злоумышленники запускают его как минимум с января 2024 года. Однако пока эти атаки больше похожи на тестирование возможностей новой версии.

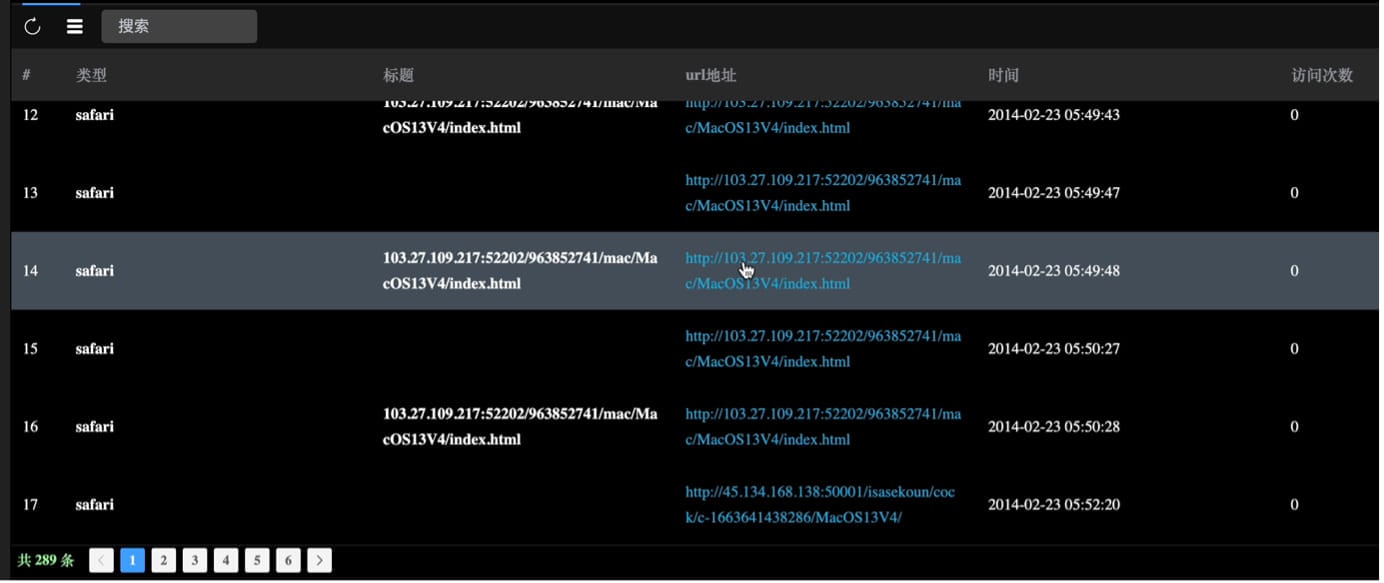
Исследователям удалось добраться до панели управления LightSpy благодаря обнаруженной ошибке в конфигурации, открывающей неавторизованный доступ к интерфейсу упомянутой панели.

Чтобы пробраться на компьютеры под управлением macOS, шпион использует две уязвимости в движке WebKit — CVE-2018-4233 и CVE-2018-4404, допускающие выполнение кода в Safari (бреши актуальны для macOS 10.13.3 и более ранних версий ОС).


64-битный MachO-бинарник вредоноса маскируется под изображение в формате PNG (20004312341.png). Попав в систему, этот файл расшифровывает и выполняет встроенные скрипты.

На втором этапе пейлоад задействует для повышения прав эксплойт «ssudo», расшифровывает утилиту «ddss» и ZIP-архив «mac.zip» (в нём лежат исполняемые файлы update и update.plist).

Версия шпионского софта для macOS использует десять плагинов:

  1. Soundrecord — захватывает звук с микрофона.
  2. Browser — извлекает данные из популярных браузеров.
  3. Cameramodule — снимает фотографии с помощью встроенной камеры.
  4. FileManage — извлекает данные м файлы из мессенджеров.
  5. Keychain — получает данные из связки ключей macOS.
  6. LanDevices — считывает информацию об устройстве и локальной сети.
  7. Softlist — получает список установленных приложений и запущенных процессов.
  8. ScreenRecorder — записывает активность на дисплее.
  9. ShellCommand — выполняет шелл-команды.
  10. 10.Wi-Fi — собирает данные о сетях Wi-Fi.
Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru