


В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

В дикой природе нашли macOS-версию модульного шпиона LightSpy

Специалисты наткнулись на macOS-версию шпионского софта LightSpy. Авторы явно пытаются расширить список целевых устройств и перейти на десктопы, поскольку ранее вредонос атаковал только Android и iOS.

В сущности, LightSpy представляет собой модульный фреймворк, позволяющий операторам похищать данные жертвы, вытаскивать файлы, снимать скриншоты и отслеживать геолокацию.

Интересно, что шпионское приложение может записывать голос во время звонков по WeChat, получать платёжную информацию из китайского мессенджера и извлекать данные из Telegram и QQ.

Как пишут в отчёте специалисты ThreatFabric, macOS-вариант LightSpy был замечен в реальных кибератаках. Злоумышленники запускают его как минимум с января 2024 года. Однако пока эти атаки больше похожи на тестирование возможностей новой версии.

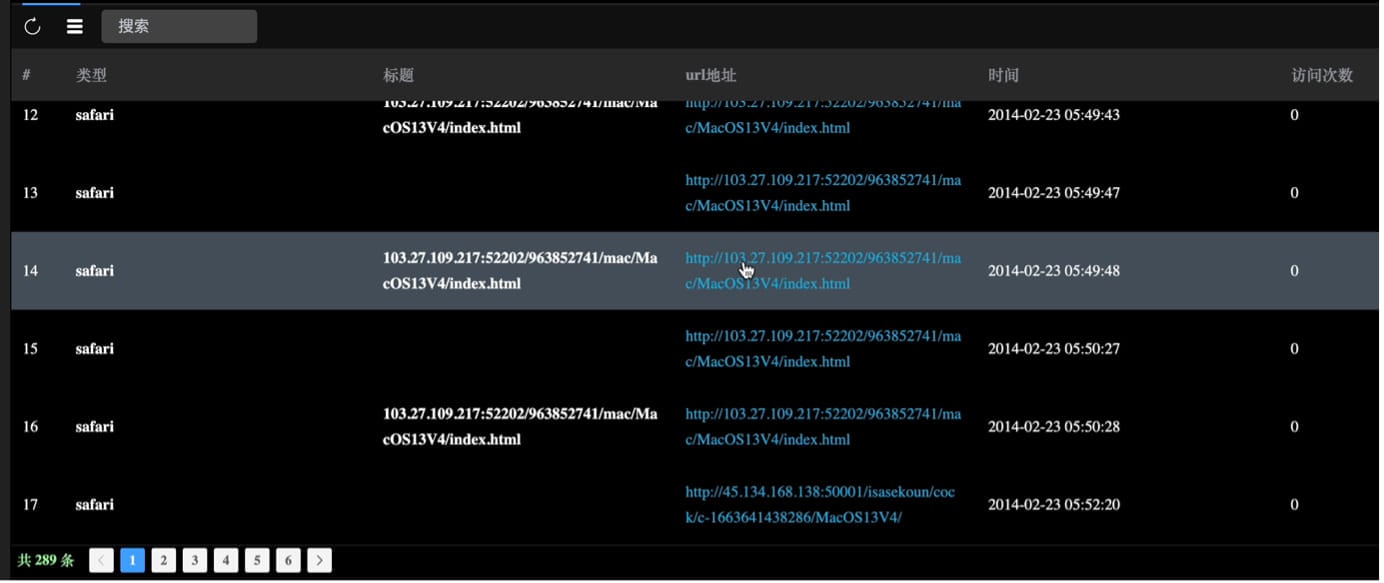
Исследователям удалось добраться до панели управления LightSpy благодаря обнаруженной ошибке в конфигурации, открывающей неавторизованный доступ к интерфейсу упомянутой панели.

Чтобы пробраться на компьютеры под управлением macOS, шпион использует две уязвимости в движке WebKit — CVE-2018-4233 и CVE-2018-4404, допускающие выполнение кода в Safari (бреши актуальны для macOS 10.13.3 и более ранних версий ОС).


64-битный MachO-бинарник вредоноса маскируется под изображение в формате PNG (20004312341.png). Попав в систему, этот файл расшифровывает и выполняет встроенные скрипты.

На втором этапе пейлоад задействует для повышения прав эксплойт «ssudo», расшифровывает утилиту «ddss» и ZIP-архив «mac.zip» (в нём лежат исполняемые файлы update и update.plist).

Версия шпионского софта для macOS использует десять плагинов:

  1. Soundrecord — захватывает звук с микрофона.
  2. Browser — извлекает данные из популярных браузеров.
  3. Cameramodule — снимает фотографии с помощью встроенной камеры.
  4. FileManage — извлекает данные м файлы из мессенджеров.
  5. Keychain — получает данные из связки ключей macOS.
  6. LanDevices — считывает информацию об устройстве и локальной сети.
  7. Softlist — получает список установленных приложений и запущенных процессов.
  8. ScreenRecorder — записывает активность на дисплее.
  9. ShellCommand — выполняет шелл-команды.
  10. 10.Wi-Fi — собирает данные о сетях Wi-Fi.
Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru